



Спецы рассказали, как защититься от заражения Windows через файлы OneNote

Спецы рассказали, как защититься от заражения Windows через файлы OneNote

Спецы рассказали, как защититься от заражения Windows через файлы OneNote

Файлы в формате Microsoft OneNote завоёвывают популярность у киберпреступников. Те с их помощью распространяют вредоносные программы и проникают в корпоративные сети. Эксперты рассказали о методах защиты от этого вида киберугрозы.

В января ряд исследователей уже предупреждал пользователей о вложениях в формате OneNote, которые всё чаще используются при рассылке фишинговых писем. В ходе таких кампаний атакующие пытаются установить вредонос, открывающий доступ к устройству.

Причина, по которой злоумышленники перешли на Microsoft OneNote, тоже достаточно интересна: после того как Microsoft устранила вектор доставки зловредов через макросы в Office, преступники сначала приспособились к использованию ISO- и VHD-вложений, а потом перешли на OneNote.

В новом способе есть свои преимущества для атакующих. Например, даже если потенциальная жертва не пользуется OneNote, при открытии соответствующего файла запустится именно этот софт, поскольку он входит в пакет Microsoft Office.

Тем не менее у специалистов есть несколько советов, которые помогут защитить личный компьютер или корпоративную сеть от фишинга с помощью Microsoft OneNote. Первое, что можно сделать — заблокировать файлы с расширением .one в настройках почтового сервера или шлюза безопасности.

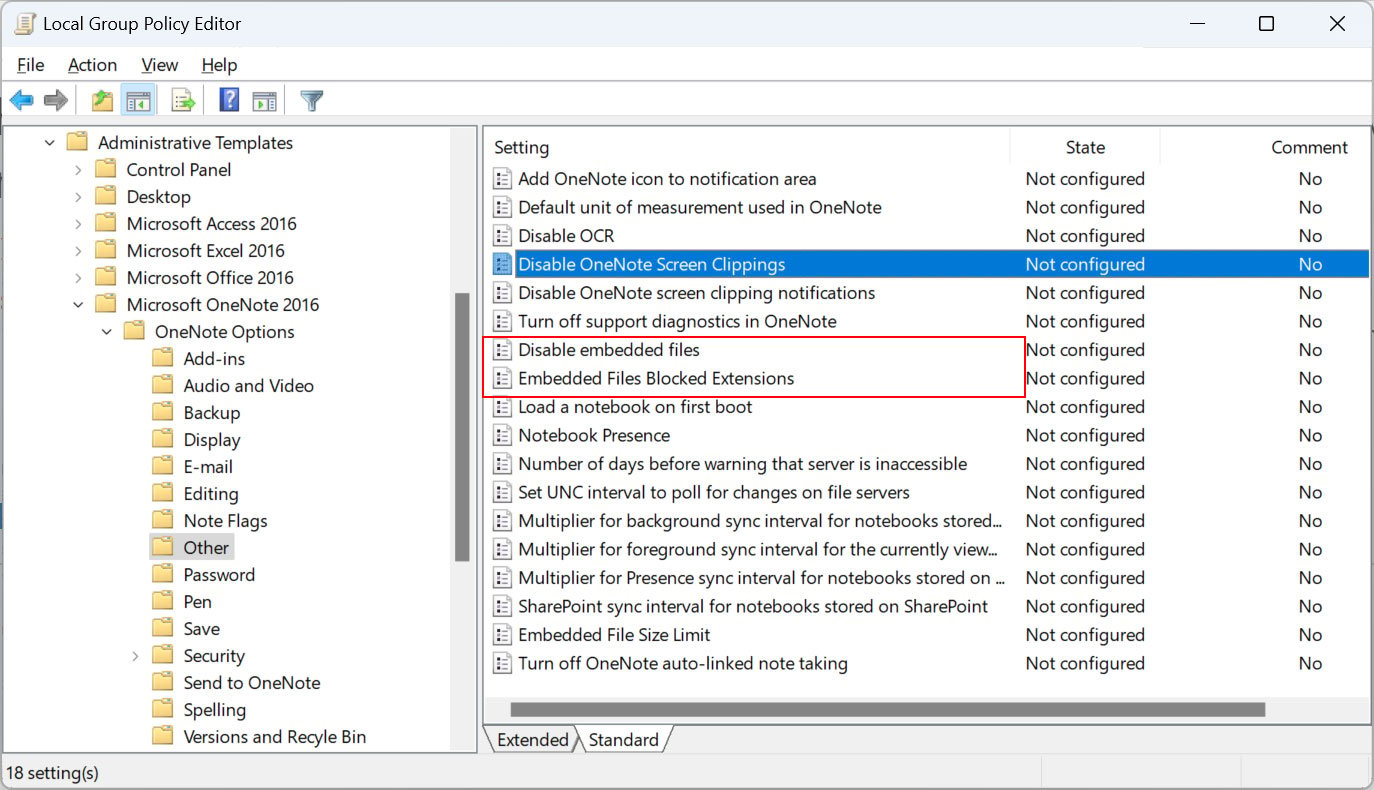
Если первый способ не годится, можно настроить групповые политики Microsoft Office на ограничение запуска встроенных вложений в Microsoft OneNote. Для этого нужно установить шаблоны групповых политик Microsoft 365 / Microsoft Office, а после этого настроить соответствующие значения опций «Disable embedded files» и «Embedded Files Blocked Extensions».


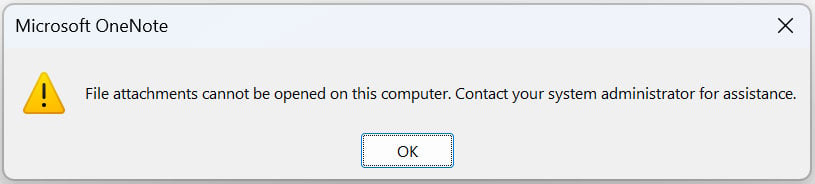
«Disable embedded files» (Отключить встроенные файлы) — наиболее ограничительная настройка, она запрещает запускаться всем встроенным OneNote-файлам. Если у вас нет потребности использовать эту функциональность, рекомендуется ограничить запуск.


«Embedded Files Blocked Extensions» (Заблокированные расширения встроенных файлов) — менее жёсткая групповая политика, но при этом она защищает не так хорошо, как первая. Фактически с помощью этой настройки вы можете сформировать список расширений встроенных файлов, открытие которых будет блокироваться в документах Microsoft OneNote.

Подпишитесь на новости

Росфинмониторинг не ждёт массовых блокировок счетов из-за совпадения данных

Росфинмониторинг опроверг сообщения о возможной волне блокировок банковских счетов из-за частичного совпадения данных клиентов со сведениями о лицах, чьи активы подлежат заморозке. В ведомстве уверяют: законопроект не должен превратить однофамильцев в заложников банковского антифрода.

Поводом для разъяснений стала информация о подготовке новых правил, позволяющих финансовым организациям реагировать не только на полное, но и на частичное совпадение данных клиента с записями в соответствующих перечнях.

Как сообщил Росфинмониторинг, критерии частичного совпадения пока не определены. Их установят отдельным приказом только после принятия федерального закона и анализа реальных случаев.

Обычно проблема возникает из-за разных вариантов написания имени и фамилии при транслитерации, а не потому, что у двух Ивановых внезапно обнаружилась общая финансовая биография.

Ведомство отдельно подчеркнуло, что законопроект предусматривает временное приостановление операции, а не автоматический отказ в её проведении или бессрочную блокировку всего счёта. Поэтому массовой заморозки денег добросовестных граждан там не ожидают.

Ранее «Известия» сообщили, что новые критерии могут вызвать всплеск ложных срабатываний: под ограничения рискуют попасть клиенты, чьи данные лишь частично совпали с информацией о лицах из санкционных и террористических перечней.

Пока главный заключается в том, насколько широко Росфинмониторинг определит это самое частичное совпадение.

RSS: Новости на портале Anti-Malware.ru