



BlackLotus стал первым UEFI-буткитом, обходящим Secure Boot в Windows 11

BlackLotus стал первым UEFI-буткитом, обходящим Secure Boot в Windows 11

BlackLotus стал первым UEFI-буткитом, обходящим Secure Boot в Windows 11

Исследователи предупреждают о серьёзной киберугрозе — UEFI-бутките BlackLotus. Этот вредонос стал первым в своём классе, способным обойти защитный барьер операционной системы Windows 11 — Secure Boot.

На интересные функциональные возможности BlackLotus обратили внимание эксперты антивирусной компании ESET. В своём отчёте исследователи описывают угрозу так:

«Этот буткит может работать даже на полностью пропатченных системах Windows 11 с включённым UEFI Secure Boot».

Как известно, UEFI-буткиты разворачиваются в прошивке и позволяют киберпреступникам получить полный контроль над операционной системой и её процессами загрузки. Другими словами, у таких зловредов есть возможность отключать защитные механизмы на уровне ОС, а также устанавливать дополнительные пейлоады с высокими правами.

Авторы BlackLotus предлагают его за 5000 долларов (плюс $200 за каждую новую версию). Буткит написан на Assembly и C, а его размер укладывается в 80 килобайтов. В коде BlackLotus учтены геозоны, запрещающие ему атаковать цели в Армении, Белоруссии, Казахстане, Молдове, Румынии, России и Украине.

Впервые о бутките стало известно в октябре 2022 года, когда о нём предупреждал аналитик «Лаборатории Касперского» Сергей Ложкин. Зловред эксплуатирует уязвимость под идентификатором CVE-2022-21894 для обхода защиты UEFI Secure Boot. Microsoft пропатчила эту брешь в январе 2022 года.

Эксплуатация CVE-2022-21894 позволяет атакующим выполнить произвольный код на начальном этапе загрузки устройства.


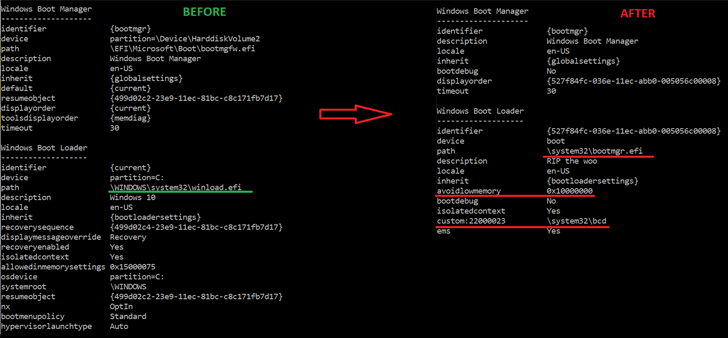
Подробности атак операторов BlackLotus пока неизвестны, но всё начинается с компонента установщика, записывающего файлы в системный раздел EFI, отключающего HVCI и BitLocker, а в конце — перезагружающего систему.

После рестарта начинается эксплуатация CVE-2022-21894, установка буткита и драйвера уровня ядра.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru