



BlackLotus стал первым UEFI-буткитом, обходящим Secure Boot в Windows 11

BlackLotus стал первым UEFI-буткитом, обходящим Secure Boot в Windows 11

BlackLotus стал первым UEFI-буткитом, обходящим Secure Boot в Windows 11

Исследователи предупреждают о серьёзной киберугрозе — UEFI-бутките BlackLotus. Этот вредонос стал первым в своём классе, способным обойти защитный барьер операционной системы Windows 11 — Secure Boot.

На интересные функциональные возможности BlackLotus обратили внимание эксперты антивирусной компании ESET. В своём отчёте исследователи описывают угрозу так:

«Этот буткит может работать даже на полностью пропатченных системах Windows 11 с включённым UEFI Secure Boot».

Как известно, UEFI-буткиты разворачиваются в прошивке и позволяют киберпреступникам получить полный контроль над операционной системой и её процессами загрузки. Другими словами, у таких зловредов есть возможность отключать защитные механизмы на уровне ОС, а также устанавливать дополнительные пейлоады с высокими правами.

Авторы BlackLotus предлагают его за 5000 долларов (плюс $200 за каждую новую версию). Буткит написан на Assembly и C, а его размер укладывается в 80 килобайтов. В коде BlackLotus учтены геозоны, запрещающие ему атаковать цели в Армении, Белоруссии, Казахстане, Молдове, Румынии, России и Украине.

Впервые о бутките стало известно в октябре 2022 года, когда о нём предупреждал аналитик «Лаборатории Касперского» Сергей Ложкин. Зловред эксплуатирует уязвимость под идентификатором CVE-2022-21894 для обхода защиты UEFI Secure Boot. Microsoft пропатчила эту брешь в январе 2022 года.

Эксплуатация CVE-2022-21894 позволяет атакующим выполнить произвольный код на начальном этапе загрузки устройства.


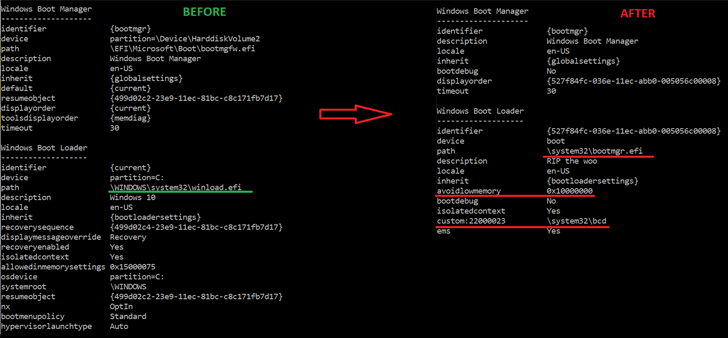
Подробности атак операторов BlackLotus пока неизвестны, но всё начинается с компонента установщика, записывающего файлы в системный раздел EFI, отключающего HVCI и BitLocker, а в конце — перезагружающего систему.

После рестарта начинается эксплуатация CVE-2022-21894, установка буткита и драйвера уровня ядра.

Подпишитесь на новости

Акции VK выросли на 7,62%: рынок оценивал ситуацию вокруг дата-центров

Пока облачные провайдеры решают инфраструктурные проблемы, биржа считает возможные последствия для бизнеса. Акции VK 12 октября на пике подорожали на 7,62%, до 134,2 рубля относительно закрытия пятницы.

Как сообщает «РБК Инвестиции», к 20:45 мск рост замедлился до 6,6%, а цена составила 132,95 рубля.

Аналитики предлагают несколько объяснений. В Freedom Global связывают динамику в том числе с заявлением Минцифры о совместной с Минобороны разработке мер защиты российских ЦОД.

В «Финаме» допускают, что инвесторы учитывали проблемы Яндекса и потенциальный переход части клиентов к конкурентам. VK Cloud уже участвует в ускоренном размещении инфраструктуры пострадавших заказчиков Yandex Cloud.

Но сводить биржевой скачок к одной новости было бы слишком удобно. Аналитик «Финама» Дмитрий Лозовой также указал на ротацию капитала: после роста нефтегазового сектора инвесторы переключаются на отстававшие бумаги, к которым он относит VK.

Подтвержденный факт — рост котировок. Его причины остаются оценками аналитиков, а возможный переход клиентов еще не равен заработанной выручке.

RSS: Новости на портале Anti-Malware.ru