



На хакерском форуме опубликовали данные якобы сотрудников Activision

На хакерском форуме опубликовали данные якобы сотрудников Activision

На хакерском форуме опубликовали данные якобы сотрудников Activision

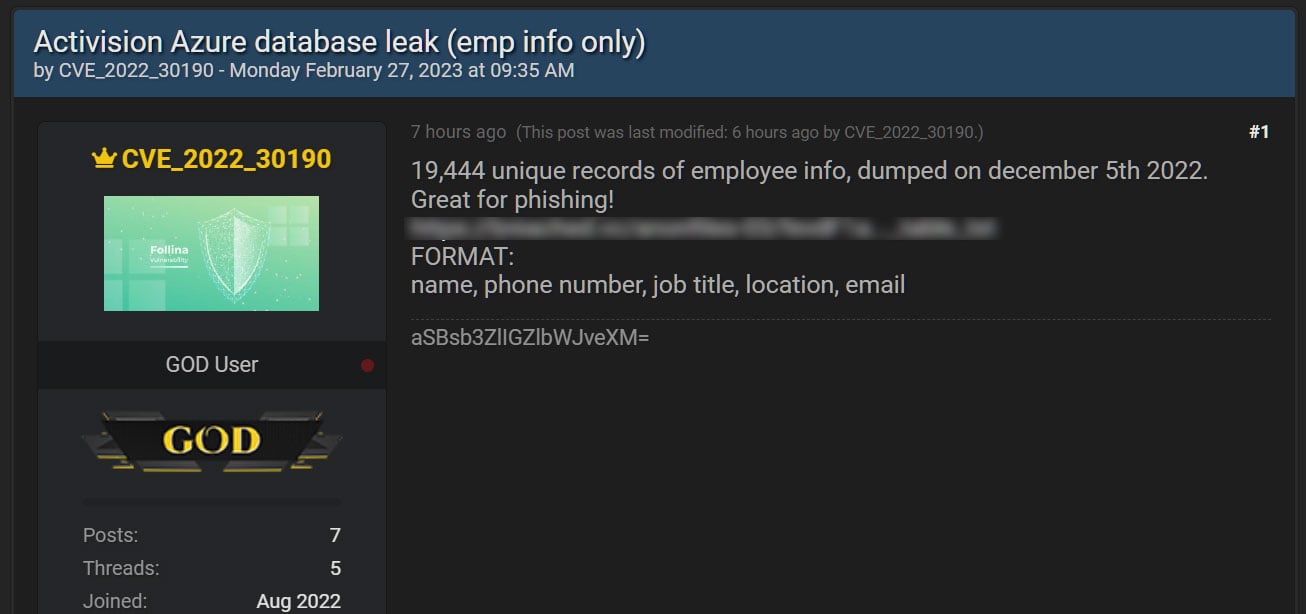
Один из участников форума для киберпреступников опубликовал архив с данными, якобы украденными у компании Activision, занимающейся разработкой и изданием видеоигр. Инцидент с кражей внутренней информации произошёл в декабре 2022 года.

Сведения о сотрудниках Activision всплыли на форуме Breached. Эту площадку злоумышленники используют для продажи и публикации слитых данных. В этом случае пользователь с ником CVE_2022_30190 опубликовал информацию, якобы взятую из БД Azure, принадлежащей Activision.

В размещённом архиве содержатся 19 444 уникальные строки с полными именами, телефонными номерами, должностями, имейлами и локациями. Дамп опубликован в виде текстового файла и доступен всем зарегистрированным участникам форума.


Пост на площадке Breached попался на глаза исследователям из FalconFeedsio. Они же первыми сообщили об утечке в Twitter. 21 февраля 2023 года Activision признала, что в декабре неизвестные киберпреступники обманули сотрудника кадрового отдела с помощью смишинга (СМС-фишинга) и заставили его выдать свои учёные данные.

В компании также отметили, что в ходе инцидента не были затронуты сведения об игроках и исходный код игровых проектов.

Подпишитесь на новости

Обвиняемого по делу об атаке на Додо отправили под домашний арест

Тверской районный суд Москвы отправил Дениса Фридмана под домашний арест до 8 декабря 2026 года. Его обвиняют по делу, связанному с кибератакой на «Додо Пиццу». О решении сообщила пресс-служба московских судов, Фридман проходит по пунктам «а» и «в» части 3 статьи 272.1 УК РФ — о незаконном обороте компьютерной информации, содержащей персональные данные.

Согласно опубликованной информации, правоохранители задержали троих из четырёх подозреваемых в атаке, произошедшей в конце сентября.

Выйти на них, как утверждается в публикации, помогла ошибка Фридмана: при входе в похищенный массив данных он не скрыл свой реальный IP-адрес.

При этом домашний арест — мера пресечения, а не приговор. Виновность обвиняемого суду ещё предстоит установить.

Напомним, по данным «Додо Пицца», атаки происходили в течение двух дней, однако доступ злоумышленникам заблокировали достаточно быстро. Платёжные реквизиты якобы не пострадали: компания их не хранит.

О происшествии уведомили Роскомнадзор. В рамках защитных мер сервис также может принудительно завершать пользовательские сессии.

RSS: Новости на портале Anti-Malware.ru