



DarkCloud: новый зловред с большими возможностями по краже и выводу данных

DarkCloud: новый зловред с большими возможностями по краже и выводу данных

DarkCloud: новый зловред с большими возможностями по краже и выводу данных

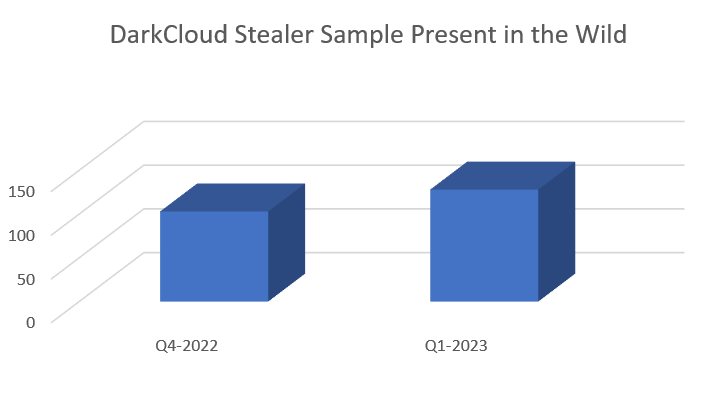
Исследователи из Cyble зафиксировали рост активности инфостилера DarkCloud, объявившегося в прошлом году. Распространяемый через спам-рассылки вредонос всеяден: его интересуют учетные данные, ПДн, финансовая информация; он также умеет выводить краденое, используя электронную почту, Telegram, FTP, веб-панель.

В прошлом месяце в даркнете начали продавать доступ к билдеру DarkCloud с тем, чтобы злоумышленники смогли приспособить полезную нагрузку для своих целей. Билдер также позволяет придать зловреду функции граббера и клипера.

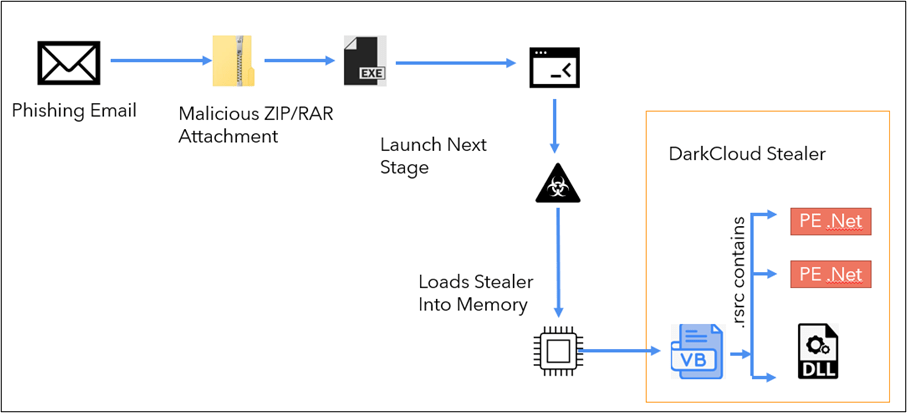
Спам-письма, нацеленные на засев DarkCloud, могут содержать вредоносную ссылку или вложение. Обычно они имитируют переписку с поставщиком или ретейлером; вредоносный архивный файл в таких случаях замаскирован под заказ-накладную.


Проведенный в Cyble анализ показал, что заражение DarkCloud осуществляется в несколько этапов. Доставляемый в спаме файл (NET-бинарник) работает как дроппер. Он копирует себя в папку Users\\AppData\\Roaming и создает запланированное задание, чтобы удержаться в системе.

После запуска дроппер загружает другой бинарник; пейлоад загружается в память запущенного процесса как VB-файл. При исполнении этот 32-битный код извлекает из ресурсов ConsoleApp1.exe, спрятанный в PK-архиве, и загружает его в папку AppData\Roaming\Microsoft\Windows\Templates\, а затем запускает на исполнение.

Файл ConsoleApp1.exe представляет собой скомпилированный 32-битный бинарник, в ресурсах которого содержатся исходники для полезной нагрузки DarkCloud Stealer. Основной задачей ConsoleApp1.exe является загрузка и компиляция этой заготовки средствами .NET Framework.

Итоговый пейлоад credentials.exe помещается в ту же папку и запускается как новый процесс. Этот 32-битный бинарник работает 60 секунд, после чего удаляется.


При исполнении credentials.exe начинает собирать конфиденциальную информацию из различных приложений:

  • учетные данные из браузеров на движке Gecko, в том числе из Firefox (для расшифровки использует алгоритм 3DES);
  • данные, ассоциированные с аккаунтами и кредитными картами, из браузеров на основе Chromium;
  • учетки из почтовых клиентов (Outlook, Thunderbird, Eudora, Foxmail);
  • учетки из FTP-клиентов FileZilla, CoreFTP, FlashFXP, WinSCP (в последнем случае расшифровывает данные средствами Windows).

Судя по рекламным объявлениям на хакерских форумах, DarkCloud умеет собирать системную информацию, делать снимки экрана, мониторить буфер обмена, извлекать куки, сообщения и контакты (из 163 MailMaster). Его интересуют аккаунты NordVPN и Pidgin, а также хранилища паролей Internet Explorer, Microsoft Edge и RDP-клиента.

Граббер помогает зловреду воровать файлы определенных форматов (TXT, XLS, XLSX, PDF, RTF) и конфиденциальные данные из программ-криптокошельков, а клипер — подменять адреса кошельков в буфере обмена (поддерживаемые цифровые валюты: BTC, BCH, ETH, XRP). Краденая информация сохраняется в файле credentials.txt, а затем отсылается на C2-сервер.

Подпишитесь на новости

Провайдерам хотят запретить подключать абонентов без оборудования СОРМ

Минцифры предложило запретить операторам связи обслуживать абонентов, пока у них не установлено и не принято оборудование СОРМ, через которое силовые структуры получают доступ к трафику. Норму хотят включить в законопроект о реформе отрасли связи. За нарушение требования оператора смогут лишить лицензии во внесудебном порядке.

Об этом пишут «Известия» со ссылкой на источники. Сейчас для получения лицензии достаточно согласовать схему сети, указав места, где оборудование СОРМ уже стоит или будет установлено.

На его внедрение отводилось два года. По словам гендиректора оператора «ЕСК» Алхаса Мирзабекова, некоторые компании годами работали без оборудования, а затем закрывали бизнес и регистрировали новое юрлицо. Новое требование он назвал попыткой закрыть эту лазейку.

Основатель «Интернет-розыска» Игорь Бедеров считает, что оператор без реального подключения к СОРМ создает слепую зону для правоохранительных органов. По его оценке, только в Москве и Подмосковье работают около 1,5 тыс. небольших провайдеров, у которых примерно 30% пользователей домашнего интернета.

Для таких компаний расходы будут заметными. Минимальный комплект СОРМ стоит от 5 млн рублей, это сопоставимо с годовым бюджетом небольшого провайдера на развитие сети, говорит Мирзабеков.

Партнер ComNews Research Леонид Коник подсчитал, что оператору с выручкой около 100 млн рублей полный комплект обойдется более чем в 10 млн рублей, и еще 20-25 млн понадобится на хранение трафика.

Эксперт НТИ Олег Яблоков отмечает, что новым операторам придется платить за СОРМ еще до первой выручки. Там, где у пользователей меньше выбора, домашний интернет может подорожать.

RSS: Новости на портале Anti-Malware.ru