



Атакующие используют фейковые сертификаты Emsisoft в атаках на клиентов

Атакующие используют фейковые сертификаты Emsisoft в атаках на клиентов

Атакующие используют фейковые сертификаты Emsisoft в атаках на клиентов

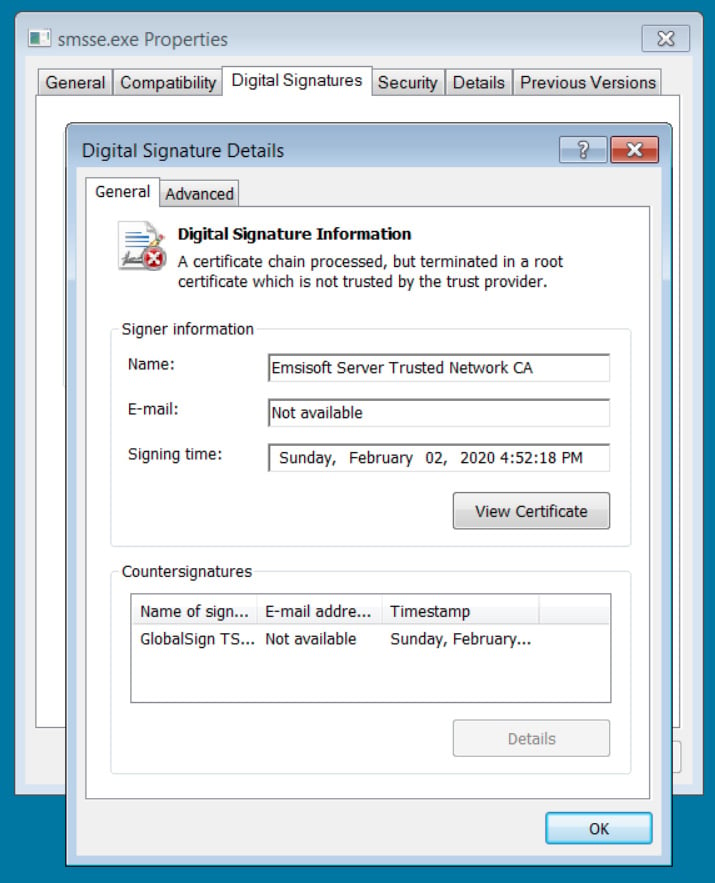
Киберпреступники используют фейковые сертификаты для подписи кода, якобы принадлежащие Emsisoft. Целью злоумышленников являются клиенты ИБ-компании, использующие её защитные продукты.

Сертификаты для подписи кода представляют собой цифровые подписи, благодаря которым пользователи, софт и операционная система могут отличить легитимные программы. Именно подписи говорят о том, что софт не модифицировался третьими лицами.

Чтобы обойти эти защитные меры, киберпреступники придумали использовать фейковые сертификаты. Как правило, имена таких сертификатов указывают на доверенные компании, однако на деле они не являются валидными.

Emsisoft предупреждает клиентов о новой кампании, в ходе которой злоумышленники используют исполняемые файлы, подписанные поддельными сертификатами Emsisoft. Расчёт атакующих на то, что пользователи объяснят детект ложным срабатыванием и запустят программу.

«Недавно мы наткнулись на киберинцидент, в котором преступники использовали сертификаты, якобы принадлежащие Emsisoft. Таким образом маскировалась целевая атака на одного из наших клиентов», — пишет Emsisoft.

В компании также отметили, что атакующие получали доступ к целевым устройствам с помощью брутфорса RDP или украденных учётных данных одного из сотрудников. Используемый файл носил имя smsse.exe (детект на VirusTotal).

Подпишитесь на новости

Beget временно потерял возможность регистрировать домены .RU и .РФ

После кибератаки у Beget появилась ещё одна проблема. Аккредитацию компании как регистратора доменов временно приостановили. Новые адреса в зонах .RU и .РФ провайдер регистрировать не может, принимать домены от других регистраторов — тоже.

О решении сообщил Координационный центр доменов .RU и .РФ. Beget обязан продолжать поддержку доменов, зарегистрированных до приостановки аккредитации.

Сам провайдер уточнил: ограничения затронули также зону .SU, за которую отвечает РосНИИРОС. В компании называют случившееся технической мерой по регламентам реагирования на инциденты.

Согласно сообщению Beget, даты аннулирования доменов перенесены по договорённости с Координационным центром и РосНИИРОС. Провайдер обещает, что адреса не будут разделегированы даже при истечении срока регистрации. Таким образом, потерять домен из-за невозможности сейчас его продлить пользователи не должны.

Раздел «Домены» в панели управления уже работает, однако все функции для .RU, .РФ и .SU обещают вернуть после возобновления аккредитации. План восстановления согласован, но конкретную дату компания не назвала.

Всё это происходит на фоне последствий атаки в ночь на 2 ноября. По данным Beget, злоумышленники получили доступ к управляющему контуру и запустили обнуляющие скрипты.

RSS: Новости на портале Anti-Malware.ru