



Эксперты назвали Privacy Sandbox в Android и Chrome методом слежки

Эксперты назвали Privacy Sandbox в Android и Chrome методом слежки

Эксперты назвали Privacy Sandbox в Android и Chrome методом слежки

Разработчики Android давно работают над функциональностью Privacy Sandbox, которая, согласно описанию, должна повысить конфиденциальность пользователей. На деле же специалисты называют Privacy Sandbox ещё одним способом слежки за владельцами мобильных устройств.

В одном из отчётов Google упоминает Privacy Sandbox, отмечая, что нововведение пока находится в стадии бета-тестирования:

«Мы будем внедрять Privacy Sandbox постепенно, начиная с малого процента пользователей Android 13. Со временем все получат новую функцию».

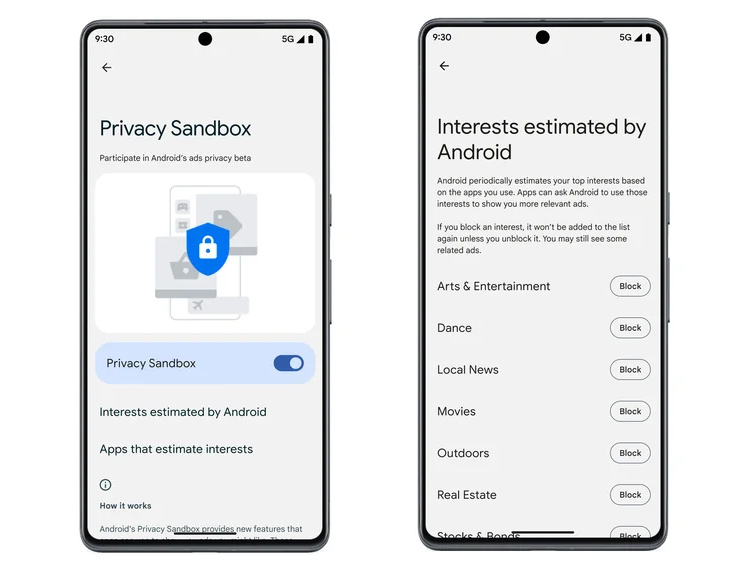
Выяснилось, что Privacy Sandbox в Chrome и Android отслеживает пользователей по группам интересов, а не персонально. Такой подход, по мнению Google, способен повысить конфиденциальность владельцев мобильных девайсов.

Android скоро будет формировать рекламный профиль юзера, а последний сможет заблокировать «интересы» и темы, на которые он не хочет видеть объявления. При этом есть своего рода рубильник и список приложений, подключённых к новой трекинговой системе.


Тем не менее в Ars Technica считают, что Privacy Sandbox станет просто очередной системой отслеживания от Google. Она не так страшна для пользователей Android, а вот факт её реализации в Chrome уже может куда серьёзнее ударить по конфиденциальности.

Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru