



С аккаунта NameCheap рассылаются фишинговые письма от имени Metamask и DHL

С аккаунта NameCheap рассылаются фишинговые письма от имени Metamask и DHL

С аккаунта NameCheap рассылаются фишинговые письма от имени Metamask и DHL

В конце прошлой недели клиентов Namecheap накрыл поток поддельных писем, нацеленных на кражу ПДн и ключей к криптокошелькам. Рассылка проводилась с платформы SendGrid (собственность Twilio), которую регистратор доменных имен использует для отправки одноразовых кодов аутентификации, нотификаций о возобновлении подписки и маркетинговых сообщений.

Фишинговые письма имитировали уведомления веб-сервисов DHL и MetaMask. После первых жалоб в Twitter компания Namecheap отключила рассылку почты с SendGrid, поставила в известность провайдера и запустила расследование.

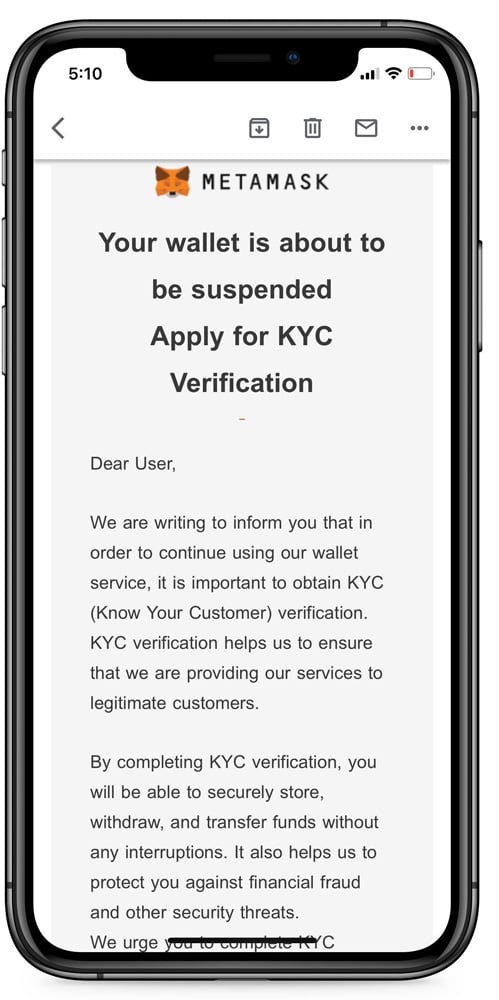
Одно из фейковых писем, якобы от MetaMask, получили и в BleepingComputer. Подписчика просят пройти проверку на благонадежность (процедуру KYC, «Знай своего клиента») во избежание блокировки криптокошелька.


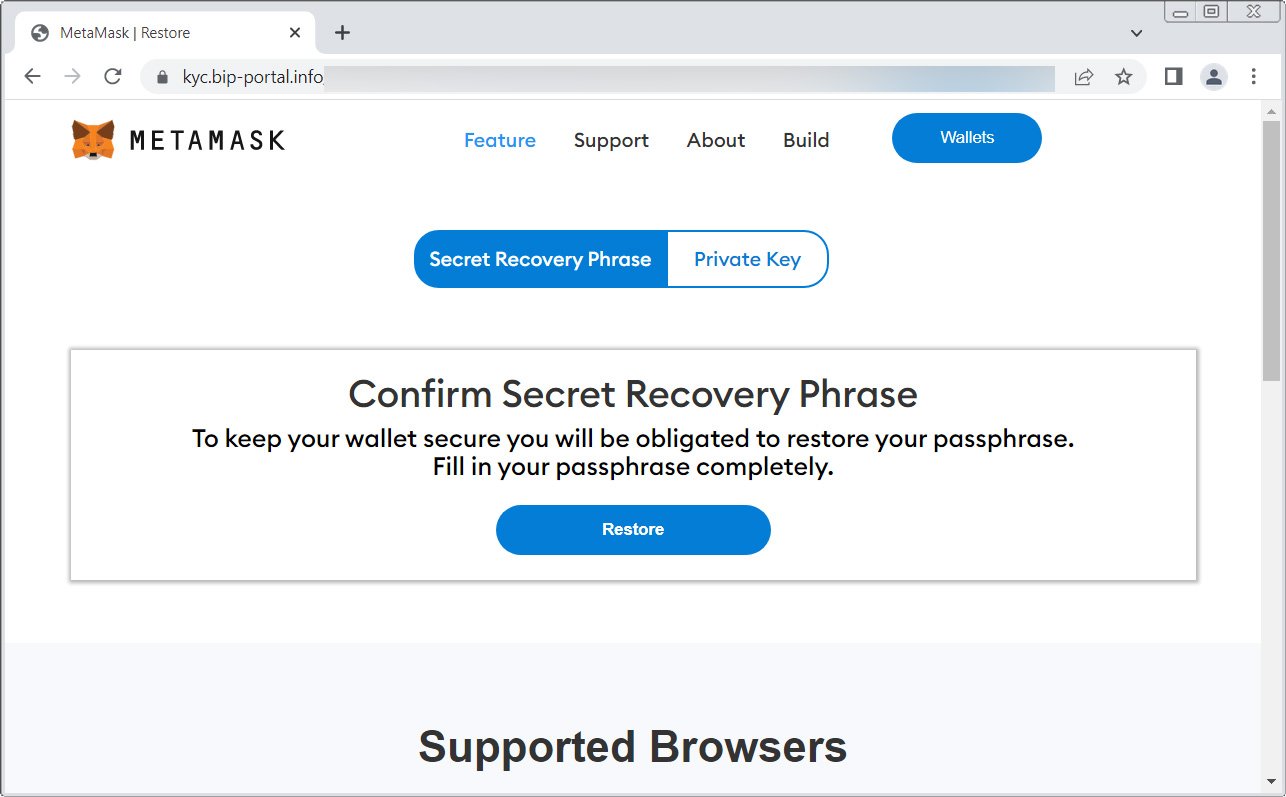
Фальшивка содержит маркетинговую ссылку Namecheap, перенаправляющую получателя на фишинговую страницу, замаскированную под сайт MetaMask. Визитеров здесь просят ввести секретный ключ или контрольную фразу для восстановления доступа:


Поддельные письма от имени DHL, как выяснили эксперты, сообщают о проблемах с доставкой посылки из-за неуплаты комиссии. Встроенная ссылка ведет на фишинговую страницу.

В воскресенье вечером, 12 февраля, Namecheap опубликовала заявление, заверив пользователей, что ее системы не скомпрометированы и клиентские аккаунты и ПДн в безопасности. К утру компания сообщила, что доставка ее писем возобновлена.

Имя провайдера почтовых услуг в анонсах не указано, но в твитах регистратор ранее указывал, что использует SendGrid, да и в заголовках фишинговых писем это имя присутствует. В ответ на запрос BleepingComputer о комментарии представитель Twilio заявил, что их ИБ-служба участвует в расследовании, но взлома или компрометации систем SendGrid они тоже не обнаружили.

Компания MetaMask, со своей стороны, предостерегла пользователей от ввода секретов на каком-либо сайте. Веб-сервис не собирает KYC-данные и не рассылает имейл-сообщения об аккаунтах. При получении подобного письма его следует немедленно удалить, а ссылки проигнорировать.

Подпишитесь на новости

Дешёвая поддельная вышка позволяет следить за абонентами 5G

Исследователи из i2CAT Foundation, Университета Мурсии и NEC Laboratories Europe собрали недорогой инструмент 5G-Shark, который заманивает смартфоны на поддельную базовую станцию. Без глушилок, хитрых пакетов и предупреждений на экране телефон сам цепляется за фейковую вышку, считая её подходящей сетью.

Разработка использует открытую программную платформу и доступное SDR-оборудование.

Фальшивая станция объявляет высокий приоритет и достаточно сильный сигнал, после чего находящийся поблизости смартфон может автоматически переключиться на неё в режиме ожидания.

Как показало исследование 5G-Shark, протестированные сети почти всегда скрывали постоянный идентификатор абонента, ради чего 5G и должен был отправить классические IMSI-catcher в музей. Но временные идентификаторы GUTI некоторые операторы выдавали почти последовательно.

Учёные собрали 3742 идентификатора в сетях трёх операторов. В отдельных случаях до 84-96% последовательных регистраций одного абонента удавалось связать только по значению GUTI. У оператора, который распределял номера случайнее, показатель упал до 7%.

На слежке сюрпризы не закончились. Поддельная станция отправляла смартфонам сообщения Registration Reject и заставляла Samsung Galaxy S23 откатываться в ограниченный режим 3G без интернета, бесконечно пытаться зарегистрироваться либо намертво подвешивать модем до ручной перезагрузки.


Авторы считают, что часть проблем заложена в самом протоколе: смартфон вынужден обрабатывать некоторые команды ещё до установления защищённого соединения. Другие дыры появились из-за решений операторов и производителей оборудования.

Впрочем, объявлять весь 5G дырявым пока рано. Работа опубликована как препринт и ещё не прошла рецензирование, тесты проводились только на семи собственных устройствах исследователей, а атака требует находиться рядом с целью.

RSS: Новости на портале Anti-Malware.ru