



Пилотные PT NAD обнаружили подозрительную сетевую активность в 93% компаний

Пилотные PT NAD обнаружили подозрительную сетевую активность в 93% компаний

Пилотные PT NAD обнаружили подозрительную сетевую активность в 93% компаний

В Positive Technologies изучили результаты пилотных проектов PT Network Attack Discovery, запущенных в 60 российских организациях в 2021-22 годах. Картина в целом оказалась неблагополучной: в 93% компаний выявлена подозрительная сетевая активность, в 70% — присутствие вредоносных программ.

Развернутые системы глубокого анализа сетевого трафика PT NAD также зафиксировали нарушения регламентов ИБ, облегчающие задачу злоумышленникам. Эта угроза обнаружена во всех организациях контрольной выборки, половину которой составили промышленные предприятия и госучреждения.

К потенциально опасным нарушениям относится, например, использование незащищенных протоколов передачи данных (97% компаний) и программ удаленного доступа (72%), таких как TeamViewer, AnyDesk и Ammyy Admin. Для минимизации рисков эксперты советуют ограничиться одним видом такого софта и разграничить права локальных и удаленных пользователей.

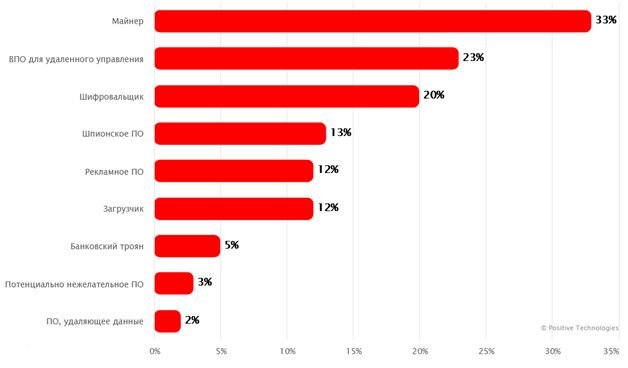
Из вредоносных программ в корпоративных сетях чаще всего всплывали майнеры, софт для удаленного управления и шифровальщики. Из последних до сих пор актуален WannaCry: признаки его присутствия были обнаружены в каждой пятой организации.


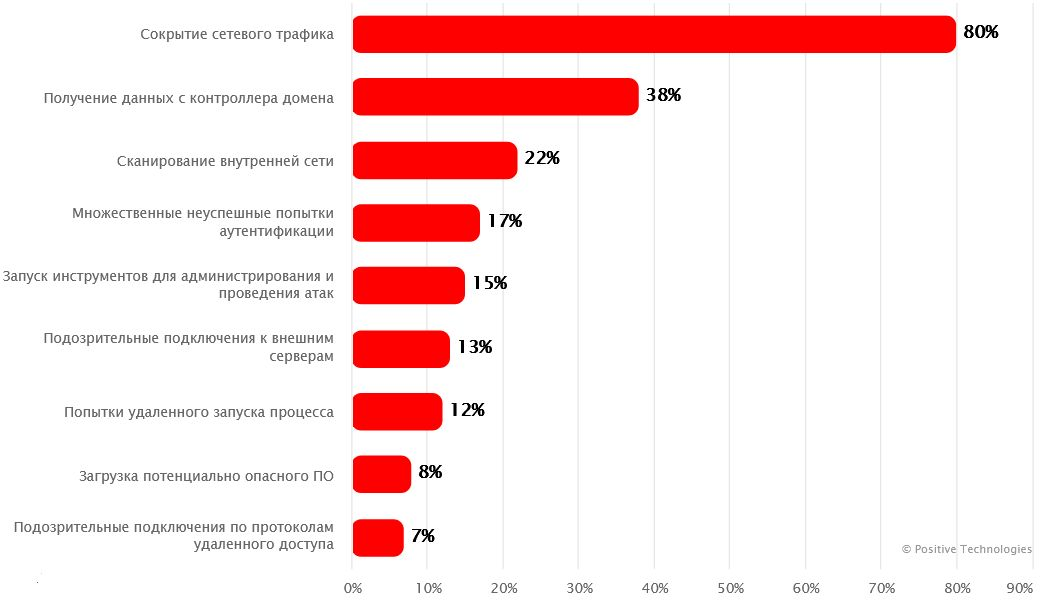
Сетевая активность классифицируется как подозрительная, когда трафик пытаются скрыть, запускают сканирование, многократно и безуспешно логинятся, пытаются удаленно запустить процесс. Из способов сокрытия трафика в 65% случаев было выявлено туннелирование, в 53% — использование прокси. В 47% компаний были зафиксированы попытки подключения к узлам Tor, в 28% — к OpenVPN, в 18% — к SSH-сервису с помощью нестандартной библиотеки.


«Разнообразие выявленных угроз говорит о том, что злоумышленники становятся изощреннее, — комментирует Олег Хныков, менеджер по продвижению PT NAD. — Злоумышленникам такое положение вещей только на руку. Проникнув в сеть и закрепившись в ней, они могут зашифровать инфраструктуру, требуя выкуп, захватить контроль над всеми активами компании, использовать инфраструктуру как плацдарм для других атак или майнинга, а также продать доступы в дарквебе. Защитить компанию в данном случае способны продукты класса NTA, в частности PT NAD».

Подпишитесь на новости

Российских владельцев MikroTik предупредили об ограничении трафика

Около 100 тысяч российских маршрутизаторов MikroTik могут работать на уязвимых версиях RouterOS. Теперь их владельцам придётся поторопиться с обновлением: если патчи не установить в течение недели после предупреждения, оператор сможет ограничить трафик через отдельные порты. Интернет не обязательно исчезнет полностью, но работать может начать с сюрпризами.

Как сообщает РБК, Главное радиочастотное управление направило операторам связи рекомендации по защите оборудования MikroTik — как собственного, так и установленного у абонентов.

Причиной стали шесть критических уязвимостей RouterOS, обнаруженных специалистами CERT Polska. Наиболее опасная связка включает CVE-2026-67276 и CVE-2026-86060.

Первая позволяет обойти SSH-аутентификацию, а вторая — повысить привилегии до администратора. При совместном использовании злоумышленник способен полностью захватить роутер без пароля и легитимного закрытого SSH-ключа.

Ещё одна брешь, CVE-2026-67277, затрагивает сервис проверки пропускной способности. Через неё атакующий может получить данные из памяти ядра либо удалённо отправить устройство в сбой или перезагрузку.

MikroTik уже выпустила исправления, однако ждать, пока все пользователи самостоятельно найдут кнопку обновления, регулятор не хочет. Операторам рекомендовали предупредить абонентов, временно закрыть удалённый доступ к настройкам через отдельные порты и следить за подозрительным трафиком.

Если владелец роутера проигнорирует сообщение и не обновит RouterOS за неделю, провайдер может ограничить соединения по некоторым портам. В Роскомнадзоре признают, что мера неидеальная, но считают её временным способом снизить риск атак.

Представители отрасли отмечают, что операторы не обязаны чинить абонентские роутеры своими руками. Но защищать собственные сети всё равно придётся.

RSS: Новости на портале Anti-Malware.ru