



Цифровая инъекция становится трендом в атаках на биометрический кибербез

Цифровая инъекция становится трендом в атаках на биометрический кибербез

Цифровая инъекция становится трендом в атаках на биометрический кибербез

Британская компания iProov, специализирующаяся на биометрической аутентификации, опубликовала отчет о соответствующих киберугрозах по итогам 2022 года. В документе также рассмотрены способы снижения рисков в условиях роста количества атак.

Цифровизация бизнеса и госсектора вызвала рост спроса на удаленный доступ к интернет-услугам. В результате многие организации внедрили биометрические технологии верификации лица, которые считаются наиболее практичным и безопасным решением по удостоверению личности.

Этот тренд подметили также киберпреступники, которые начали проводить сложные атаки на биометрические системы идентификации. В частности, эксперты отметили рост популярности техники digital injection (цифровая инъекция), позволяющей обойти выгрузку с камеры видеонаблюдения.

Как оказалось, современные средства распознавания лиц можно ввести в заблуждение с помощью синтезированного изображения и видеозаписи. Подобные атаки легко автоматизировать, к тому же на черном рынке имеются готовые инструменты, которые можно купить или арендовать.

По данным iProov, в прошлом году число инцидентов, использующих цифровые инъекции, в пять раз превысило количество атак на биометрическое предъявление (таких, как замена лица в кадре фотографией или маской).

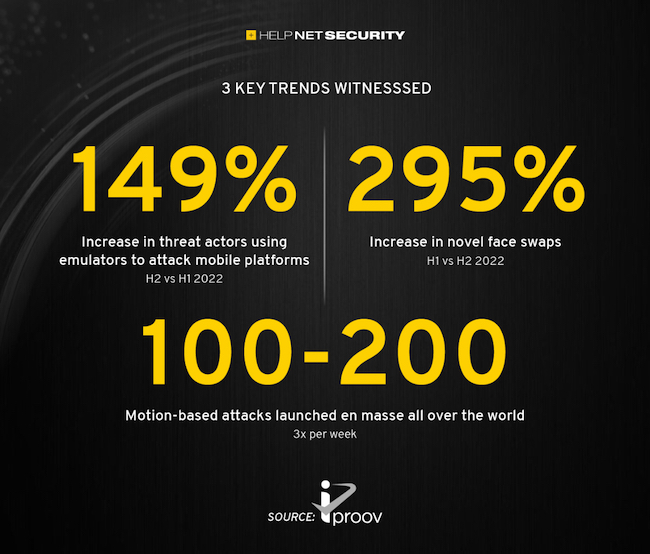
Растет уязвимость мобильных платформ биометрической верификации и снимаемые с них данные теряют надежность. Киберкриминал теперь использует так называемые эмуляторы — программы, имитирующие поведение мобильных устройств; и число атак, полагающихся на подобный софт, за II квартал возросло в 2,5 раза.

Такой инструмент, как дипфейки, перестал быть диковиной; в прошлом году атаки с использованием этой технологии вышли на новый уровень: злоумышленники научились в реальном времени подменять 3D-изображения в видеопотоках с помощью оверлеев.

Новый вектор получил известность как face swap (перестановка лиц). Современные системы верификации, как пассивной, так и активной, с трудом выявляют подобный подлог, и к середине года количество свопинг-атак увеличилось почти в четыре раза.

В прошлом году также получили распространение массированные атаки на биометрические системы контроля доступа, использующие динамические методы идентификации (основаны на анализе особенностей воспроизведения какого-либо действия: улыбки, кивка, моргания). Злоумышленники в одно и то же время наносят удар в разных вертикалях и регионах, предпринимая по 100-200 попыток верификации в надежде сокрушить платформы.


Полнотекстовая версия годового отчета доступна на сайте iProov (требуется регистрация).

Подпишитесь на новости

Код Безопасности связал Secret Net EDR с контролем удаленного доступа

Правильный пароль еще не означает, что компьютеру можно доверять. «Код Безопасности» представил связку Secret Net EDR и «Континент ZTN»: при обнаружении угрозы на рабочей станции система блокирует удаленный доступ к корпоративным ресурсам.

По сообщению компании, интеграция закрывает разрыв между защитой устройства и сетевым подключением.

В классической схеме средство защиты видит подозрительную активность на компьютере, а шлюз проверяет подключение, но не располагает полной картиной состояния хоста. В итоге успешная аутентификация может открыть дорогу и машине с признаками компрометации.

В новой связке «Континент ZTN» оценивает состояние устройства перед подключением и продолжает мониторинг всю рабочую сессию. Secret Net EDR анализирует активность хоста, выявляет аномалии и позволяет управлять защитой рабочих станций через единую консоль с одним агентом. Если фиксируется угроза, удаленный доступ блокируется автоматически.

Бандл рассчитан прежде всего на организации, которые уже используют NGFW «Континент 4» или АПКШ «Континент 3». По заявлению разработчика, интеграция дополняет существующую инфраструктуру и не требует ее замены.

Secret Net EDR опирается на технологии Secret Net Studio, применяемого в российских госструктурах и на объектах КИИ. Главная идея связки — учитывать, кто подключается, и одновременно проверять, с какого устройства он это делает.

RSS: Новости на портале Anti-Malware.ru