



Исследователь взломал веб-сервис Toyota с внутренними документами

Исследователь взломал веб-сервис Toyota с внутренними документами

Исследователь взломал веб-сервис Toyota с внутренними документами

Глобальная система управления информацией о подготовке поставщиков (GSPIMS) компании Toyota оказалась дырявой. Исследователь под псевдонимом EatonWorks взломал GSPIMS и сообщил о проблеме представителям автомобилестроительной корпорации.

GSPIMS представляет собой веб-приложение, позволяющее сотрудникам и поставщикам удалённо получать доступ и управлять глобальной цепочкой поставок Toyota.

Специалист с ником EatonWorks выявил в системе Toyota бэкдор, с помощью которого любой мог получить доступ к существующему аккаунту. Для этого достаточно было знать адрес электронной почты.

В ходе тестовой попытки проникновения исследователь понял, что лазейка позволяет добраться до тысяч конфиденциальных документов, внутренних проектов, данных о поставщиках и т. п.

Представители Toyota узнали о проблеме 3 ноября 2022 года, а в конце того же месяца японская корпорация устранила уязвимость. Теперь EatonWorks с чистой совестью смог опубликовать подробности выявленной проблемы. Интересно, что Toyota так и не выплатила эксперту вознаграждение.

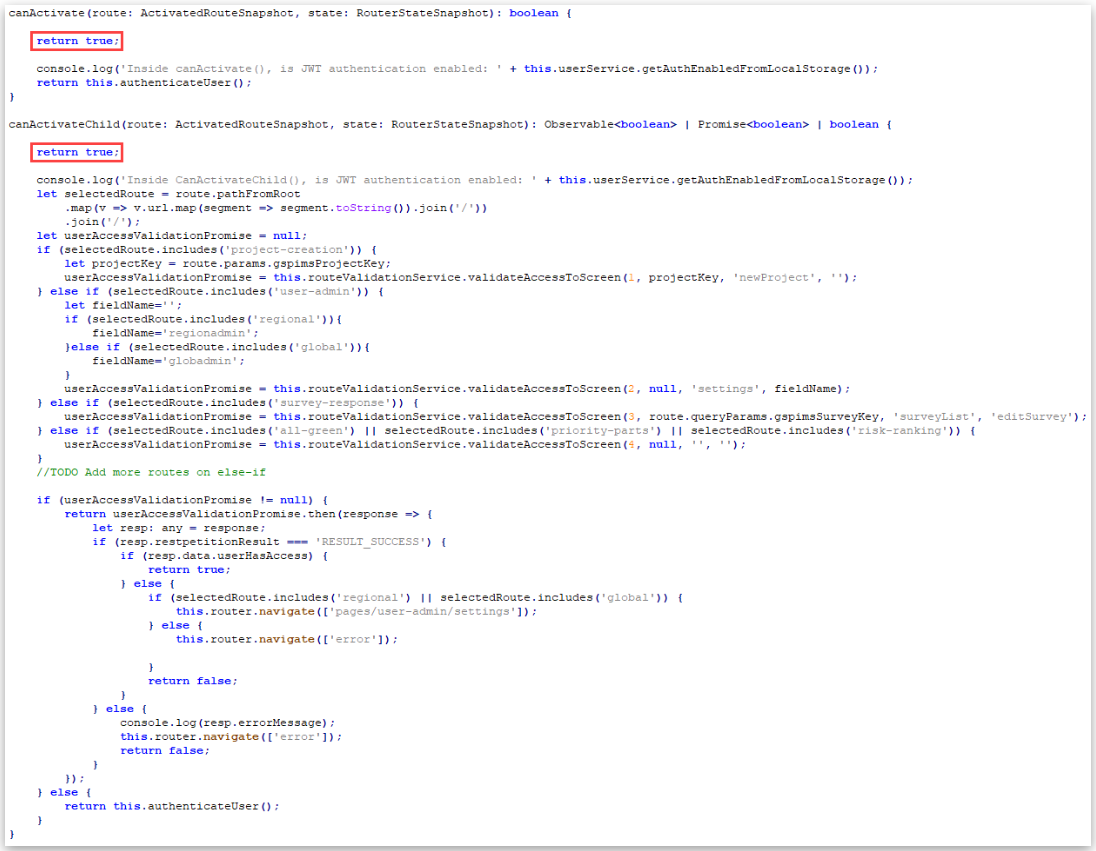
Приложение GSPIMS создано на базе JavaScript-фреймворка Angular, при этом софт использует специфические маршруты и функции, помогающие вычислять, к каким страницам имеют доступ определённые пользователи.

EatonWorks обнаружил возможность модифицирования JavaScript-кода этих функций, чтобы они всегда возвращали значение «true».


Кроме того, специалист выяснил, что сервис генерирует JSON Web Token (JWT) для входа без пароля. Аутентификация требовала только адреса электронной почты одного из сотрудников Toyota. В результате бэкдор открывал любому доступ к данным 14 тысяч пользователей, а также внутренним корпоративным документам.

Подпишитесь на новости

Офисные Chrome-аддоны с 2,3 млн установок собирают посещаемые URL

Офисный редактор в браузере может интересоваться не только вашим документом. Bay Area Labs связала с OffiDocs группу из 60 расширений Chrome с суммарно 2,3 млн установок. У 37 из них исследователи обнаружили отправку полных адресов посещённых страниц на серверы, связанные с компанией.

Код, примеры запросов и список расширений опубликованы в исследовании Bay Area Labs.

В группу входят редакторы документов, таблиц и PDF, инструменты работы с изображениями и другие привычные утилиты. Несколько расширений имеют отметку Featured в Chrome Web Store.

По данным исследователей, адреса страниц кодируются в шестнадцатеричный формат и передаются вместе с уникальным идентификатором пользователя. Поскольку это кодирование, восстановить исходный URL несложно.

Полный адрес может содержать поисковый запрос, ссылку для входа или параметры доступа к документу. Поэтому речь не просто о статистике популярных сайтов. Некоторые расширения также способны по ответу сервера перенаправить открытую вкладку на другую страницу.

Отдельные претензии к VPNOnline. По данным отчёта, он использует HTTP-прокси и собирает адреса по списку ключевых слов, который операторы могут менять без обновления расширения.

Кому в итоге передаются собранные данные, исследователи достоверно не установили. Но уже описанного достаточно, чтобы пересмотреть список браузерных помощников.

RSS: Новости на портале Anti-Malware.ru