



Дешёвые китайские Android-смартфоны передают слишком много данных владельца

Дешёвые китайские Android-смартфоны передают слишком много данных владельца

Дешёвые китайские Android-смартфоны передают слишком много данных владельца

Исследователи не рекомендуют покупать Android-смартфон в Китае, поскольку на таких устройствах часто встречаются предустановленные приложения, отправляющие конфиденциальные данные на сторонние домены. Разрешения владельца девайса при этом, конечно, никто не спрашивает.

К такому выводу пришли специалисты Эдинбургского университета и Тринити-колледжа, посвятившие проблеме дешёвых китайских моделей смартфонов новое исследование. Эксперты отмечают, что утечка информации ставит пользователей мобильных устройств под угрозу отслеживания.

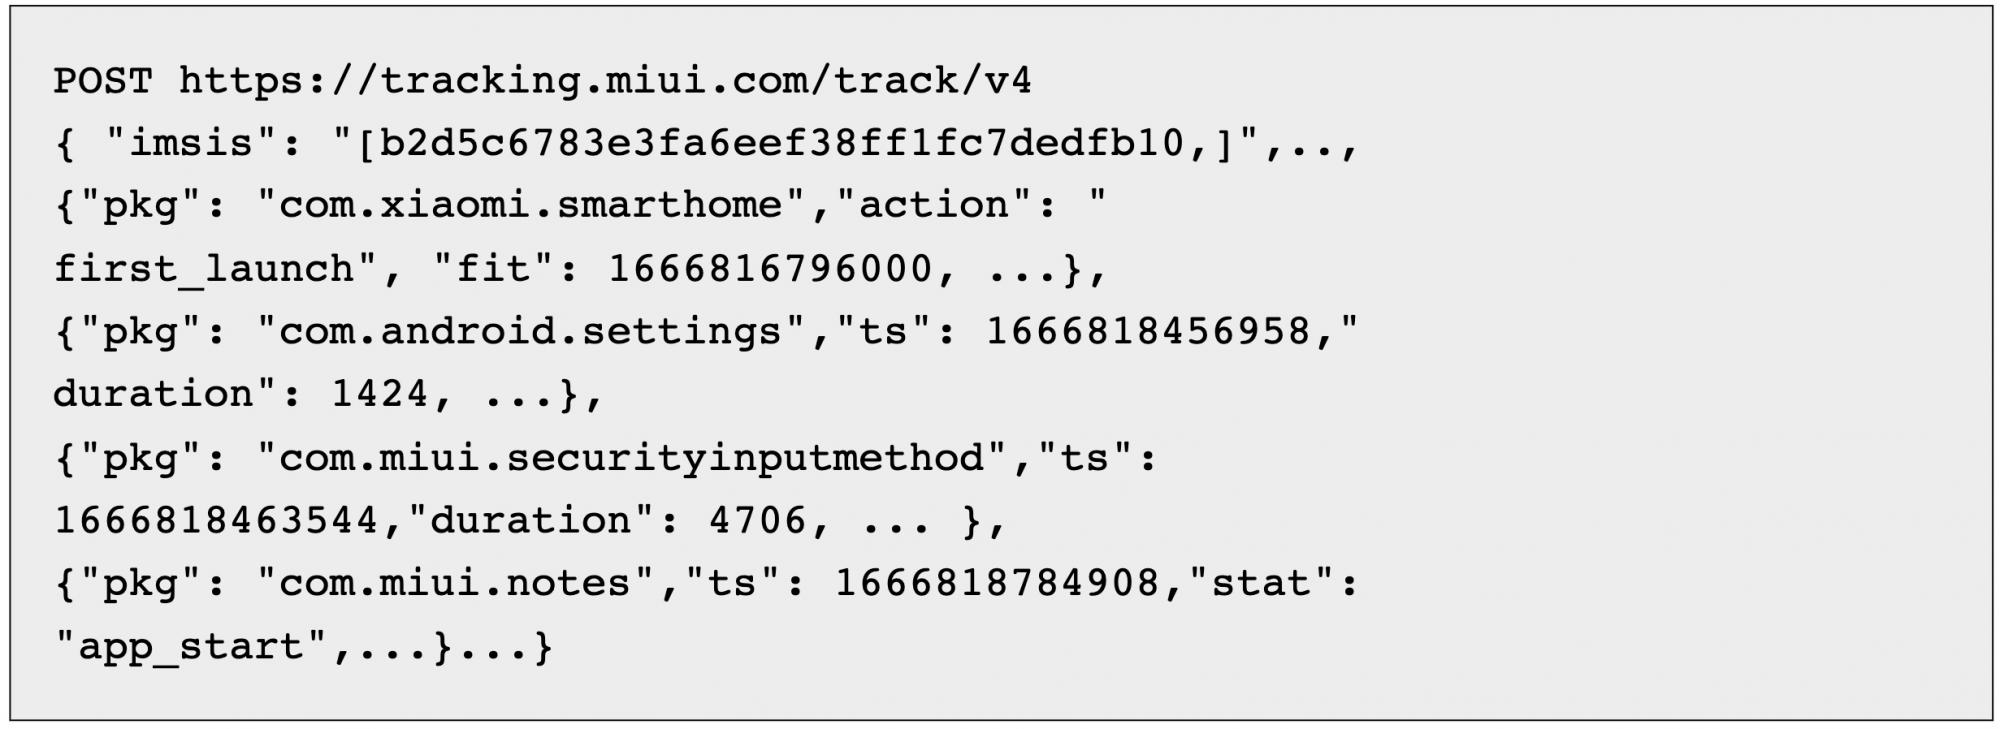
В частности, исследователям не понравились приложения, предустановленные на девайсы от известных китайских вендоров: OnePlus, Xiaomi и Oppo Realme. Особое внимание в отчёте уделяется информации, которую передаёт как сама ОС Android, так и системные программы.

Среди предустановленного софта можно найти код самих вендоров, а также сторонние разработки. В каждом смартфоне с китайской прошивкой установлены более 30 сторонних пакетов.

На Xiaomi Redmi Note 1, например, среди таких программ есть Baidu Input, IflyTek Input и Sogou. На OnePlus 9R и Realme Q3 Pro — Baidu Map и AMap, которые регулярно поддерживают активность в фоновом режиме. А кроме них, есть ещё различные приложения для онлайн-шопинга, видеостриминга и новостные агрегаторы.

«Смартфоны от трёх названных производителей отправляют подозрительное количество персональной информации не только самим вендорам, но и сервисам вроде Baidu», — подчёркивают эксперты.

«В ходе исследования мы установили, что передаются GPS-координаты, идентификатор пользователя в сети сотовой связи, телефонный номер, особенности использования приложений, история звонков и СМС-сообщений».

Подпишитесь на новости

МАКС проверит ссылки и включит защиту после контакта с мошенником

МАКС начал предупреждать пользователей при переходе по опасным ссылкам. Дополнительно мессенджер автоматически включает Безопасный режим на сутки для тех, с кем пытался связаться мошенник.

Как сообщает Центр безопасности МАКС, автоматизированные системы анализируют ссылку на наличие угроз в момент клика.

Если адрес признан опасным, пользователь увидит всплывающее предупреждение. По заявлению сервиса, проверка выполняется в реальном времени.

Вторая мера — автоматический Безопасный режим на 24 часа. Пока он действует, звонить пользователю и добавлять его в чаты смогут только контакты из адресной книги. Вручную включать ограничения после подозрительного контакта не потребуется.


Уведомление придет через официального бота МАКС. Управлять режимом можно в разделе «Безопасность»: пользователь вправе отключить его самостоятельно. Если настройки не менялись, через сутки ограничения снимутся автоматически.

Каким именно образом система определяет мошенника и по каким критериям признает ссылку опасной, в сообщении не уточняется. Также не сказано, блокируется ли переход после предупреждения или пользователь может продолжить его.

Практический смысл обновления — поставить дополнительный барьер между подозрительным сообщением и действием пользователя. Предупреждение дает шанс остановиться до перехода, а временные ограничения сокращают возможности незнакомцев снова выйти на связь.

Но уведомление об опасности все равно придется прочитать. Привычка машинально нажимать «дальше» способна обесценить даже очень старательную проверку.

RSS: Новости на портале Anti-Malware.ru