



Дешёвые китайские Android-смартфоны передают слишком много данных владельца

Дешёвые китайские Android-смартфоны передают слишком много данных владельца

Дешёвые китайские Android-смартфоны передают слишком много данных владельца

Исследователи не рекомендуют покупать Android-смартфон в Китае, поскольку на таких устройствах часто встречаются предустановленные приложения, отправляющие конфиденциальные данные на сторонние домены. Разрешения владельца девайса при этом, конечно, никто не спрашивает.

К такому выводу пришли специалисты Эдинбургского университета и Тринити-колледжа, посвятившие проблеме дешёвых китайских моделей смартфонов новое исследование. Эксперты отмечают, что утечка информации ставит пользователей мобильных устройств под угрозу отслеживания.

В частности, исследователям не понравились приложения, предустановленные на девайсы от известных китайских вендоров: OnePlus, Xiaomi и Oppo Realme. Особое внимание в отчёте уделяется информации, которую передаёт как сама ОС Android, так и системные программы.

Среди предустановленного софта можно найти код самих вендоров, а также сторонние разработки. В каждом смартфоне с китайской прошивкой установлены более 30 сторонних пакетов.

На Xiaomi Redmi Note 1, например, среди таких программ есть Baidu Input, IflyTek Input и Sogou. На OnePlus 9R и Realme Q3 Pro — Baidu Map и AMap, которые регулярно поддерживают активность в фоновом режиме. А кроме них, есть ещё различные приложения для онлайн-шопинга, видеостриминга и новостные агрегаторы.

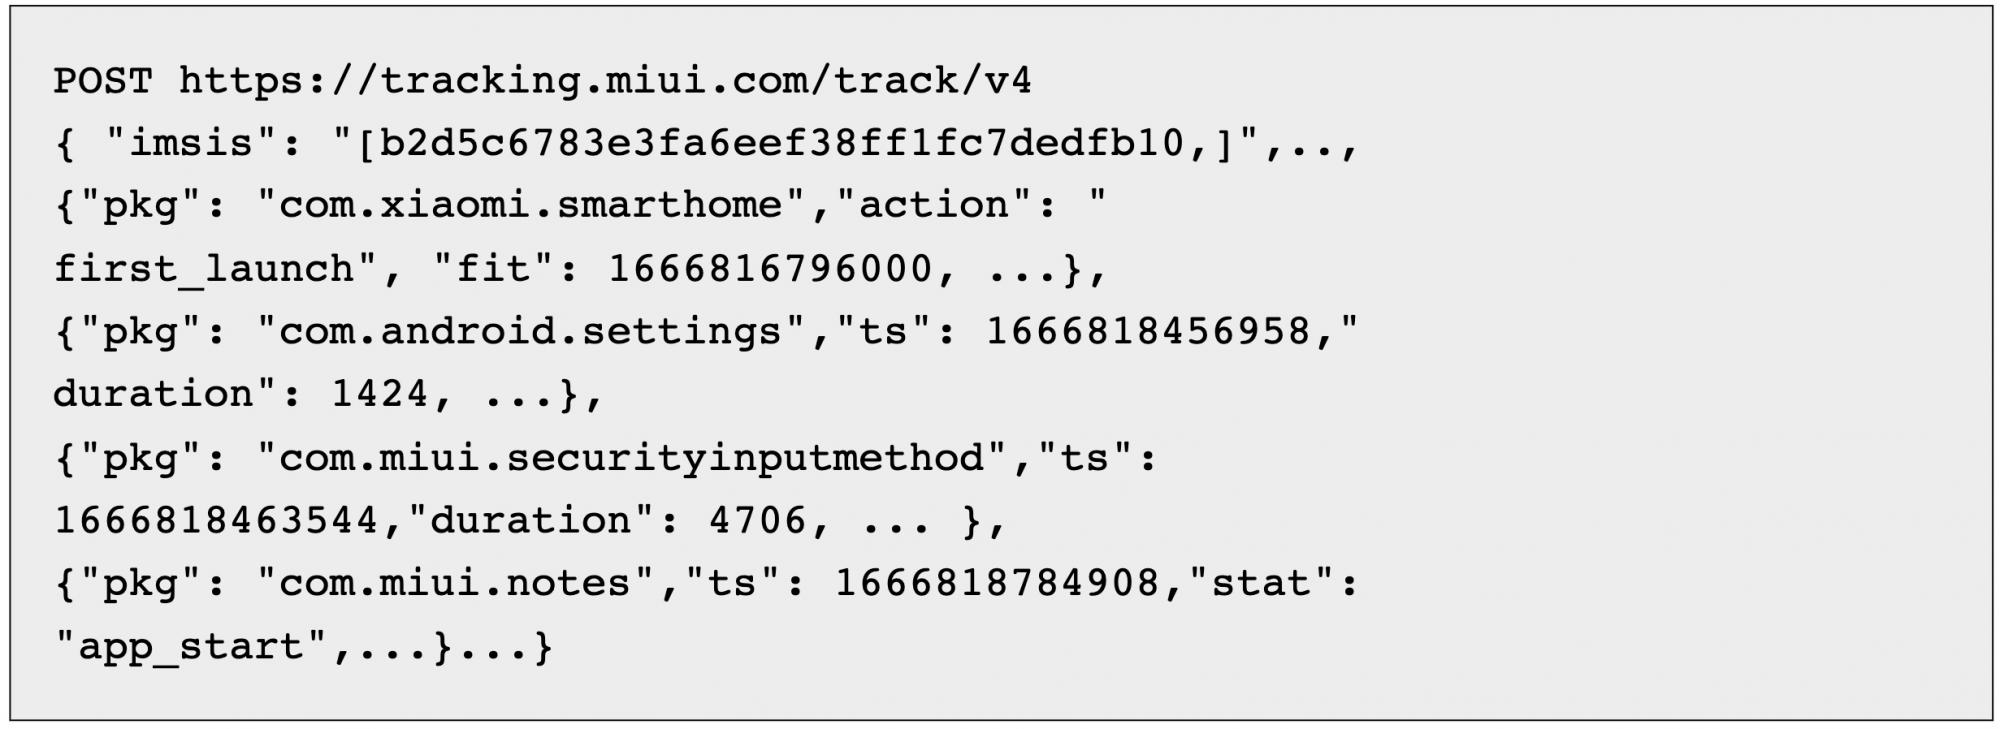
«Смартфоны от трёх названных производителей отправляют подозрительное количество персональной информации не только самим вендорам, но и сервисам вроде Baidu», — подчёркивают эксперты.

«В ходе исследования мы установили, что передаются GPS-координаты, идентификатор пользователя в сети сотовой связи, телефонный номер, особенности использования приложений, история звонков и СМС-сообщений».

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru