



На чердаке психбольницы под Иркутском тихо майнили криптовалюту

На чердаке психбольницы под Иркутском тихо майнили криптовалюту

На чердаке психбольницы под Иркутском тихо майнили криптовалюту

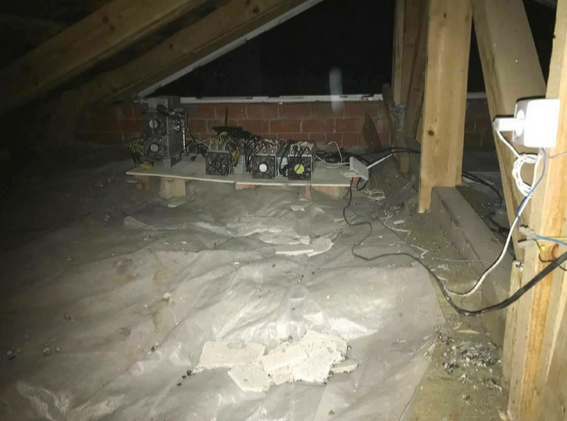
В ходе проверки исполнения законодательства об электроэнергетике и противопожарной безопасности в Иркутской областной психиатрической больнице обнаружены две майнинговые мини-фермы. Оборудование изъято; медиков обвинили в нецелевом использовании бюджета и нарушении требований пожарной безопасности.

Местная прокуратура в своем Telegram-канале пишет, что 13 машин, использовавшихся для добычи криптовалюты, располагались в чердачном помещении. Они были подключены к электросетям над лечебными корпусами, что «создавало риск возникновения аварийной ситуации и причинения вреда пациентам».


На основании находок был сделан вывод о неадекватном контроле целевого расходования бюджетных средств. Возбуждено дело об административном правонарушении, предусмотренном ст. 20.4 КоАП РФ (нарушение требований пожарной безопасности).

Прокуратура также поставила на контроль ход и результаты процессуальной проверки, организованной полицией по признакам преступления, предусмотренного ст. 165 УК РФ (причинение имущественного ущерба путем злоупотребления доверием).

В настоящее время специалисты оценивают ущерб от нелегального потребления электроэнергии в госучреждении. Как выяснил «Ъ», главврач психбольницы отрицает свою причастность к работе криптоферм.

Подпольный майнинг в Иркутской области сильно докучает местным жителям — из-за участившихся случаев аварийного отключения электроэнергии. В прошлом месяце иркутяне обратились к Президенту с просьбой ввести дифференцированные энерготарифы, чтобы можно было взимать повышенную плату за чрезмерное потребление электричества гражданами.

В прошлом году в России зафиксировали еще один случай майнинга криптовалюты в госучреждении. Аппаратура была установлена в психбольнице Бутырской тюрьмы; в организации нелегальной фермы подозревали замначальника столичного СИЗО.

Подпишитесь на новости

Как распознать шпиона на Android: проверка разрешений и трафика

Необычный расход трафика, перегрев и быстрая разрядка смартфона могут указывать на работу вредоносного приложения. Однако сами по себе эти симптомы не доказывают заражение: причиной бывают и обычные фоновые процессы.

Android Authority опубликовало рекомендации по поиску и удалению подозрительных программ на Android.

Автор материала Энди Уокер советует начать с проверки разрешений. Доступ к контактам, камере или сообщениям должен соответствовать назначению приложения. Например, калькулятору не нужны контакты пользователя.

Особого внимания заслуживает доступ к специальным возможностям Android. Он может позволять программе читать содержимое экрана и выполнять действия от имени владельца устройства. Необоснованный запрос таких полномочий — повод проверить приложение.


Следующий шаг — сканирование через Google Play Protect. При этом автор отмечает, что встроенная защита способна пропустить угрозу. Для более подробного анализа сетевых соединений в статье предлагается PCAPdroid: он помогает увидеть, с какими серверами связываются приложения.

Перед удалением подозрительной программы Уокер рекомендует отключить сетевые подключения, отозвать её разрешения и доступ к специальным возможностям. Если обычное удаление не срабатывает, можно попробовать безопасный режим, в котором сторонние приложения не запускаются.


Крайняя мера — сброс устройства к заводским настройкам с удалением данных. Восстановление приложений из прежней резервной копии может вернуть подозрительную программу. Пароли связанных со смартфоном аккаунтов автор советует менять с другого устройства.

RSS: Новости на портале Anti-Malware.ru