



PoS-зловред Prilex начал блокировать NFC-транзакции, мешающие краже

PoS-зловред Prilex начал блокировать NFC-транзакции, мешающие краже

PoS-зловред Prilex начал блокировать NFC-транзакции, мешающие краже

Вредонос Prilex обрел возможность блокировать попытки бесконтактной оплаты. На дисплее зараженного устройства отображается ошибка с предложением вставить карту в терминал; в этом случае перехват и кража данных позволяют получить реквизиты для проведения мошеннических транзакций.

Дело в том, что при совершении бесконтактных платежей (обычно с помощью NFC-технологий) номер карты при передаче заменяется токеном, в лучшем случае одноразовым. Такие данные бесполезны для злоумышленников, атакующих PoS-терминалы.

Как оказалось, Prilex теперь умеет обходить это препятствие: в коде, изученном Kaspersky, реализована логика на основе правил, согласно которым зловред определяет, когда воровать информацию, а когда блокировать транзакцию. В последнем случае плательщику отображается ошибка бесконтактного платежа и предложение воспользоваться картой более традиционным способом — вставив ее в ридер.

Вредонос, заточенный под PoS-терминалы, научился также определять ценность банковских карт; его особо интересуют категории вроде Black/Infinite и Corporate с большим лимитом на транзакции. Такие цели более привлекательны для мошенников, чем стандартные кредитки с невысоким балансом.

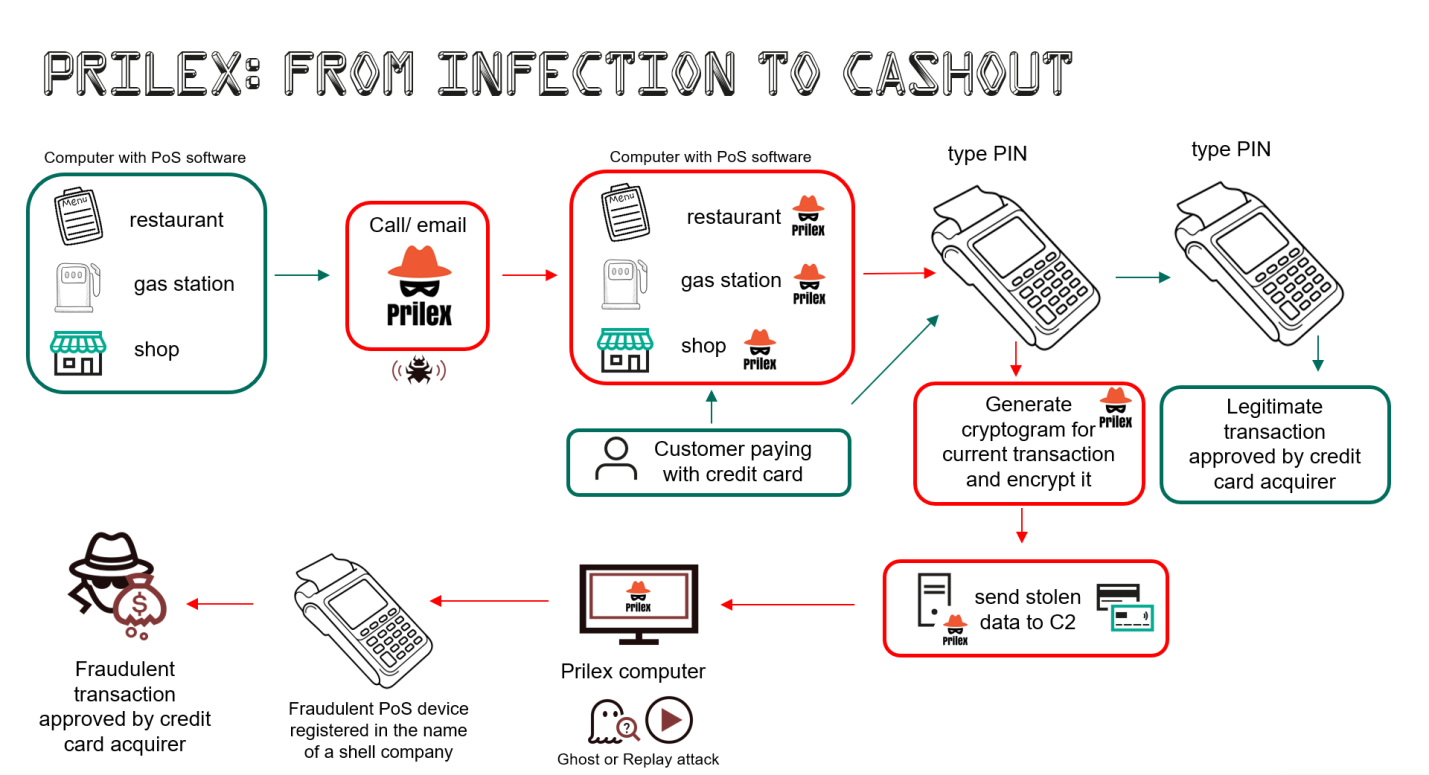
Доставка Prilex осуществляется с помощью социальной инженерии. Мошенник может установить зловреда на терминал, проникнув в компанию под видом специалиста по обновлению софта, либо навязать жертве AnyDesk, позволяющий заразить устройство удаленно.

При запуске вредонос перехватывает текущие транзакции и подменяет их содержимое, чтобы выудить данные банковских карт. Краденые данные в шифрованном виде отсылаются на C2-сервер и впоследствии используются для проведения GHOST-атак — мошеннических транзакций через подставной PoS-терминал, зарегистрированный на имя несуществующей компании.

Подпишитесь на новости

Gemini против аферистов: Android научат распознавать сложные схемы обмана

Фальшивый банк пишет, родственник звонит чужим голосом, а собеседник просит включить демонстрацию экрана. Google представила новые средства защиты Android от мобильного мошенничества: анализ подозрительных переписок, проверку ссылок и ограничения на переадресацию звонков.

Как сообщила Google, в ближайшие недели в Google Messages начнёт появляться добровольно включаемый режим усиленной защиты.

Он подключает облачные модели Gemini к анализу сложных разговоров с неизвестными отправителями — например, когда мошенник сначала долго втирается в доверие и лишь потом переходит к деньгам.

По словам корпорации, обработка проходит в зашифрованной среде Private AI Compute, где содержимое недоступно даже самой Google. На поддерживаемых устройствах локальная Gemini Nano также поможет проверять незнакомые ссылки с учётом актуальных веб-сигналов.

Отдельное обновление касается демонстрации экрана: Android будет скрывать поля входа и платёжные экраны в Chrome и Android WebView. Эту функцию распространяют в октябре на устройства с Android 15 и новее.

С начала декабря на Pixel и отдельных других устройствах появится защита от переадресации: приложениям запретят незаметно включать её в фоне, а перед применением вручную набранного MMI-кода пользователь получит предупреждение.


Google также расширяет проверку банковских звонков совместно с банками-партнёрами. Если звонящий выдаёт себя за банк, но проверка это не подтверждает, соединение завершается.


Набор функций зависит от устройства и региона. Поэтому обещать каждому Android-смартфону личного ИИ-телохранителя уже сегодня рано. Но мошенникам явно готовят дополнительные сложности.

RSS: Новости на портале Anti-Malware.ru