



Критический баг Realtek SDK используется в атаках на миллионы устройств

Критический баг Realtek SDK используется в атаках на миллионы устройств

Критический баг Realtek SDK используется в атаках на миллионы устройств

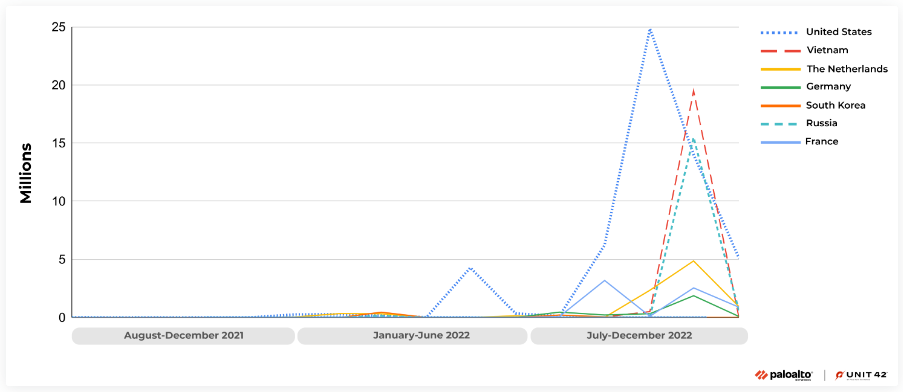
Киберпреступники эксплуатируют опасную уязвимость в Realtek Jungle SDK, позволяющую выполнить вредоносный код удалённо. Всего специалисты насчитали 134 миллиона атак, в ходе которых злоумышленники пытались заразить умные устройства.

Речь идёт об уязвимости под идентификатором CVE-2021-35394, получившей 9,8 балла по шкале CVSS (что даёт ей статус критической). Между августом и октябрём 2022 года исследователи из Palo Alto Networks фиксировали скачок активности атакующих, эксплуатирующих CVE-2021-35394.

Например, в сентябре появился новый ботнет RedGoBot, задача которого — атаковать IoT-устройства через описанную брешь. Команда Unit 42 отметила несколько пейлоадов, фигурирующих в кибератаках:

  • скрипт, выполняющий шелл-команду на целевом сервере для загрузки вредоноса;
  • внедряемая команда, записывающая бинарник пейлоада в файл и запускающая его;
  • команда, перезапускающая сервер.

RedGoBot также использует CVE-2021-35394 для запуска DDoS. Почти половина атак, выявленных Unit 42, шла из США, однако эксперты признают, что их могли ввести в заблуждение VPN и прокси.


Брешь затрагивает Realtek Jungle SDK версий с 2.x по 3.4.14B. Патчи доступны (PDF) с августа 2021 года, поэтому для защиты от атак нужно просто установить обновления (если они доступны для вашего устройства).

Подпишитесь на новости

Заблокировать 95% VPN с помощью ИИ собирались власти в России

Искусственному интеллекту подыскали ещё одну работу — вычислять VPN, которые не поймали обычными средствами. При подготовке национального плана внедрения ИИ до 2030 года обсуждалось применение нейросетей для повышения эффективности блокировок до 95%.

Как выяснил «Коммерсантъ», в проекте предлагалось анализировать с помощью ИИ признаки 70% блокируемых VPN-сервисов.

Однако Минцифры заявило, что в актуальной версии документа этой меры нет. По словам источника издания, сейчас трафик уже проверяют интеллектуальные алгоритмы, но к ИИ они не относятся.

Нейросеть могла бы искать VPN по косвенным признакам соединений. Проблема в том, что похожим образом могут выглядеть корпоративные подключения, облачные сервисы и голосовая связь.

Одна ошибка фильтра, и вместо обходного сервиса отваливается рабочий инструмент. Эксперты предупреждают: на больших объёмах трафика даже небольшая доля ошибок способна затронуть множество легитимных соединений.

Поэтому один из предложенных подходов — поручить модели поиск подозрительных узлов, а блокировать их после отдельной проверки.

RSS: Новости на портале Anti-Malware.ru