



Критический баг Realtek SDK используется в атаках на миллионы устройств

Критический баг Realtek SDK используется в атаках на миллионы устройств

Критический баг Realtek SDK используется в атаках на миллионы устройств

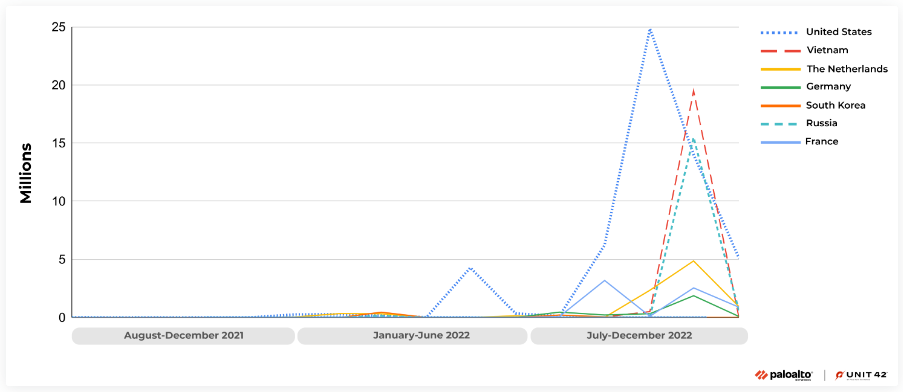
Киберпреступники эксплуатируют опасную уязвимость в Realtek Jungle SDK, позволяющую выполнить вредоносный код удалённо. Всего специалисты насчитали 134 миллиона атак, в ходе которых злоумышленники пытались заразить умные устройства.

Речь идёт об уязвимости под идентификатором CVE-2021-35394, получившей 9,8 балла по шкале CVSS (что даёт ей статус критической). Между августом и октябрём 2022 года исследователи из Palo Alto Networks фиксировали скачок активности атакующих, эксплуатирующих CVE-2021-35394.

Например, в сентябре появился новый ботнет RedGoBot, задача которого — атаковать IoT-устройства через описанную брешь. Команда Unit 42 отметила несколько пейлоадов, фигурирующих в кибератаках:

  • скрипт, выполняющий шелл-команду на целевом сервере для загрузки вредоноса;
  • внедряемая команда, записывающая бинарник пейлоада в файл и запускающая его;
  • команда, перезапускающая сервер.

RedGoBot также использует CVE-2021-35394 для запуска DDoS. Почти половина атак, выявленных Unit 42, шла из США, однако эксперты признают, что их могли ввести в заблуждение VPN и прокси.


Брешь затрагивает Realtek Jungle SDK версий с 2.x по 3.4.14B. Патчи доступны (PDF) с августа 2021 года, поэтому для защиты от атак нужно просто установить обновления (если они доступны для вашего устройства).

Подпишитесь на новости

Российской прописки мало: Минцифры готовит требования к доверенному ПО

Отечественное происхождение программы ещё не делает её безопасной. Минцифры разработало проект требований к доверенному российскому ПО: предлагается проверять устойчивость к внешним воздействиям и выполнение дополнительных условий безопасности.

Документ опубликован для общественного обсуждения. Среди предлагаемых требований есть отсутствие известных неустранённых уязвимостей, разработка, хранение исходников и сборка в контролируемой среде на территории России.

Также предусмотрены актуальные сведения о компонентах программы, техническая поддержка в стране и публикация информации об обновлениях.

Отдельное внимание уделено совместимости с российскими браузерами и средствами электронной подписи. Для разных классов продуктов — от операционных систем и СУБД до офисных пакетов и коммуникационных приложений — предусмотрены специальные требования.

Подтверждать соответствие разработчики смогут добровольно через экспертизу. Сведения о её результатах предполагается отражать в реестре российского ПО и перечне программ для собственных нужд.

RSS: Новости на портале Anti-Malware.ru