



Уязвимость sudo позволяет изменить любой файл и получить root в системе

Уязвимость sudo позволяет изменить любой файл и получить root в системе

Уязвимость sudo позволяет изменить любой файл и получить root в системе

Специалисты французской ИБ-компании Synacktiv обнаружили в sudo возможность обхода политик sudoers при использовании опции –e (команды sudoedit), безопасно запускающей редактор. Уязвимость грозит несанкционированным изменением важных файлов и позволяет локально повысить привилегии до суперпользователя.

Сисадмины используют sudo для делегирования полномочий на запуск команд, в том числе с правами root. При выполнении sudoedit запускается программа-редактор, указанная в переменной окружения, но перед этим фронтенд sudo производит проверку разрешений на редактирование целевых объектов — по содержимому файла sudoers.

При положительном результате проверки модуль sudoers передает на фронтенд вектор-аргумент с заданным редактором, к которому через разделитель «--» добавлен список файлов, выбранных пользователем. Таким образом, все, что идет после символа «--», система воспримет как файлы, подлежащие редактированию, создаст временные копии и запустит процесс с правами инициатора.

Проблема CVE-2023-22809, выявленная экспертами Synacktiv (PDF) в механизме sudoedit, вызвана некорректной обработкой аргументов, передаваемых в переменных окружения. В итоге злоумышленник с привилегиями sudoedit может получить доступ к любым файлам в системе, добавив лишний аргумент «--» в SUDO_EDITOR, VISUAL или EDITOR.

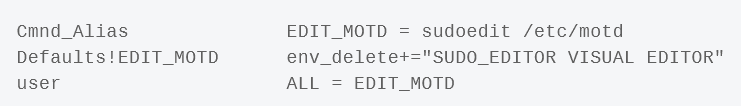
Уязвимости подвержены все прежние версии sudo, начиная с 1.8.0. Патч включен в состав сборки 1.9.12p2. В качестве временной меры защиты можно запретить обработку SUDO_EDITOR, VISUAL и EDITOR, добавив в sudoers следующую строку:


Можно также ввести ограничения для редактора с помощью Cmnd_Alias:

Россиянам разрешат запрещать банкам повышать лимиты по кредиткам

Россиянам могут разрешить заранее запрещать банкам повышать лимиты по кредитным картам. Сейчас граждане уже могут установить самозапрет на заключение новых договоров потребительского кредита. Однако на действующие кредитки этот механизм не распространяется: банк по-прежнему может увеличить доступный лимит.

Соответствующий законопроект внесён в Госдуму, сообщает ТАСС. Документ предлагает закрыть эту дыру отдельным запретом на повышение лимита.

Подключить или отключить его можно будет через Госуслуги либо МФЦ. Перед увеличением доступной суммы банк должен будет обратиться в бюро кредитных историй и проверить, не включил ли клиент финансовый предохранитель.

Если запрет установлен, поднимать лимит будет нельзя. А если банк всё-таки решит проявить инициативу, последствия окажутся для него неприятными: кредитная организация не сможет потребовать вернуть долг, образовавшийся сверх прежней суммы.

Начислять проценты, штрафы и другие платежи на такую задолженность тоже запретят. Авторы инициативы считают, что новый инструмент поможет гражданам контролировать долговую нагрузку и снизит возможный ущерб при взломе банковского приложения.

Иногда человеку действительно проще заранее закрыть себе путь к дополнительным кредитным деньгам, чем потом объяснять банку, что внезапные покупки совершал не он.

Создавать отдельную государственную платформу для механизма не потребуется. Информацию о запретах предлагают передавать через уже работающую инфраструктуру бюро кредитных историй.

RSS: Новости на портале Anti-Malware.ru