



На этой неделе в Сеть выложат PoC-эксплойт для RCE-дыры в ManageEngine

На этой неделе в Сеть выложат PoC-эксплойт для RCE-дыры в ManageEngine

На этой неделе в Сеть выложат PoC-эксплойт для RCE-дыры в ManageEngine

Код демонстрационного эксплойта (proof-of-concept, PoC) для критической уязвимости в ряде продуктов Zoho ManageEngine обещают опубликовать на этой неделе. Этот PoC позволяет удалённо выполнить код в обход аутентификации.

Речь идёт об уязвимости под идентификатором CVE-2022-47966, которая существует из-за устаревшей дырявой сторонней зависимости — Apache Santuario. Успешная эксплуатация позволяет атакующим выполнить произвольный код на серверах ManageEngine.

Брешь затрагивает практически все продукты ManageEngine, но разработчики Zoho, к счастью, подготовили патч ещё в конце октября 2022 года.

Тем не менее исследователи из Horizon3 Attack Team предупредили администраторов о готовности PoC-кода для CVE-2022-47966. Поскольку эту уязвимость достаточно легко использовать в атаках вида “spray and pray“, админам рекомендуют как можно скорее установить патчи.

В планах Horizon3 выпустить код эксплойта на этой неделе. Специалисты также опубликовали индикаторы компрометации (IOC), чтобы у организаций была возможность проверить присутствие злоумышленников в системе.

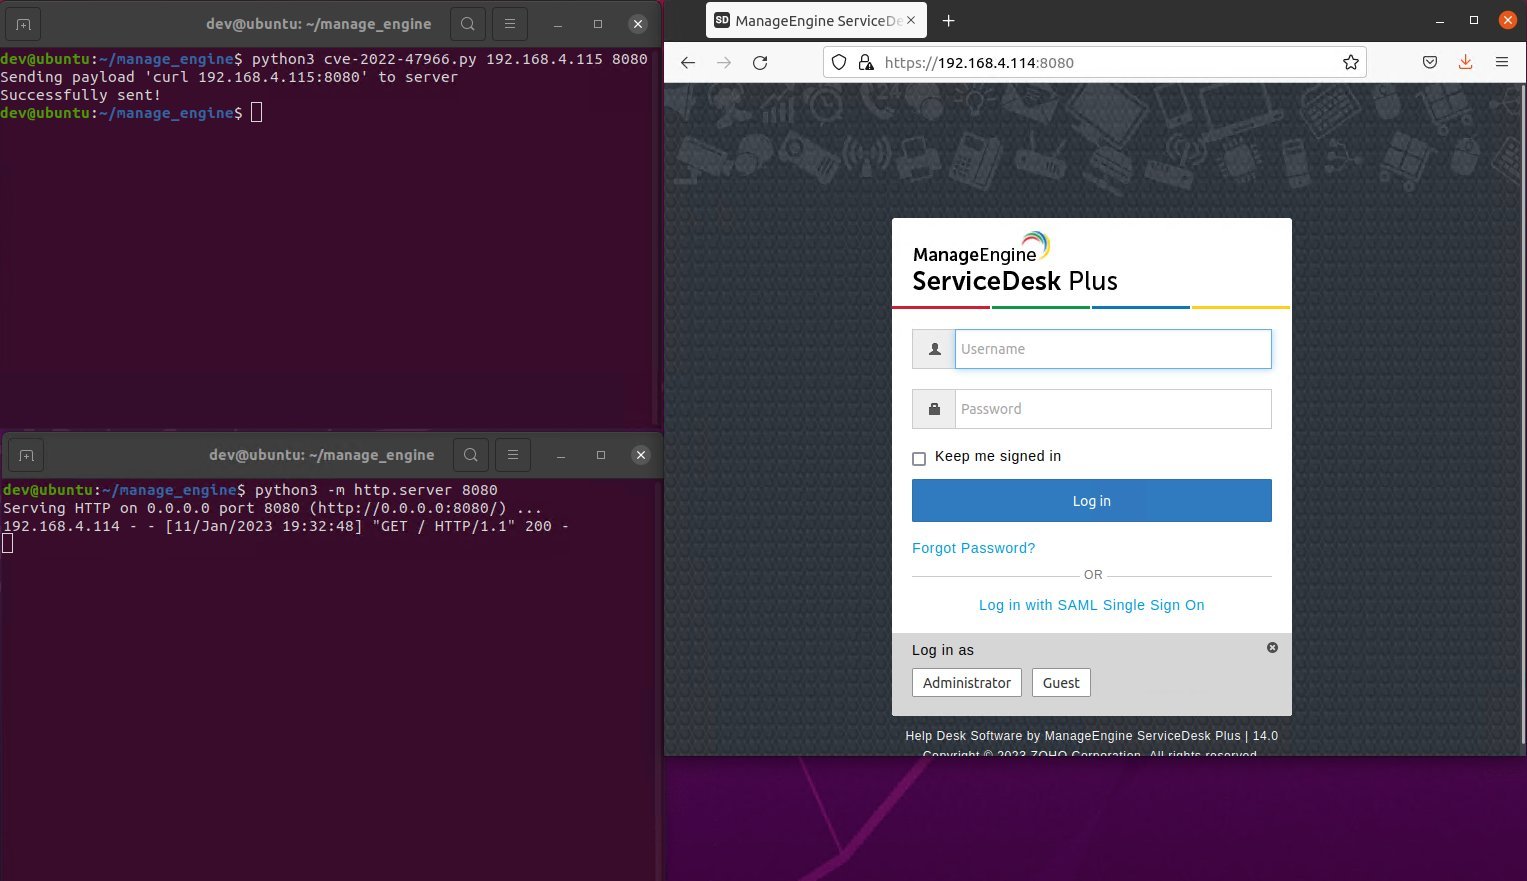
На одном из выложенных скриншотов исследователи продемонстрировали эксплойт в действии:

Подпишитесь на новости

VK Tech обновил VK AI Space для работы ИИ-агентов без интернета

VK Tech выпустила версию 26.3 платформы корпоративного ИИ VK AI Space. Она объединяет семь модулей для подключения моделей, работы с базами знаний и создания ИИ-агентов. Платформу можно развернуть на оборудовании заказчика и использовать без доступа к интернету.

Агенты могут выполнять действия в корпоративных системах: обращаться к API и базам данных, работать с файлами и другими инструментами.

Платформа поддерживает многошаговые сценарии с участием нескольких агентов. Её компоненты можно использовать вместе или по отдельности.

Заказчикам доступны проверка ответов на тестовых наборах данных и ограничения на действия агентов. Можно настроить проверку запросов, ответов и вызовов инструментов. Если операция требует согласования, агент приостанавливает выполнение и запрашивает подтверждение сотрудника.

Для контроля использования платформы предусмотрены ролевое управление доступом, квоты и журнал аудита. По данным VK Tech, версия 26.3 прошла испытания по утверждённой программе и методике, включая проверку работы без внешнего сетевого доступа.

В платформе также доступны многоуровневая память, библиотеки готовых компонентов и хуки — контрольные точки для настройки поведения агентов.

RSS: Новости на портале Anti-Malware.ru