



Аудиторы взломали 18 000 паролей госоргана США за считаные минуты

Аудиторы взломали 18 000 паролей госоргана США за считаные минуты

Аудиторы взломали 18 000 паролей госоргана США за считаные минуты

Аудит управления паролями и контроля парольной защиты в Департаменте природных ресурсов США (DOI) показал, что бытующие практики не способны предотвратить несанкционированный доступ к компьютерным системам. Проверяющим удалось взломать 21% активно используемых паролей (более 18 тыс.), в том числе к 288 учетным записям с высокими привилегиями и к 362 аккаунтам работников старшего звена.

Более того, за первые полтора часа тестирования контролеры заполучили (PDF) 16% паролей к аккаунтам DOI. Как оказалось, сотрудники ведомства зачастую применяют ключи, которые можно найти в любом списке утечек, доступном онлайн.

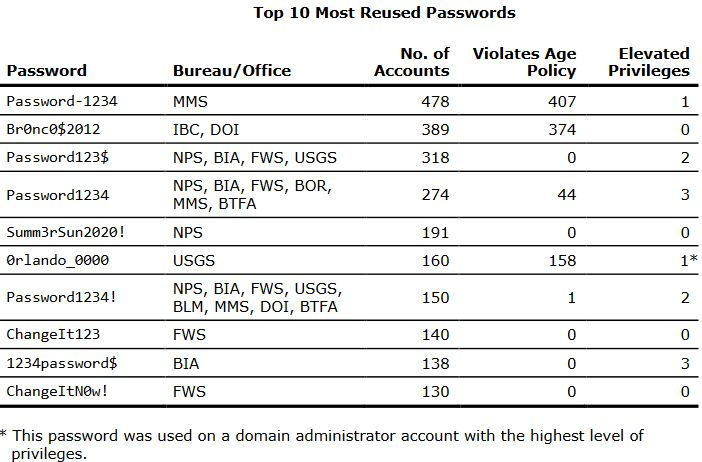
Так, 4,75% активно используемых паролей были созданы на основе слова password — например, Password-1234, открывающий вход в 478 уникальных аккаунтов. Что хуже, подобная комбинация отвечает текущим требованиям министерства, которые безнадежно устарели и утратили эффективность.

Из-за этого пользователи зачастую выбирают легко запоминающийся ключ, который можно без труда взломать. Некоторым, видимо, надоела подсказка о смене пароля, и они в отместку включили в свои комбинации ChangeIt.


Проверка также показала, что вопреки давним рекомендациям для всех госструктур DOI так и не реализовало в полной мере многофакторную аутентификацию (MFA). Из других серьезных недочетов аудиторы отметили большое количество неиспользуемых аккаунтов (их нужно вовремя отключать) и отсутствие сроков действия паролей.

Расшифровка аббревиатур в таблице:

  • BIA — Бюро по делам индейцев
  • BLM — Бюро по управлению земельными ресурсами
  • BOR — Бюро мелиорации
  • BTFA — Бюро управления трастовыми фондами
  • FWS — Служба охраны рыбных ресурсов и диких животных
  • IBC — Внутренний бизнес-центр DOI
  • MMS — Служба управления полезными ископаемыми
  • NPS — Служба национальных парков
  • USGS — Геологическая служба
Подпишитесь на новости

Telegram для macOS научился прятать чаты за секретной фразой

В бета-версии Telegram 13.2.0 для macOS появилась функция Hidden Chats. Она позволяет убрать выбранные чаты и каналы из основного списка в отдельный раздел, который открывается только по секретной фразе.

Работу функции проверила редакция «Код.ру». Скрытые чаты настраиваются в разделе конфиденциальности.

Пользователь дважды вводит секретную фразу длиной не меньше восьми символов, пока только латиницей.

Чтобы открыть раздел, фразу нужно набрать в обычной строке поиска. Фраз можно создать несколько, и каждая открывает свой набор чатов. Звонки из скрытых чатов сбрасываются без звука.

Раздел закрывается сам при блокировке экрана, переходе Mac в спящий режим или через пять минут бездействия, выйти из него можно и вручную. Фраза нигде не хранится. Если ее забыть, вернуть доступ на этом компьютере можно только через выход из аккаунта и повторный вход.

Функция работает только на компьютере, где ее настроили, и не синхронизируется с другими устройствами. На смартфоне и в других клиентах Telegram такие чаты видны в общем списке.

Есть мнение, что со временем скрытые чаты появятся на всех платформах и начнут синхронизироваться.

RSS: Новости на портале Anti-Malware.ru