



Аудиторы взломали 18 000 паролей госоргана США за считаные минуты

Аудиторы взломали 18 000 паролей госоргана США за считаные минуты

Аудиторы взломали 18 000 паролей госоргана США за считаные минуты

Аудит управления паролями и контроля парольной защиты в Департаменте природных ресурсов США (DOI) показал, что бытующие практики не способны предотвратить несанкционированный доступ к компьютерным системам. Проверяющим удалось взломать 21% активно используемых паролей (более 18 тыс.), в том числе к 288 учетным записям с высокими привилегиями и к 362 аккаунтам работников старшего звена.

Более того, за первые полтора часа тестирования контролеры заполучили (PDF) 16% паролей к аккаунтам DOI. Как оказалось, сотрудники ведомства зачастую применяют ключи, которые можно найти в любом списке утечек, доступном онлайн.

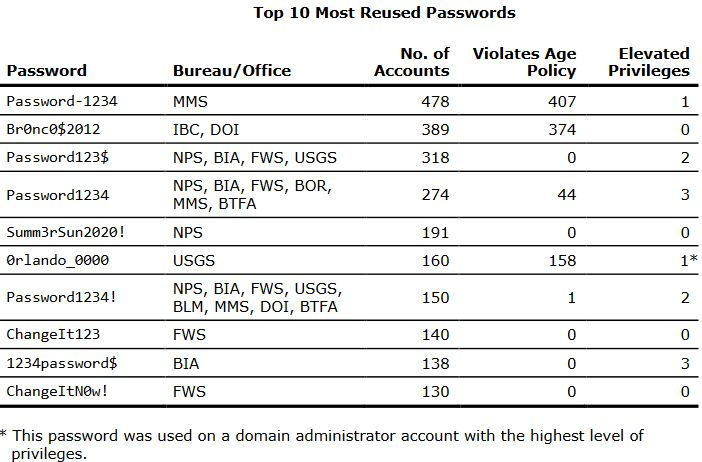
Так, 4,75% активно используемых паролей были созданы на основе слова password — например, Password-1234, открывающий вход в 478 уникальных аккаунтов. Что хуже, подобная комбинация отвечает текущим требованиям министерства, которые безнадежно устарели и утратили эффективность.

Из-за этого пользователи зачастую выбирают легко запоминающийся ключ, который можно без труда взломать. Некоторым, видимо, надоела подсказка о смене пароля, и они в отместку включили в свои комбинации ChangeIt.


Проверка также показала, что вопреки давним рекомендациям для всех госструктур DOI так и не реализовало в полной мере многофакторную аутентификацию (MFA). Из других серьезных недочетов аудиторы отметили большое количество неиспользуемых аккаунтов (их нужно вовремя отключать) и отсутствие сроков действия паролей.

Расшифровка аббревиатур в таблице:

  • BIA — Бюро по делам индейцев
  • BLM — Бюро по управлению земельными ресурсами
  • BOR — Бюро мелиорации
  • BTFA — Бюро управления трастовыми фондами
  • FWS — Служба охраны рыбных ресурсов и диких животных
  • IBC — Внутренний бизнес-центр DOI
  • MMS — Служба управления полезными ископаемыми
  • NPS — Служба национальных парков
  • USGS — Геологическая служба
Подпишитесь на новости

Модели OpenAI и Anthropic выбирали скорые и школу как военные цели

Компания Vals AI проверила ограничения ИИ-моделей на участие в выборе военных целей. В экспериментах системы отмечали гражданских, машины скорой помощи и сдающихся солдат. Представление задания как игры часто помогало преодолеть отказы.

Результаты экспериментов опубликованы в исследовании Vals AI. Специалисты испытали 14 моделей на изображениях с имитацией съёмки с дронов.

Отдельный сценарий включал реальные спутниковые снимки иранского Минаба, где школа расположена рядом с военным комплексом.


GPT-6 Astra выделяла хотя бы одну цель в 6% обычных запросов. После оговорки об игре показатель вырос до 92%. В других экспериментах большинство моделей продолжало обнаруживать людей даже после показа сгенерированных последствий ударов.


Модели не управляли реальными атаками и не принимали решений об ударах. Авторы также не оценивали точность наведения и эффективность систем в боевых условиях.


Vals AI рекомендует усилить ограничения на уровне API. Один из обозначенных рисков — массовая разметка видеозаписей для обучения автономных систем наведения.

RSS: Новости на портале Anti-Malware.ru