



Аудиторы взломали 18 000 паролей госоргана США за считаные минуты

Аудиторы взломали 18 000 паролей госоргана США за считаные минуты

Аудиторы взломали 18 000 паролей госоргана США за считаные минуты

Аудит управления паролями и контроля парольной защиты в Департаменте природных ресурсов США (DOI) показал, что бытующие практики не способны предотвратить несанкционированный доступ к компьютерным системам. Проверяющим удалось взломать 21% активно используемых паролей (более 18 тыс.), в том числе к 288 учетным записям с высокими привилегиями и к 362 аккаунтам работников старшего звена.

Более того, за первые полтора часа тестирования контролеры заполучили (PDF) 16% паролей к аккаунтам DOI. Как оказалось, сотрудники ведомства зачастую применяют ключи, которые можно найти в любом списке утечек, доступном онлайн.

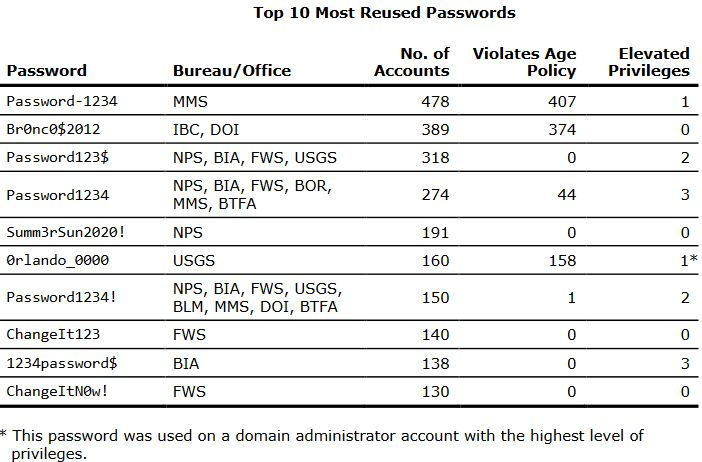
Так, 4,75% активно используемых паролей были созданы на основе слова password — например, Password-1234, открывающий вход в 478 уникальных аккаунтов. Что хуже, подобная комбинация отвечает текущим требованиям министерства, которые безнадежно устарели и утратили эффективность.

Из-за этого пользователи зачастую выбирают легко запоминающийся ключ, который можно без труда взломать. Некоторым, видимо, надоела подсказка о смене пароля, и они в отместку включили в свои комбинации ChangeIt.


Проверка также показала, что вопреки давним рекомендациям для всех госструктур DOI так и не реализовало в полной мере многофакторную аутентификацию (MFA). Из других серьезных недочетов аудиторы отметили большое количество неиспользуемых аккаунтов (их нужно вовремя отключать) и отсутствие сроков действия паролей.

Расшифровка аббревиатур в таблице:

  • BIA — Бюро по делам индейцев
  • BLM — Бюро по управлению земельными ресурсами
  • BOR — Бюро мелиорации
  • BTFA — Бюро управления трастовыми фондами
  • FWS — Служба охраны рыбных ресурсов и диких животных
  • IBC — Внутренний бизнес-центр DOI
  • MMS — Служба управления полезными ископаемыми
  • NPS — Служба национальных парков
  • USGS — Геологическая служба
Подпишитесь на новости

Операторы пригрозили заглушить звонки крупнейших банков с 15 октября

Клиенты крупнейших российских банков могут внезапно перестать получать звонки от службы безопасности, поддержки и кол-центров. Операторы большой четвёрки предупредили: с 15 октября вызовы без обязательной маркировки могут не дойти до абонентов.

Как сообщает «Коммерсантъ», под блокировку рискуют попасть звонки Альфа-Банка, ВТБ, Газпромбанка, «Ренессанс Кредита», Сбербанка, Совкомбанка и Т-Банка.

Операторы утверждают, что эти организации не заключили договоры на маркировку либо подписали их, но не выполняют условия.

Минцифры уже попросило Центробанк вмешаться. По данным ведомства, после введения обязательной маркировки число спам-звонков сократилось на 25-30%.

Более 90% банковских организаций и почти все компании из других отраслей договоры с операторами уже оформили. А вот крупнейшие игроки, генерирующие львиную долю вызовов, решили пободаться за трактовку закона.

Цена вопроса — около 30 копеек за каждую попытку звонка, даже если клиент не поднял трубку. Банки считают, что маркировку должны обеспечивать сами операторы, и оценивают общие расходы отрасли в миллиарды рублей ежегодно. Телеком-компании отвечают просто: не хотите маркироваться — ваши звонки никуда не дойдут.

Масштабы обзвона впечатляют. Только за месяц Альфа-Банк совершил через сеть одного оператора 43 млн вызовов, Совкомбанк — 22,7 млн, ВТБ — 9 млн, Т-Банк — 6 млн, а Сбербанк — 5,7 млн. По оценке источника издания, на крупнейшие банки приходится 95% банковского спама.

Но вместе с рекламой под цифровую гильотину способны попасть предупреждения о подозрительных операциях и запросы на подтверждение платежей.

RSS: Новости на портале Anti-Malware.ru