



Магазины App Store и Play Store заполонили сомнительные ChatGPT-приложения

Магазины App Store и Play Store заполонили сомнительные ChatGPT-приложения

Магазины App Store и Play Store заполонили сомнительные ChatGPT-приложения

Поскольку чат-бот с искусственным интеллектом ChatGPT в последнее время приковал к себе внимание не только пользователей, но и разработчиков, нет ничего удивительного в том, что недобросовестные девелоперы стараются нажиться на громком имени. В официальных магазинах App Store и Play Store появилось множество подозрительных копий ChatGPT.

Важно помнить, что ChatGPT — абсолютно бесплатный сервис. Об этом прямо сказано на официальном сайте компании OpenAI, стоящей за разработкой трендового чат-бота. Обратите также внимание на тот факт, что OpenAI пока не выпустила официального мобильного приложения ни для одной из ОС.

Никто не мешает сторонним разработчикам пользоваться GPT-3, однако официального API ChatGPT пока тоже нет. И тут пользователи встают перед проблемой сомнительного софта, обещающего «неограниченный доступ к чат-боту».

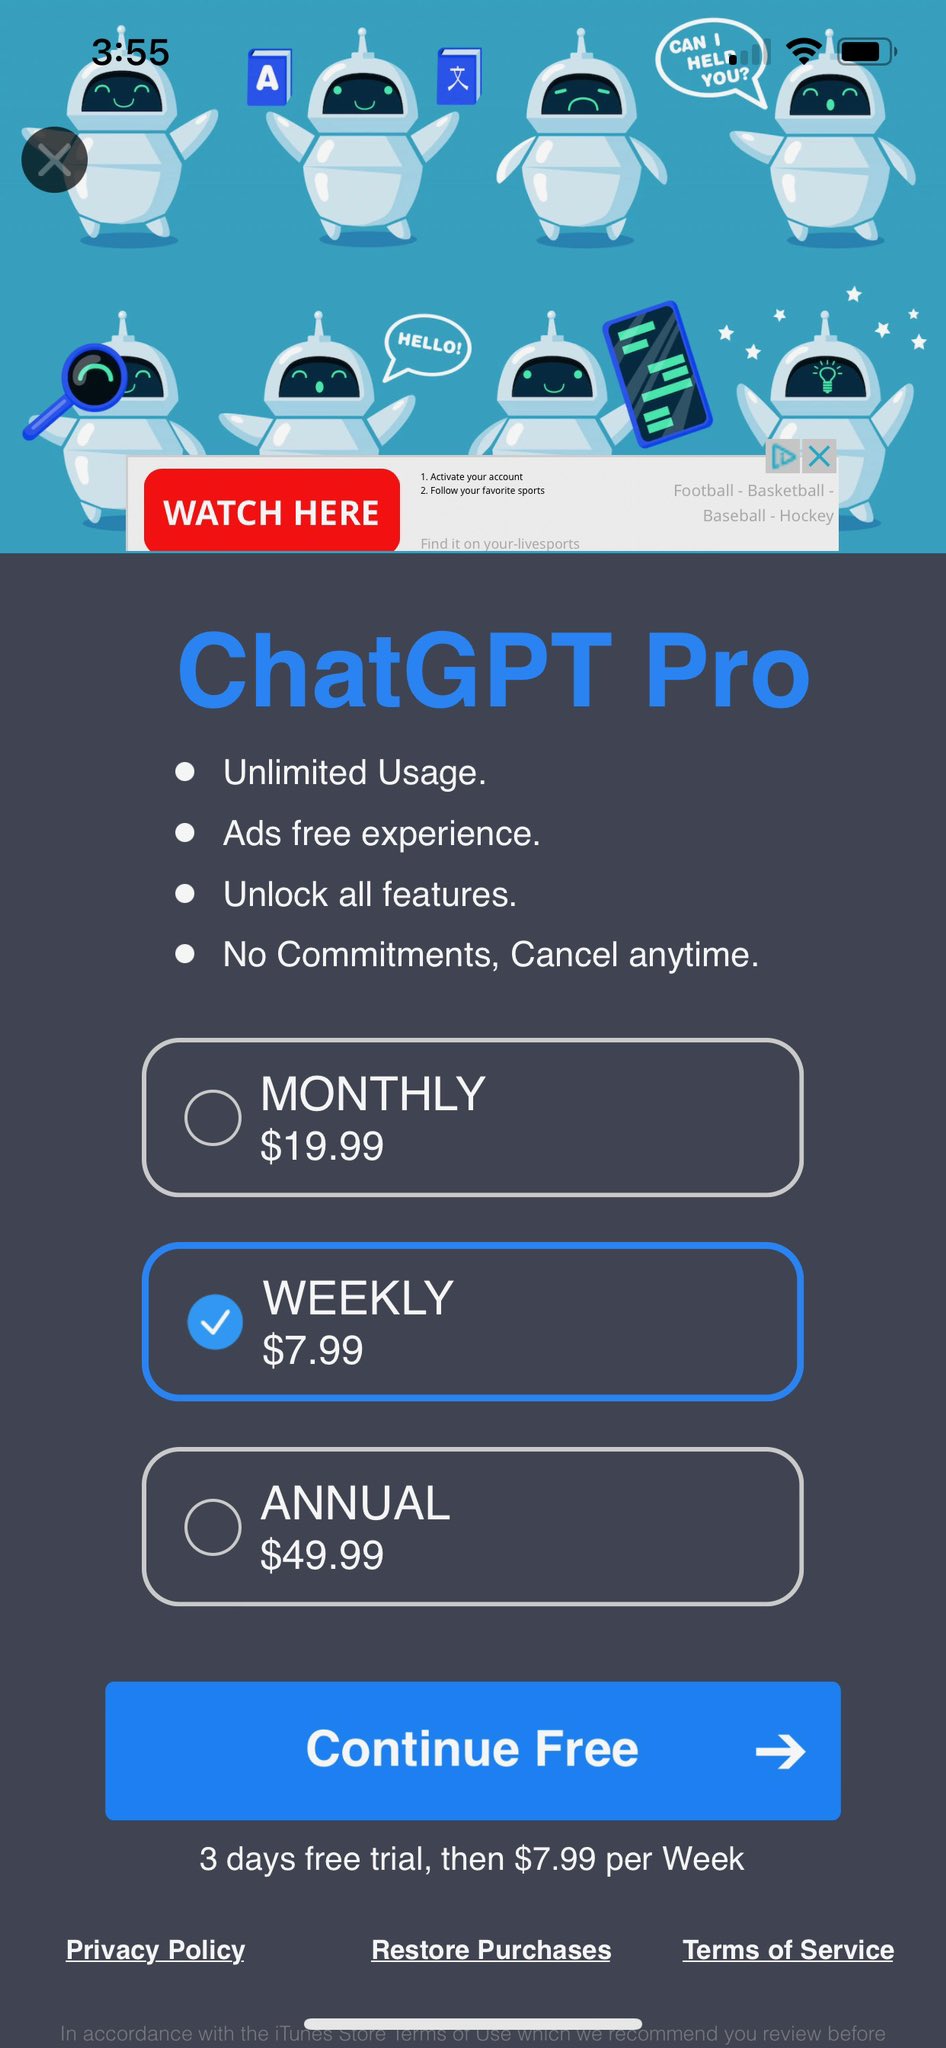
Как отметило издание MacRumors, одно из таких приложений — ChatGPT Chat GPT AI With GPT-3 — смогло пробраться в топ официального магазина в категории «продуктивность». Изначально приложение бесплатное, но разработчики предлагают недельную (за $7,99) или месячную (за $49,99) подписки, которые якобы открывают доступ к безлимитному общению с ChatGPT.

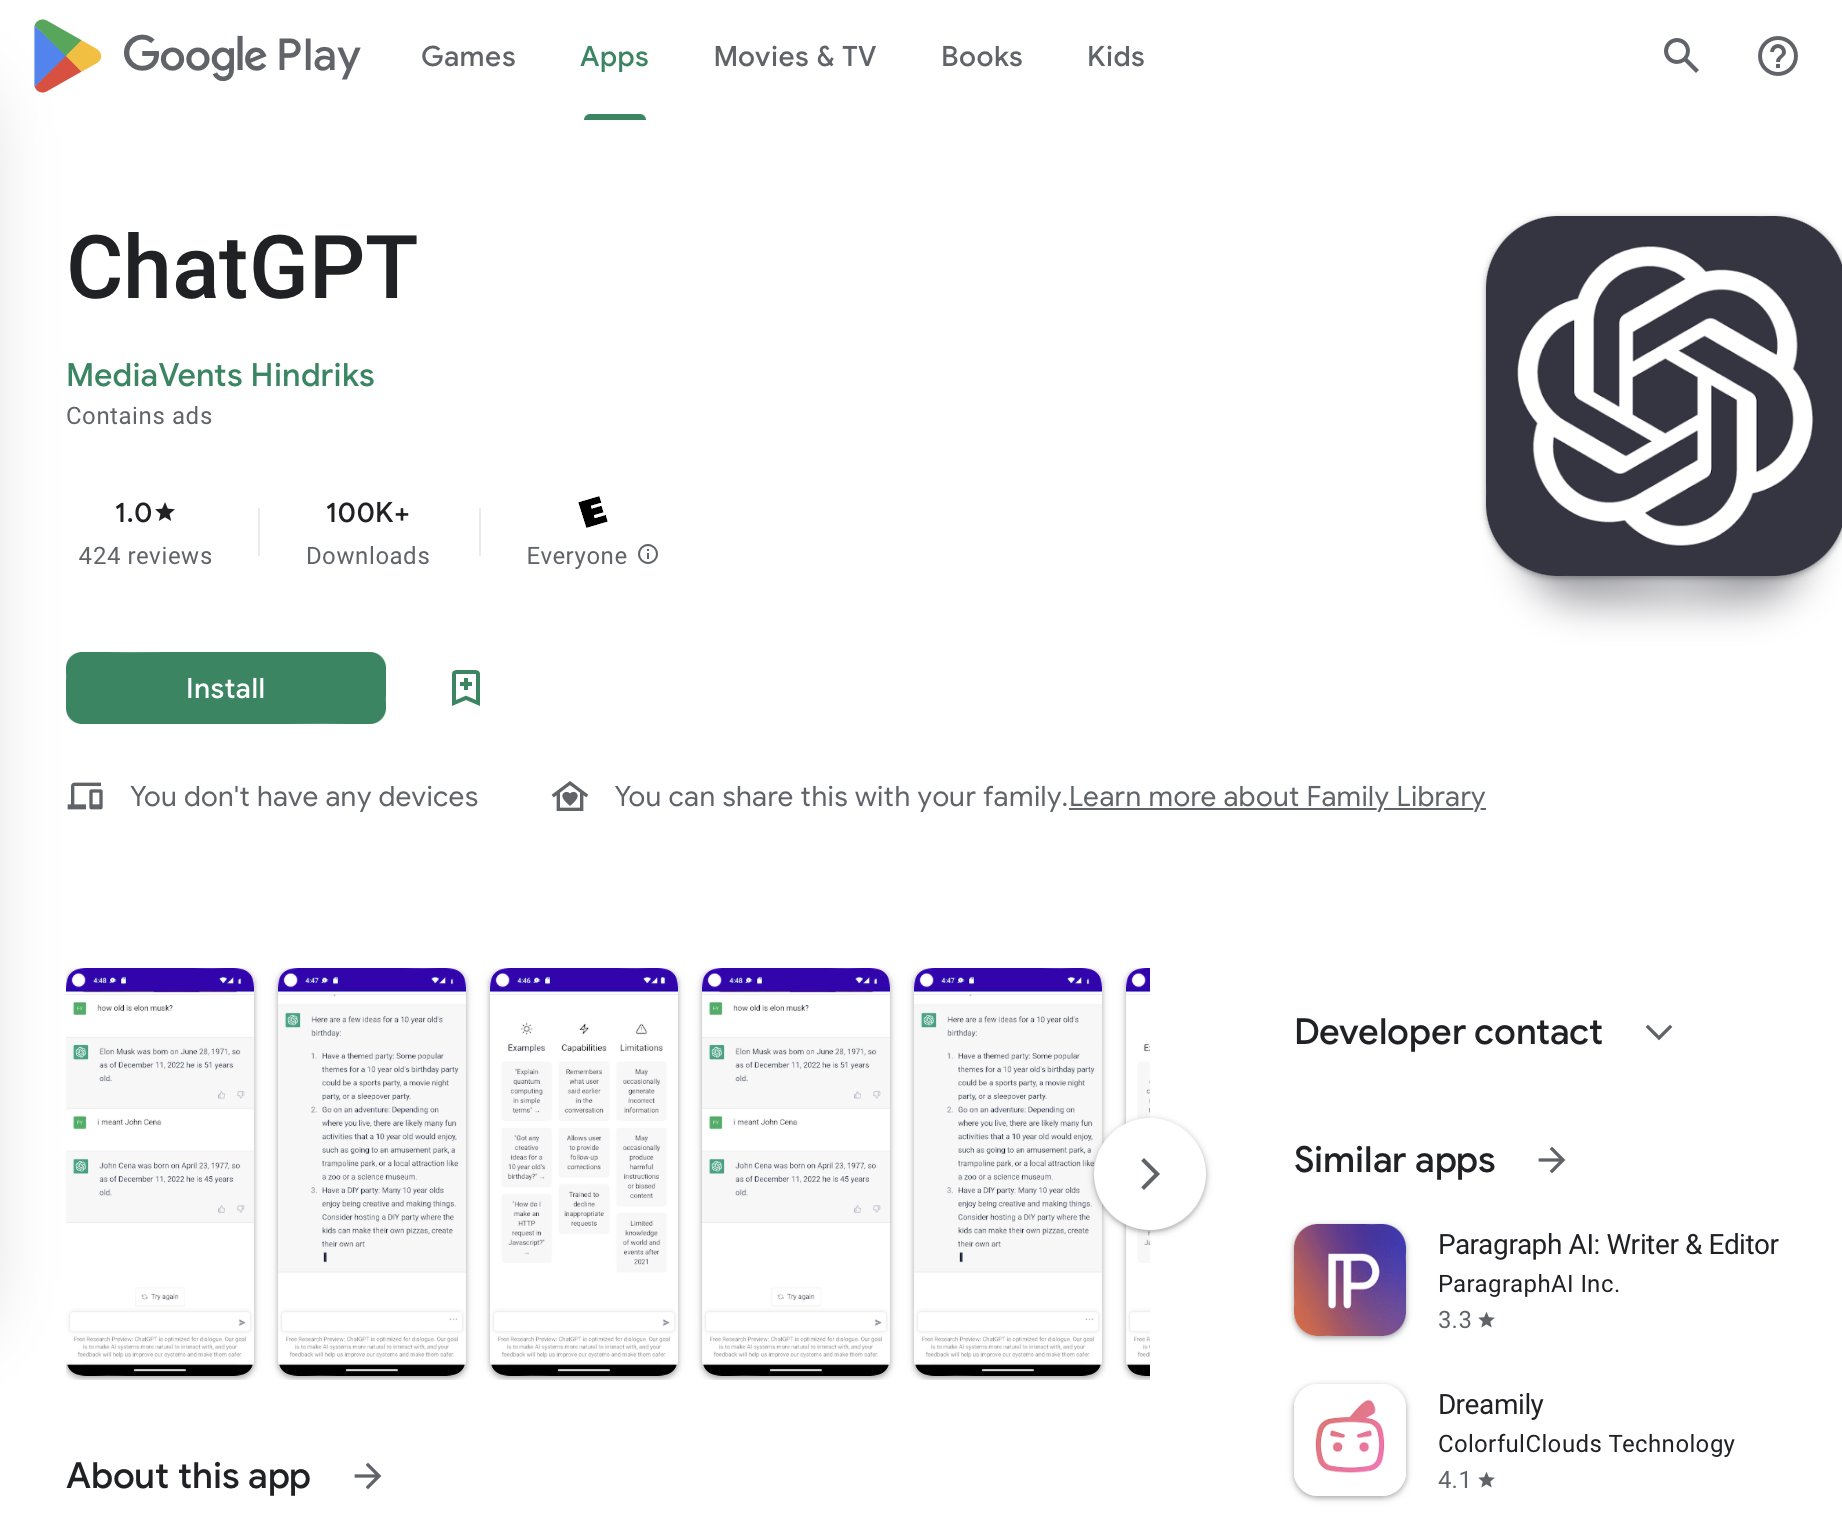
Можно посмотреть ряд отзывов, в которых пользователи подвергают сомнению полезность подписочной модели. Многие считают приложение фейковым. К слову, в магазине Play Store у этих разработчиков была похожая программа, которую скачали более 100 тысяч пользователей. Сейчас софт удалён, но осталась архивная ссылка.

Гендиректор Bloomtech также отметил, что App Store наводнили программы, не имеющие никакого отношения к OpenAI, но при этом пытающиеся заработать на чат-боте.


В Google Play Store ситуация не лучше: многие сомнительные приложения насчитывают тысячи загрузок, но не предоставляют никакой полезной функциональности.

Подпишитесь на новости

Android, Linux, macOS и Windows выдают действия пользователей через файлы

Исследователи из Технического университета Граца обнаружили побочный канал, спрятанный в системах отслеживания файловых событий четырёх крупнейших ОС. Механизмы должны просто сообщать приложениям, что файл открыли, изменили или удалили. Но оказалось, что из такого цифрового шороха можно вытащить куда больше.

В исследовании File Notification Attacks разбираются inotify в Linux, FileObserver в Android, ReadDirectoryChangesW в Windows и FSEvents в macOS.

Некоторые из этих механизмов существуют уже более 20 лет. Содержимое файлов они не раскрывают, зато показывают метаданные событий, которых хватает для слежки за действиями других пользователей.

На Linux исследователи отслеживали события в /dev/input и определяли ритм нажатия клавиш с точностью от 93,1 до 100%, в том числе при удалённой работе через SSH.


Посещаемые сайты удалось распознавать с точностью 87,9%. Уязвимость CVE-2025-68788 частично закрыли в ядре ещё в декабре 2025 года, запретив некоторые события для специальных файлов в /dev.

На Android приложение без разрешений может наблюдать за изменениями в закрытой папке WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) и по именам файлов с временными метками понимать, когда пользователь отправляет, получает или удаляет фотографии, видео и документы. Патчей для Android исследователи пока не увидели.


Windows выступила особенно щедро: наблюдение за корнем диска C:\ способно раскрывать полные пути файлов, с которыми работают другие пользователи.

Этого хватило для распознавания открываемых в Firefox сайтов с точностью 97,8%. Microsoft назвала поведение предусмотренным и недокументированным.

macOS раскрывает меньше, однако FSEvents позволяет замечать установку приложений, подключение устройств, изменение настроек звука, Bluetooth, принтеров, питания и сети.

Большинство сценариев требует локальной непривилегированной учётной записи или вредоносного приложения.

RSS: Новости на портале Anti-Malware.ru