



Фейковые VSCode-расширения используются в атаках на разработчиков

Фейковые VSCode-расширения используются в атаках на разработчиков

Фейковые VSCode-расширения используются в атаках на разработчиков

Специалисты Aqua обратили внимание на интересный вектор атаки, которым злоумышленники пользуются в новых кампаниях, нацеленных на разработчиков и цепочки поставок софта. В магазин расширений для Visual Studio Code загружаются вредоносные копии.

Илай Гольдман из Aqua объясняет в отчёте:

«Эта техника может использоваться в качестве точки входа при атаках на многие организации».

Расширения для VS Code распространяются через специальный маркетплейс, запущенный Microsoft. Магазин позволяет разработчикам добавлять языки программирования, отладчики и инструменты в редактор исходного кода.

«Все расширения работают с правами пользователя, открывшего VSCode, и без какой-либо песочницы. Это значит, что условное расширение может устанавливать любую программу на устройство, включая шифровальщики, вайперы и т. п.», — дополняет Гольдман.

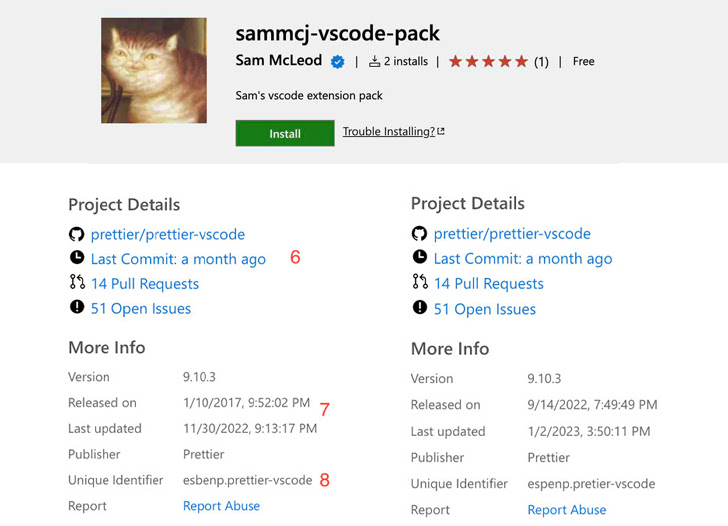
В ходе исследования эксперт Aqua выяснил, что злоумышленники могут замаскировать вредоносное расширение под легитимное, добавив незначительные вариации в URL. Магазин также позволяет указать аналогичное имя, разработчика, описание и информацию о репозитории, что идеально подходит для маскировки.


Единственное, по чему можно отличить подделку от оригинального расширения, — число установок и рейтинг. Более того, атакующие даже могут обойти значок верификации, подтверждающий аутентичность разработчика.

Проще говоря, киберпреступник может купить любой домен, зарегистрировать его для получения галочки и загрузить троянизированную версию легитимного расширения. Гольдман создал proof-of-concept (PoC) в виде аддона, замаскированного под утилиту Prettier. За 48 часов приманку скачали более тысячи девелоперов.

Подпишитесь на новости

Заблокировать 95% VPN с помощью ИИ собирались власти в России

Искусственному интеллекту подыскали ещё одну работу — вычислять VPN, которые не поймали обычными средствами. При подготовке национального плана внедрения ИИ до 2030 года обсуждалось применение нейросетей для повышения эффективности блокировок до 95%.

Как выяснил «Коммерсантъ», в проекте предлагалось анализировать с помощью ИИ признаки 70% блокируемых VPN-сервисов.

Однако Минцифры заявило, что в актуальной версии документа этой меры нет. По словам источника издания, сейчас трафик уже проверяют интеллектуальные алгоритмы, но к ИИ они не относятся.

Нейросеть могла бы искать VPN по косвенным признакам соединений. Проблема в том, что похожим образом могут выглядеть корпоративные подключения, облачные сервисы и голосовая связь.

Одна ошибка фильтра, и вместо обходного сервиса отваливается рабочий инструмент. Эксперты предупреждают: на больших объёмах трафика даже небольшая доля ошибок способна затронуть множество легитимных соединений.

Поэтому один из предложенных подходов — поручить модели поиск подозрительных узлов, а блокировать их после отдельной проверки.

RSS: Новости на портале Anti-Malware.ru