



Фейковые VSCode-расширения используются в атаках на разработчиков

Фейковые VSCode-расширения используются в атаках на разработчиков

Фейковые VSCode-расширения используются в атаках на разработчиков

Специалисты Aqua обратили внимание на интересный вектор атаки, которым злоумышленники пользуются в новых кампаниях, нацеленных на разработчиков и цепочки поставок софта. В магазин расширений для Visual Studio Code загружаются вредоносные копии.

Илай Гольдман из Aqua объясняет в отчёте:

«Эта техника может использоваться в качестве точки входа при атаках на многие организации».

Расширения для VS Code распространяются через специальный маркетплейс, запущенный Microsoft. Магазин позволяет разработчикам добавлять языки программирования, отладчики и инструменты в редактор исходного кода.

«Все расширения работают с правами пользователя, открывшего VSCode, и без какой-либо песочницы. Это значит, что условное расширение может устанавливать любую программу на устройство, включая шифровальщики, вайперы и т. п.», — дополняет Гольдман.

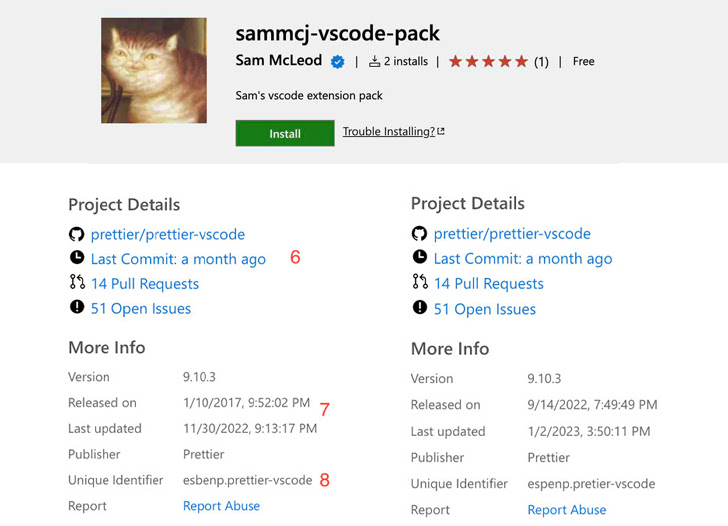
В ходе исследования эксперт Aqua выяснил, что злоумышленники могут замаскировать вредоносное расширение под легитимное, добавив незначительные вариации в URL. Магазин также позволяет указать аналогичное имя, разработчика, описание и информацию о репозитории, что идеально подходит для маскировки.


Единственное, по чему можно отличить подделку от оригинального расширения, — число установок и рейтинг. Более того, атакующие даже могут обойти значок верификации, подтверждающий аутентичность разработчика.

Проще говоря, киберпреступник может купить любой домен, зарегистрировать его для получения галочки и загрузить троянизированную версию легитимного расширения. Гольдман создал proof-of-concept (PoC) в виде аддона, замаскированного под утилиту Prettier. За 48 часов приманку скачали более тысячи девелоперов.

Подпишитесь на новости

Яндекс не успел продлить страховку ЦОДов от терактов до атак

К моменту октябрьских атак на дата-центры Яндекса страховое покрытие террористических рисков уже закончилось, а продлить его компания не успела. Теперь вопрос о возмещении ущерба остаётся открытым.

Об этом пишут «Ведомости» со ссылкой на трёх собеседников в страховых компаниях и брокере.

По их данным, часть инфраструктуры ранее страховали «Согаз» и «Ингосстрах». Размер покрытия не раскрывается. Яндекс и «Согаз» отказались от комментариев, «Ингосстрах» не ответил.

Источники допускают участие страховщиков в возмещении ущерба, но связывают это с отдельными договорённостями. Поэтому объявлять, что компания гарантированно не получит ничего, пока рано.

Однако даже действующий полис не закрыл бы все потери. Опрошенные страховщики объясняют: покрытие может распространяться на повреждённое имущество, а убытки от остановки бизнеса после атак остаются за его пределами.

По описанным в публикации условиям программы РНПК, страхование таких рисков ограничено шестью месяцами, лимит составляет 10 млрд рублей, франшиза — 50 млн. Простой из-за терроризма, диверсий и атак БПЛА не покрывается.

После атак дата-центры стали для страховщиков гораздо менее комфортными объектами: дорогое оборудование сосредоточено на небольшой площади, а один удар способен вывести из строя значительные мощности.

Получается неприятная арифметика, которая говорит о том, что резервировать нужно не только серверы, но и деньги на восстановление.

RSS: Новости на портале Anti-Malware.ru