



Фейковые VSCode-расширения используются в атаках на разработчиков

Фейковые VSCode-расширения используются в атаках на разработчиков

Фейковые VSCode-расширения используются в атаках на разработчиков

Специалисты Aqua обратили внимание на интересный вектор атаки, которым злоумышленники пользуются в новых кампаниях, нацеленных на разработчиков и цепочки поставок софта. В магазин расширений для Visual Studio Code загружаются вредоносные копии.

Илай Гольдман из Aqua объясняет в отчёте:

«Эта техника может использоваться в качестве точки входа при атаках на многие организации».

Расширения для VS Code распространяются через специальный маркетплейс, запущенный Microsoft. Магазин позволяет разработчикам добавлять языки программирования, отладчики и инструменты в редактор исходного кода.

«Все расширения работают с правами пользователя, открывшего VSCode, и без какой-либо песочницы. Это значит, что условное расширение может устанавливать любую программу на устройство, включая шифровальщики, вайперы и т. п.», — дополняет Гольдман.

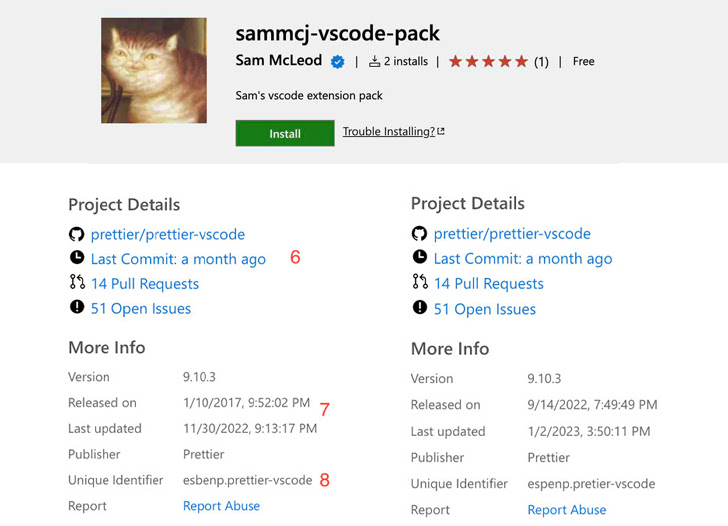
В ходе исследования эксперт Aqua выяснил, что злоумышленники могут замаскировать вредоносное расширение под легитимное, добавив незначительные вариации в URL. Магазин также позволяет указать аналогичное имя, разработчика, описание и информацию о репозитории, что идеально подходит для маскировки.


Единственное, по чему можно отличить подделку от оригинального расширения, — число установок и рейтинг. Более того, атакующие даже могут обойти значок верификации, подтверждающий аутентичность разработчика.

Проще говоря, киберпреступник может купить любой домен, зарегистрировать его для получения галочки и загрузить троянизированную версию легитимного расширения. Гольдман создал proof-of-concept (PoC) в виде аддона, замаскированного под утилиту Prettier. За 48 часов приманку скачали более тысячи девелоперов.

Подпишитесь на новости

Google автоматически связывает профили на Android номером телефона

Завели отдельный Google-аккаунт, чтобы не связывать его с основным номером? Android может проявить инициативу за вас. Включённая по умолчанию функция автоматически подтверждает номера телефона и добавляет их ко всем аккаунтам Google, в которые выполнен вход на устройстве.

На такое поведение обратили внимание в Android Authority. Некоторые пользователи узнали о привязке из неожиданных писем о подтверждении номера. Сотрудники издания проверили свои смартфоны и тоже обнаружили включённую настройку.

Механизм описан и в справке Google: он распространяется на существующие и будущие аккаунты и номера. Добавили новый профиль — он связывается с номерами на устройстве. Добавили номер — он попадает в аккаунты.

Google объясняет проверку работой функций входа, восстановления доступа и связи. Но пользователям, которые намеренно разделяют учётные записи, такая забота способна испортить всю организацию цифровой жизни.

Отключить автоматическое подтверждение можно в настройках Android: Google → «Все сервисы» → «Конфиденциальность и безопасность» → «Подтверждение номера телефона».


При этом выключатель не удаляет уже добавленные номера. По инструкции Android Authority, их нужно отдельно убрать из ненужных профилей: настройки аккаунта Google → «Личная информация» → «Контактная информация» → «Телефон».

Некоторые пользователи жалуются, что настройка включается повторно, однако редакция издания воспроизвести это не смогла.

RSS: Новости на портале Anti-Malware.ru