



UEFI-дыры Qualcomm угрожают устройствам Microsoft, Lenovo, Samsung

UEFI-дыры Qualcomm угрожают устройствам Microsoft, Lenovo, Samsung

UEFI-дыры Qualcomm угрожают устройствам Microsoft, Lenovo, Samsung

Множество устройств от таких техногигантов, как Microsoft, Lenovo, Samsung и др., содержат уязвимости из-за дырявой UEFI-прошивки в чипах Qualcomm Snapdragon. Сам производитель уже выпустил патчи, поэтому осталось только их установить.

В общей сложности, по словам Qualcomm, заплатки закрывают больше двадцати брешей. В их числе  ошибки в процессах подключения и загрузки. О некоторых проблемах сообщили специалисты компании Binarly.

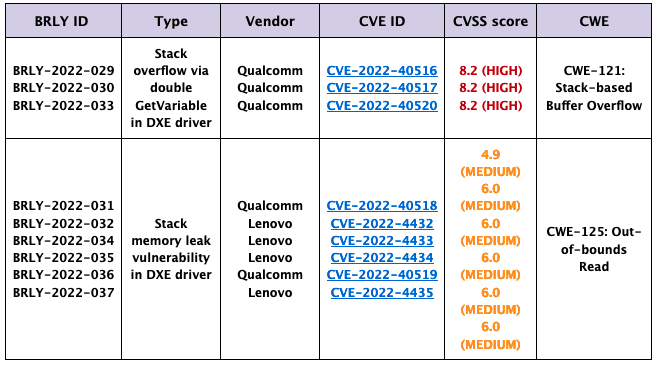
Как рассказал изданию SecurityWeek Алекс Матросов, основатель Binarly, его сотрудникам удалось выявить девять проблем в безопасности. Эксперты наткнулись на них, изучая прошивку ноутбуков Lenovo Thinkpad X13.

В ходе исследования оказалось, что пять из выявленных уязвимостей затрагивают не только лэптопы от Lenovo, но и другие устройства, работающие на чипах Snapdragon. Матросов также отметил, что на его памяти это первый раз, когда бреши находят в UEFI-прошивке компьютеров, работающих на Arm.

Помимо ноутбуков от Lenovo, уязвимостям подвержены Microsoft Surface, Windows Dev Kit 2023 (Project Volterra) и ряд устройств от Samsung.

«Согласно уведомлению Qualcomm, число затронутых чипсетов просто колоссально», — подчёркивает основатель Binarly.

В сообщении Lenovo корпорация пишет, что две проблемы — переполнение буфера и чтение за пределами границ — связаны с драйвером DXE. Этими дырами может воспользоваться локальный злоумышленник.

Матросов считает, что эксплуатация выявленных уязвимостей может привести к выполнению произвольного кода, именно поэтому им был присвоен высокий уровень опасности.


В Qualcomm призывают всех конечных пользователей, кого затрагивают эти проблемы, установить соответствующие патчи. Специалисты Binarly планируют обнародовать технические детали брешей сегодня, 9 января.

Подпишитесь на новости

Обвиняемого по делу об атаке на Додо отправили под домашний арест

Тверской районный суд Москвы отправил Дениса Фридмана под домашний арест до 8 декабря 2026 года. Его обвиняют по делу, связанному с кибератакой на «Додо Пиццу». О решении сообщила пресс-служба московских судов, Фридман проходит по пунктам «а» и «в» части 3 статьи 272.1 УК РФ — о незаконном обороте компьютерной информации, содержащей персональные данные.

Согласно опубликованной информации, правоохранители задержали троих из четырёх подозреваемых в атаке, произошедшей в конце сентября.

Выйти на них, как утверждается в публикации, помогла ошибка Фридмана: при входе в похищенный массив данных он не скрыл свой реальный IP-адрес.

При этом домашний арест — мера пресечения, а не приговор. Виновность обвиняемого суду ещё предстоит установить.

Напомним, по данным «Додо Пицца», атаки происходили в течение двух дней, однако доступ злоумышленникам заблокировали достаточно быстро. Платёжные реквизиты якобы не пострадали: компания их не хранит.

О происшествии уведомили Роскомнадзор. В рамках защитных мер сервис также может принудительно завершать пользовательские сессии.

RSS: Новости на портале Anti-Malware.ru