



Эксперты из Китая взломали RSA-шифрование с помощью квантовых компьютеров

Эксперты из Китая взломали RSA-шифрование с помощью квантовых компьютеров

Эксперты из Китая взломали RSA-шифрование с помощью квантовых компьютеров

Группа исследователей из Китая на этой неделе поразила ИБ-сообщество утверждением, что им удалось взломать наиболее распространённый в Сети вид шифрования. Для этого эксперты использовали современные квантовые компьютеры, хотя было принято считать, что в настоящее время они не представляют угрозы для алгоритма RSA.

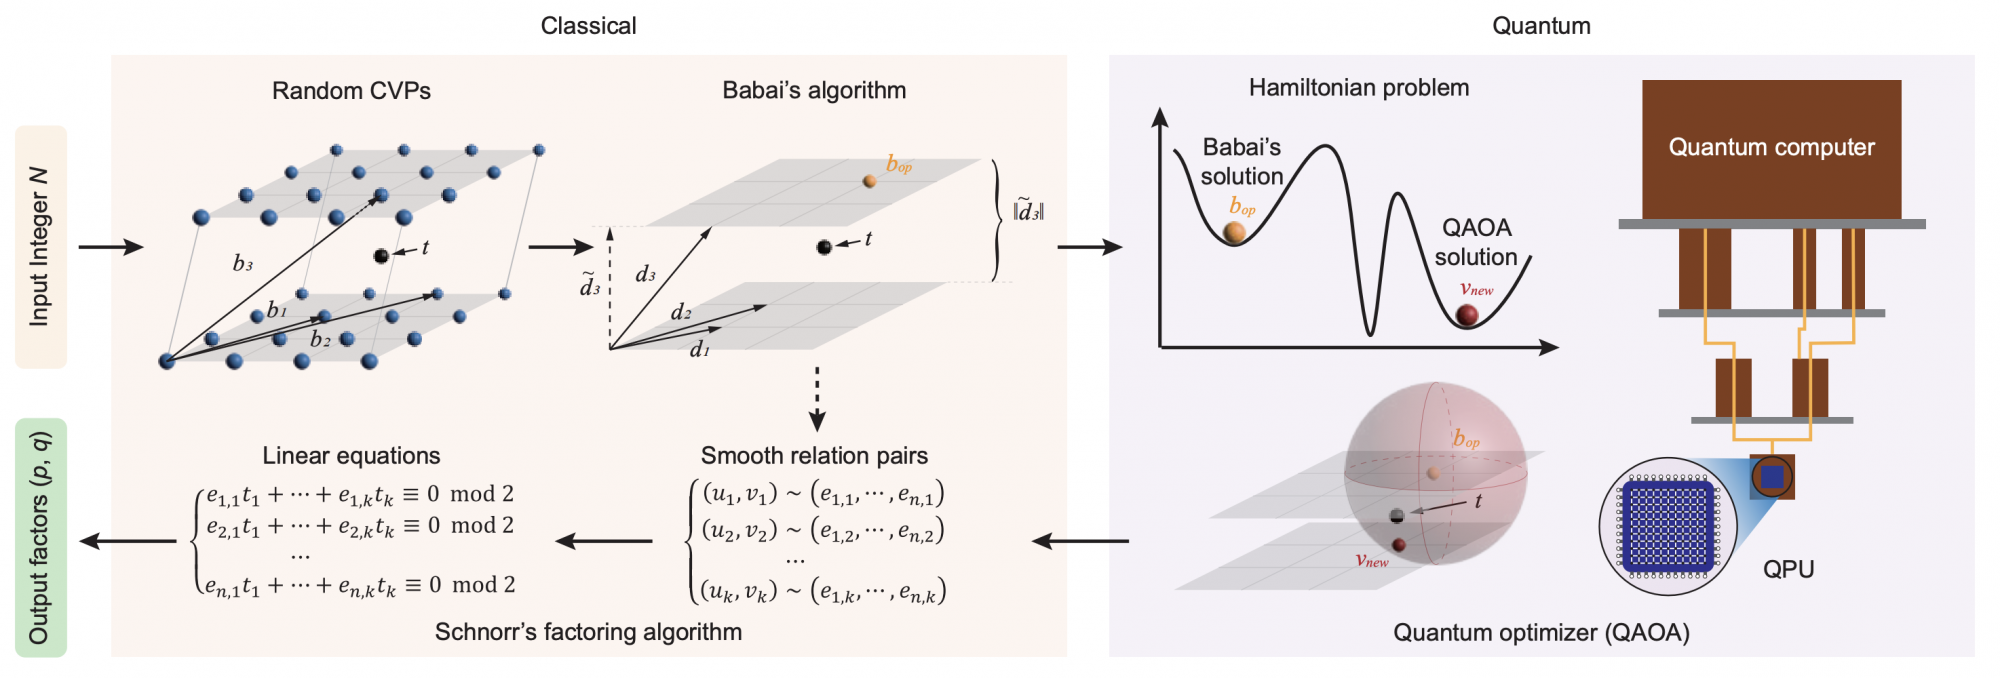
О прорыве китайских специалистов пишет издание Financial Times. В конце декабря исследователи опубликовали документ (PDF), подробно описывающий метод взлома алгоритма RSA с помощью квантового компьютера, который оснащён всего 372 кубитами (квантовые биты).

Напомним, что RSA лежит в основе большей части онлайн-шифрования. Сообщения об успешном взломе насторожили ИБ-специалистов, ведь IBM пообещала в этом году сделать доступным для клиентов самый мощный квантовый компьютер — 433-кубитную систему Osprey.

Нетрудно представить, что в этом случае уготовано RSA: он просто не устоит.


Роджер Граймс, один из маститых экспертов в сфере кибербезопасности, отметил, что это очень важный момент в истории ИБ-сферы (если утверждения китайских специалистов окажутся правдой).

«На деле это значит, что власти одной условной страны смогут раскрывать секреты других стран. Это важное достижение в компьютерной науке», — подчёркивает Граймс.

Подпишитесь на новости

Служба безопасности прокачалась: к давлению на жертв добавили дипфейки

Телефонным аферистам мало представиться банковской безопасностью или силовиками, теперь к психологическому давлению они добавляют дипфейки. А сценарии подгоняют под возраст жертвы. Технологии новые, но цель неизменная: заставить человека испугаться и сделать то, что нужно преступникам.

Об этом говорится в материалах МВД, с которыми ознакомился ТАСС. Ведомство отмечает, что злоумышленники постоянно меняют тактику и комбинируют разные способы воздействия.

В частности, звонки от якобы сотрудников банков и силовых структур могут сопровождаться использованием созданных ИИ подделок. Дипфейк в такой схеме становится дополнительным аргументом для убеждения жертвы: одной легенде человек не поверил, попробуют усилить впечатление технологией.

Отдельная проблема — вовлечение подростков в противоправные действия. По данным МВД, здесь преступники преимущественно используют шантаж и обещания лёгкого заработка. За привлекательной подработкой или требованием выполнить поручение может скрываться участие в чужой преступной схеме.

При этом в сообщении нет статистики, показывающей масштаб применения дипфейков.

Тем не менее вектор понятен: мошенники обновляют инструменты, сохраняя старую механику давления.

RSS: Новости на портале Anti-Malware.ru