



Эксперты из Китая взломали RSA-шифрование с помощью квантовых компьютеров

Эксперты из Китая взломали RSA-шифрование с помощью квантовых компьютеров

Эксперты из Китая взломали RSA-шифрование с помощью квантовых компьютеров

Группа исследователей из Китая на этой неделе поразила ИБ-сообщество утверждением, что им удалось взломать наиболее распространённый в Сети вид шифрования. Для этого эксперты использовали современные квантовые компьютеры, хотя было принято считать, что в настоящее время они не представляют угрозы для алгоритма RSA.

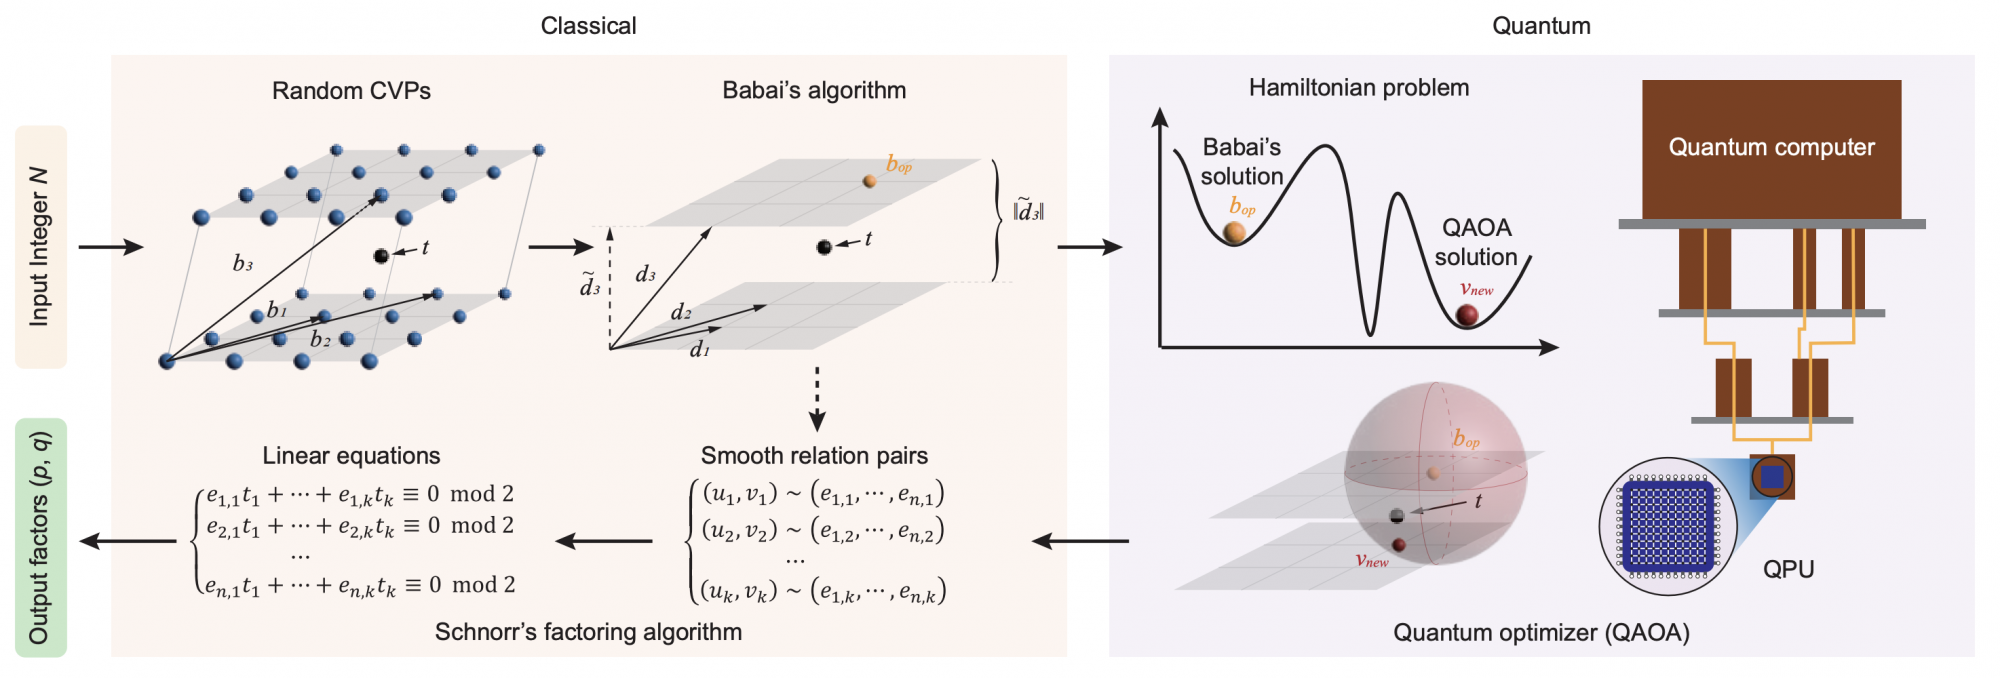
О прорыве китайских специалистов пишет издание Financial Times. В конце декабря исследователи опубликовали документ (PDF), подробно описывающий метод взлома алгоритма RSA с помощью квантового компьютера, который оснащён всего 372 кубитами (квантовые биты).

Напомним, что RSA лежит в основе большей части онлайн-шифрования. Сообщения об успешном взломе насторожили ИБ-специалистов, ведь IBM пообещала в этом году сделать доступным для клиентов самый мощный квантовый компьютер — 433-кубитную систему Osprey.

Нетрудно представить, что в этом случае уготовано RSA: он просто не устоит.


Роджер Граймс, один из маститых экспертов в сфере кибербезопасности, отметил, что это очень важный момент в истории ИБ-сферы (если утверждения китайских специалистов окажутся правдой).

«На деле это значит, что власти одной условной страны смогут раскрывать секреты других стран. Это важное достижение в компьютерной науке», — подчёркивает Граймс.

Подпишитесь на новости

HTTPS не делает вас невидимкой: на Хабре разобрали работу ТСПУ

Зашифровали соединение, теперь можно выдохнуть? С блокировками этот фокус работает далеко не всегда. На Хабре вышел подробный разбор ТСПУ — технических средств противодействия угрозам. Автор объясняет, как фильтры распознают соединения и почему сайт может зависнуть, даже если содержимое трафика защищено.

В материале пользователя owenewans путь запроса разобран по этапам: от получения IP-адреса через DNS до проверки соединения и передачи ответа.

Базовый принцип прост: для ограничения доступа необязательно читать переписку. Фильтру могут хватить IP-адреса, порта или признаков протокола. При обычном HTTPS без ECH имя сайта также может быть видно в начале TLS-соединения.

Отдельная история — замедление. Согласно описанию автора, система может отбрасывать часть пакетов, заставляя устройства повторять передачу. В результате страница вроде открылась, а видео стоит колом. Интернет формально есть, но пользоваться им практически невозможно.

В статье также объясняется разница между туннелями и средствами анти-DPI. Универсальной кнопки не получается: если закрыт сам IP-адрес, изменение признаков запроса проблему не решит.

RSS: Новости на портале Anti-Malware.ru