



Эксперты из Китая взломали RSA-шифрование с помощью квантовых компьютеров

Эксперты из Китая взломали RSA-шифрование с помощью квантовых компьютеров

Эксперты из Китая взломали RSA-шифрование с помощью квантовых компьютеров

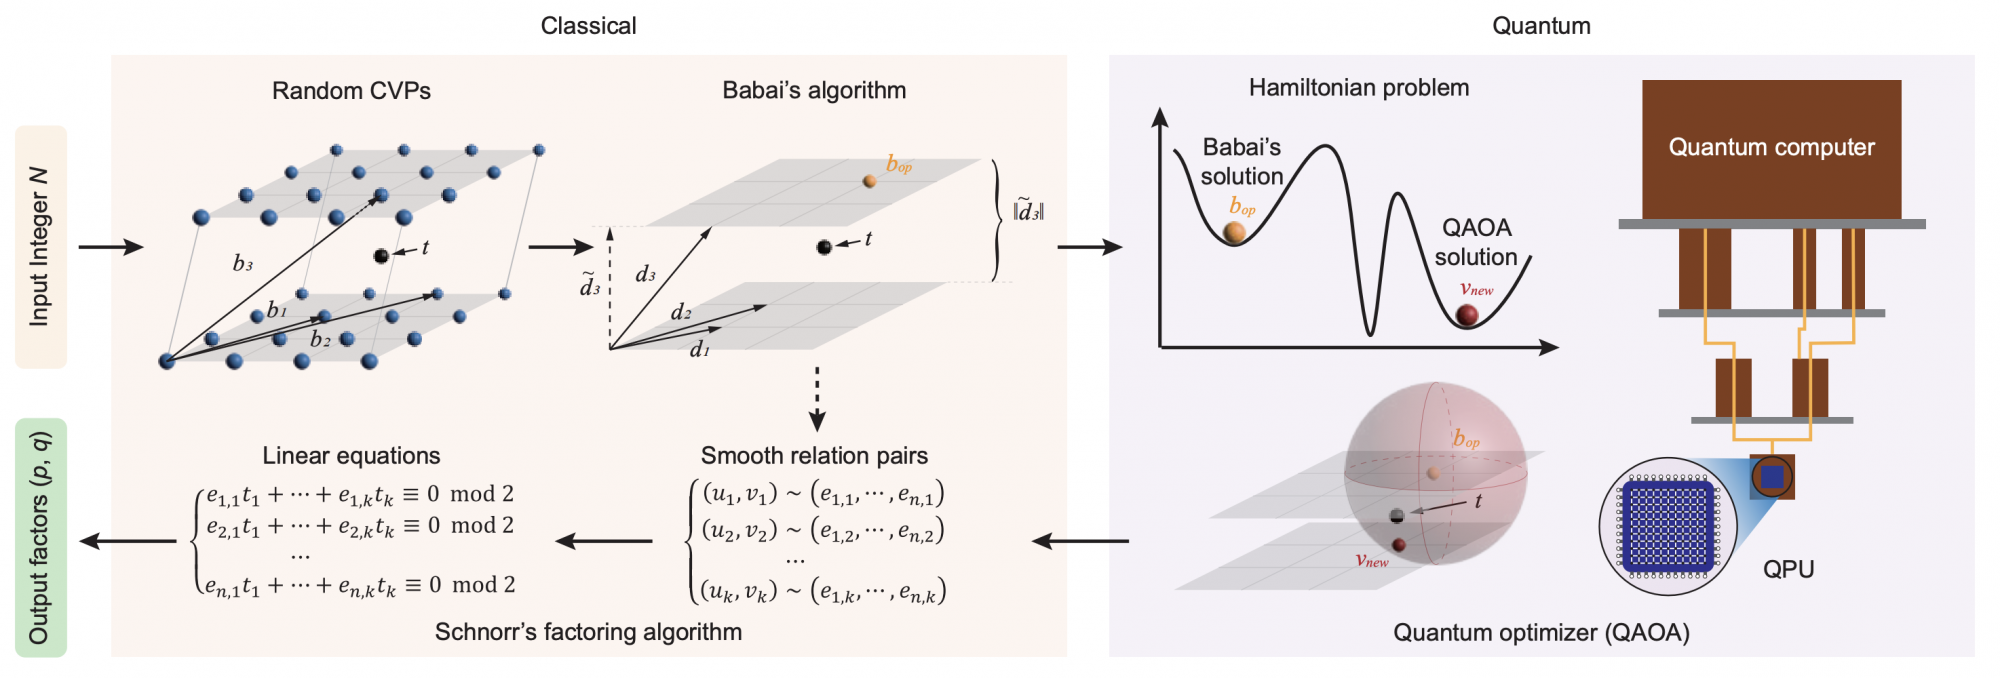
Группа исследователей из Китая на этой неделе поразила ИБ-сообщество утверждением, что им удалось взломать наиболее распространённый в Сети вид шифрования. Для этого эксперты использовали современные квантовые компьютеры, хотя было принято считать, что в настоящее время они не представляют угрозы для алгоритма RSA.

О прорыве китайских специалистов пишет издание Financial Times. В конце декабря исследователи опубликовали документ (PDF), подробно описывающий метод взлома алгоритма RSA с помощью квантового компьютера, который оснащён всего 372 кубитами (квантовые биты).

Напомним, что RSA лежит в основе большей части онлайн-шифрования. Сообщения об успешном взломе насторожили ИБ-специалистов, ведь IBM пообещала в этом году сделать доступным для клиентов самый мощный квантовый компьютер — 433-кубитную систему Osprey.

Нетрудно представить, что в этом случае уготовано RSA: он просто не устоит.


Роджер Граймс, один из маститых экспертов в сфере кибербезопасности, отметил, что это очень важный момент в истории ИБ-сферы (если утверждения китайских специалистов окажутся правдой).

«На деле это значит, что власти одной условной страны смогут раскрывать секреты других стран. Это важное достижение в компьютерной науке», — подчёркивает Граймс.

Подпишитесь на новости

Нашли флешку? Не спешите совать её в компьютер, можете запустить вредонос

Чужая флешка может устроить неприятности ещё до того, как вы откроете первый файл. Более того, внутри корпуса может вообще не оказаться привычного накопителя: под него маскируют устройства, которые при подключении представляются компьютеру клавиатурой и начинают вводить команды.

Как пишет How-To Geek, для такой атаки не нужно запускать подозрительный документ. Иногда достаточно собственноручно воткнуть находку в USB-порт.

Дальше устройство отправляет нажатия клавиш, будто за компьютером сидит сам пользователь. Злоумышленник может использовать это, чтобы попытаться установить вредоносную программу или добраться до данных.


Автор материала Дэвид Бак советует не подключать USB-устройства, найденные на улице или полученные от незнакомцев. И благородный порыв найти хозяина здесь тоже плохой помощник: ради этого придётся сделать именно то, чего делать не стоит.

Главный подвох — привычка доверять знакомому корпусу. Мы привыкли искать опасность в файлах, но USB-устройство может атаковать совсем другим способом.

RSS: Новости на портале Anti-Malware.ru