



Эксперты из Китая взломали RSA-шифрование с помощью квантовых компьютеров

Эксперты из Китая взломали RSA-шифрование с помощью квантовых компьютеров

Эксперты из Китая взломали RSA-шифрование с помощью квантовых компьютеров

Группа исследователей из Китая на этой неделе поразила ИБ-сообщество утверждением, что им удалось взломать наиболее распространённый в Сети вид шифрования. Для этого эксперты использовали современные квантовые компьютеры, хотя было принято считать, что в настоящее время они не представляют угрозы для алгоритма RSA.

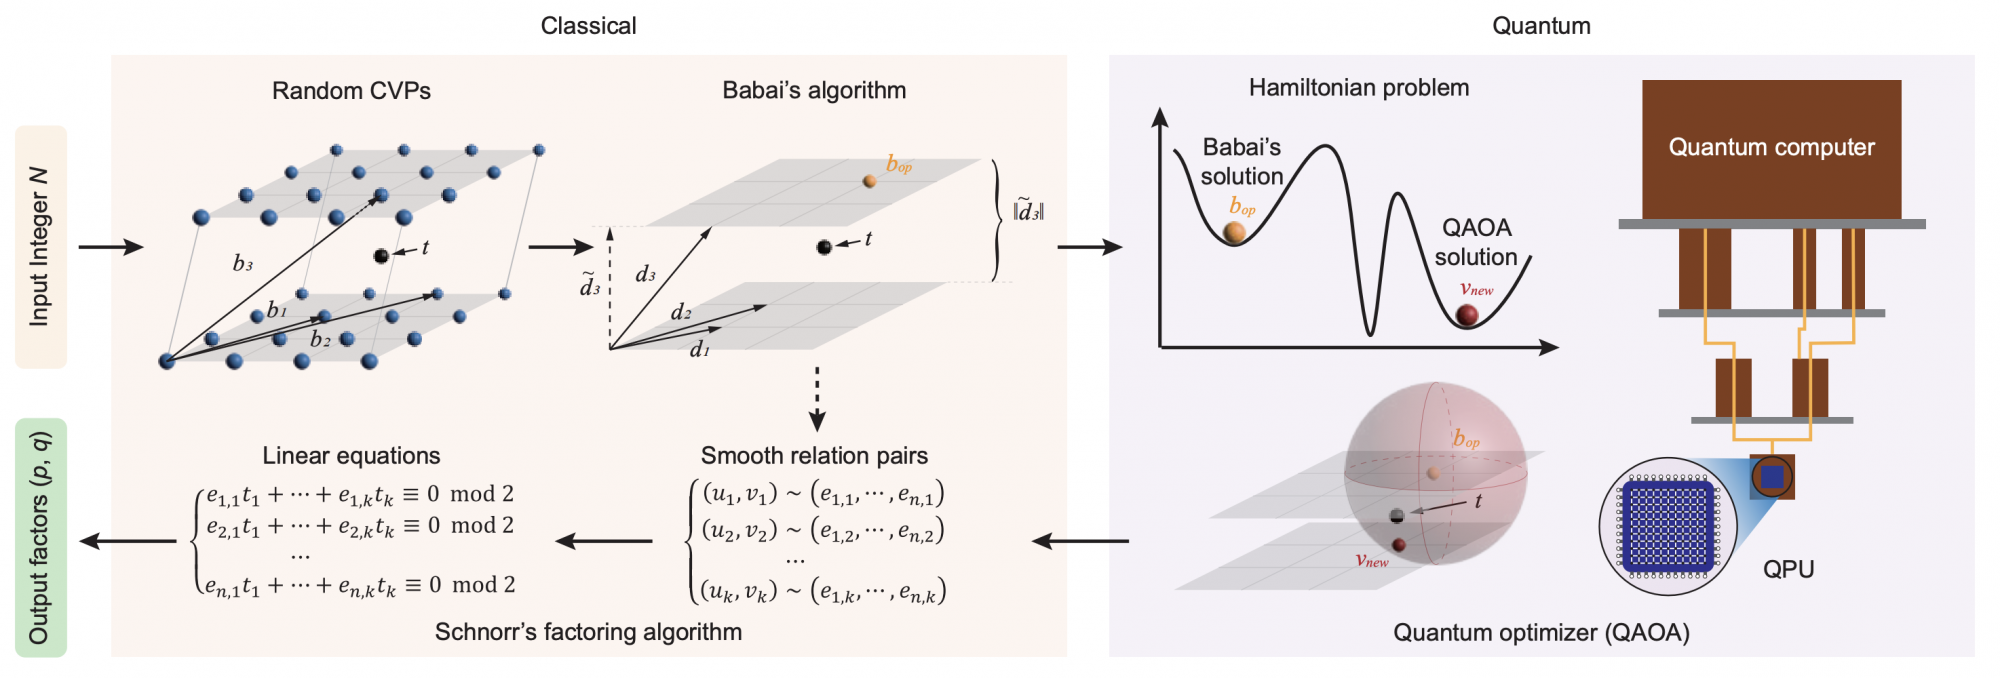
О прорыве китайских специалистов пишет издание Financial Times. В конце декабря исследователи опубликовали документ (PDF), подробно описывающий метод взлома алгоритма RSA с помощью квантового компьютера, который оснащён всего 372 кубитами (квантовые биты).

Напомним, что RSA лежит в основе большей части онлайн-шифрования. Сообщения об успешном взломе насторожили ИБ-специалистов, ведь IBM пообещала в этом году сделать доступным для клиентов самый мощный квантовый компьютер — 433-кубитную систему Osprey.

Нетрудно представить, что в этом случае уготовано RSA: он просто не устоит.


Роджер Граймс, один из маститых экспертов в сфере кибербезопасности, отметил, что это очень важный момент в истории ИБ-сферы (если утверждения китайских специалистов окажутся правдой).

«На деле это значит, что власти одной условной страны смогут раскрывать секреты других стран. Это важное достижение в компьютерной науке», — подчёркивает Граймс.

Подпишитесь на новости

Mac грелся до 112 градусов: Claude Code обнаружил незваного майнера

Разработчик попросил Claude Code помочь с приложением для мониторинга температуры Mac, а получил неожиданный диагноз: компьютер занят добычей криптовалюты. Агент заметил процесс XMRig с загрузкой около 1175% CPU — примерно на двенадцать ядер.

О находке пользователь UntilHEX рассказал на Reddit. Согласно описанию, подозрительно высокие показания датчиков и стали поводом разобраться, что происходит с компьютером.

Claude Code сообщил о пике температуры CPU до 112 °C и связал его с продолжительной нагрузкой от майнера. Показатель 1175% здесь не опечатка: при учёте нескольких ядер суммарная загрузка процесса может превышать 100%.


Агент также обнаружил механизм автозапуска. При этом самовольно удалять файлы не стал: предложил остановить майнер, отключить его запуск и переместить связанные файлы в карантин.

В комментариях разработчик сообщил, что поручил Claude очистку. Один файл пришлось удалить вручную из-за проблемы с доступом. После этого владелец запустил проверку Malwarebytes.

Как именно майнер попал на Mac, история не объясняет.

RSS: Новости на портале Anti-Malware.ru