



Инструмент для уведомления об ошибках Windows используется в кибератаках

Инструмент для уведомления об ошибках Windows используется в кибератаках

Инструмент для уведомления об ошибках Windows используется в кибератаках

Киберпреступники начали использовать инструмент Windows Problem Reporting (WerFault.exe) в Windows для загрузки вредоносной программы в память ОС. Напомним, что WerFault.exe предназначен для сообщения об ошибках в работе операционной системы и установленных программ.

Для помещения вредоноса в память используется техника сторонней загрузки DLL (DLL sideloading). Такой способ позволяет незаметно заражать устройства, не вызывая алертов защитных программ, поскольку запуск зловреда происходит посредством легитимного системного файла Windows.

На новую кампанию обратили внимание специалисты K7 Security Labs. Исследователям пока не удалось точно установить происхождение киберпреступников, но есть предположение, что они из Китая.

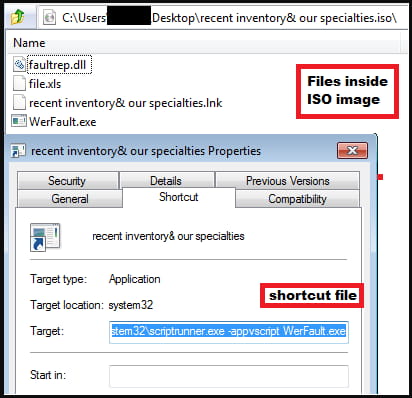
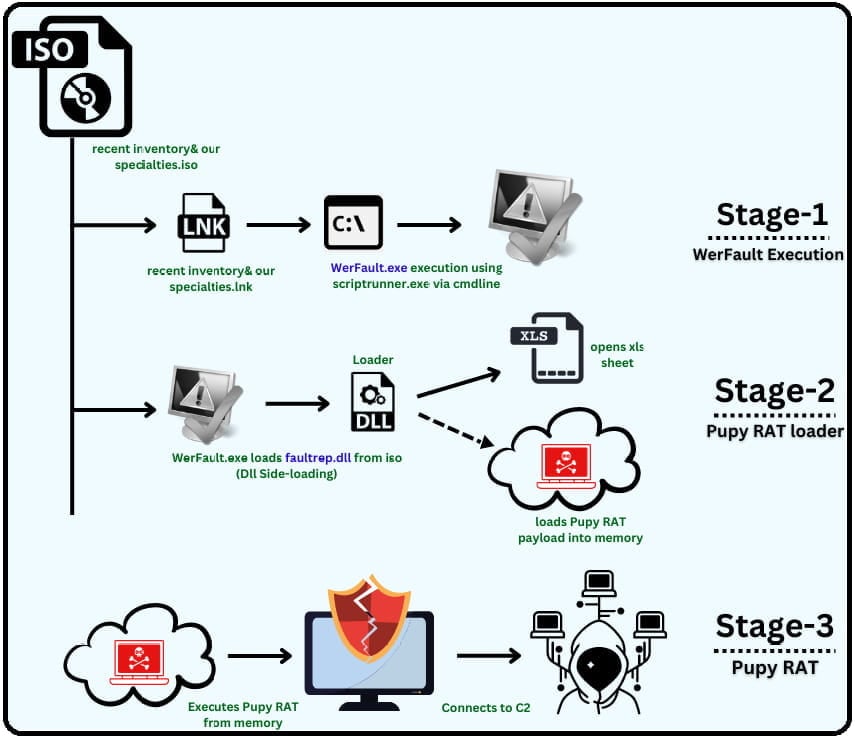
Атака начинается с электронного письма, содержащего вложение в виде ISO-файла. При двойном клике на образе он монтирует накопитель, а внутри содержится исполняемый файл WerFault.exe, библиотека faultrep.dll, XLS-файл File.xls и ярлык “inventory & our specialties.lnk“.


Стоит жертве запустить ярлык, начинается цепочка заражения. Файл scriptrunner.exe выполняет WerFault.exe, который отвечает за отслеживание ошибок в Windows 10 и 11, а также отправке сообщений о них Microsoft.

Различные антивирусы, как правило, доверяют WerFault, поскольку эта исполняшка подписана Microsoft. После запуска инструмента вредонос использует известную уязвимость для загрузки DLL — faultrep.dll, который можно найти в ISO.

В целом faultrep.dll — вполне безобидная системная библиотека, хранящаяся в C:\Windows\System, и она необходима для корректной работы WerFault. Злоумышленники же используют вредоносную копию, часть кода которой запускает пейлоад.

После загрузки DLL создаются два потока, один из которых загружает троян Pupy в память, а другой — открывает XLS-таблицу для создания видимости легитимности процесса. Pupy может открыть оператору удалённый доступ к устройству жертвы.

Подпишитесь на новости

Orion soft добавил аварийное восстановление в StarVault 1.6

Orion soft обновил систему управления секретами StarVault до версии 1.6. Главное нововведение — Disaster Recovery: данные реплицируются в реальном времени на резервный кластер, который можно задействовать при аварии. Резерв работает в режиме warm standby — подготовлен к переключению и получает изменения с основного кластера.

Если основной кластер выходит из строя, администратор переводит резервный в статус основного через соответствующие API-эндпоинты.

Секреты, конфигурации и права доступа сохраняются: собирать настройки заново в разгар аварии не потребуется.

По заявлению компании, механизм позволяет минимизировать время восстановления (RTO) и риск потери актуальных данных (RPO). Конкретные значения этих показателей в анонсе не приведены. Балансировку и автоматизацию переключения заказчики настраивают самостоятельно под свои регламенты.

Для хранилища секретов такой резерв особенно важен. Когда оно недоступно, сервисы могут потерять возможность аутентифицироваться, а восстановление остальной инфраструктуры — упереться в отсутствие необходимых учётных данных. Получается неприятный замкнутый круг: чтобы поднять системы, сначала нужно вернуть доступ к секретам.

Как объясняет лидер экосистемных продуктов zVirt Алишер Камалов, DR помогает снизить риск превращения централизованного хранилища в единую точку отказа. StarVault 1.6 даёт инструменты для этого сценария, а рабочую схему аварийного восстановления компании выстраивают на их основе.

RSS: Новости на портале Anti-Malware.ru