



Android-приложения для похудения провалили тест на приватность

Android-приложения для похудения провалили тест на приватность

Android-приложения для похудения провалили тест на приватность

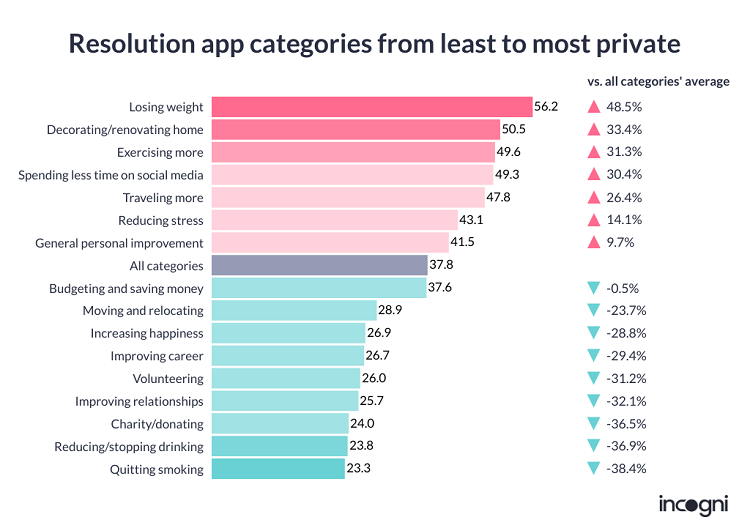
Эксперты компании Incogni, специализирующейся на защите конфиденциальности данных, изучили доступные в Google Play программы-органайзеры и выяснили, что наибольшую угрозу с точки зрения приватности составляют Android-приложения, помогающие сбросить вес.

В контрольную выборку вошли 344 спецпрограмм для пользователей, желающих что-то изменить в своей жизни. Набор был разделен на 16 категорий по характерным ключам поиска. Исследователи также разработали систему оценки мобильных помощников по таким критериям, как число и тип запрашиваемых разрешений, а также количество используемых рекламных SDK (на них автоматически распространяются разрешения, выдаваемые хост-приложению, что повышает риски в отношении приватности).

В ходе анализа худшие результаты продемонстрировали приложения для похудения, набравшие 56,2 балла, то есть риск оказался в полтора раза выше среднего уровня по выборке. Второе место в этом антирейтинге занял софт для совершенствования интерьера.

В пятерку лидеров также вошли Android-программы, заставляющие пользователя больше двигаться и меньше зависать в социальных сетях. Лучший результат показали занявшие последнюю строчку приложения для желающих бросить курить.


Исследователи приводят и другую интересную статистику:

  • 84% Android-помощников запрашивают как минимум одно опасное разрешение (доступ к конфиденциальным данным и проч., вплоть до контроля над устройством);
  • более 74% приложений просят доступ на чтение к содержимому USB-накопителей;
  • 66% программ хотят изменять или удалять данные на таких носителях;
  • 55,2% используют как минимум одну библиотеку для показа рекламы.

Примечательно, что чем больше популярность софта, тем выше риск потери конфиденциальности — в среднем в два раза против самых невостребованных программ. Такие помощники также требуют больше разрешений, в том числе небезопасных.

Подпишитесь на новости

Яндекс не успел продлить страховку ЦОДов от терактов до атак

К моменту октябрьских атак на дата-центры Яндекса страховое покрытие террористических рисков уже закончилось, а продлить его компания не успела. Теперь вопрос о возмещении ущерба остаётся открытым.

Об этом пишут «Ведомости» со ссылкой на трёх собеседников в страховых компаниях и брокере.

По их данным, часть инфраструктуры ранее страховали «Согаз» и «Ингосстрах». Размер покрытия не раскрывается. Яндекс и «Согаз» отказались от комментариев, «Ингосстрах» не ответил.

Источники допускают участие страховщиков в возмещении ущерба, но связывают это с отдельными договорённостями. Поэтому объявлять, что компания гарантированно не получит ничего, пока рано.

Однако даже действующий полис не закрыл бы все потери. Опрошенные страховщики объясняют: покрытие может распространяться на повреждённое имущество, а убытки от остановки бизнеса после атак остаются за его пределами.

По описанным в публикации условиям программы РНПК, страхование таких рисков ограничено шестью месяцами, лимит составляет 10 млрд рублей, франшиза — 50 млн. Простой из-за терроризма, диверсий и атак БПЛА не покрывается.

После атак дата-центры стали для страховщиков гораздо менее комфортными объектами: дорогое оборудование сосредоточено на небольшой площади, а один удар способен вывести из строя значительные мощности.

Получается неприятная арифметика, которая говорит о том, что резервировать нужно не только серверы, но и деньги на восстановление.

RSS: Новости на портале Anti-Malware.ru