



Эксперты предупреждают об алкогольной скам-рассылке

Эксперты предупреждают об алкогольной скам-рассылке

Эксперты предупреждают об алкогольной скам-рассылке

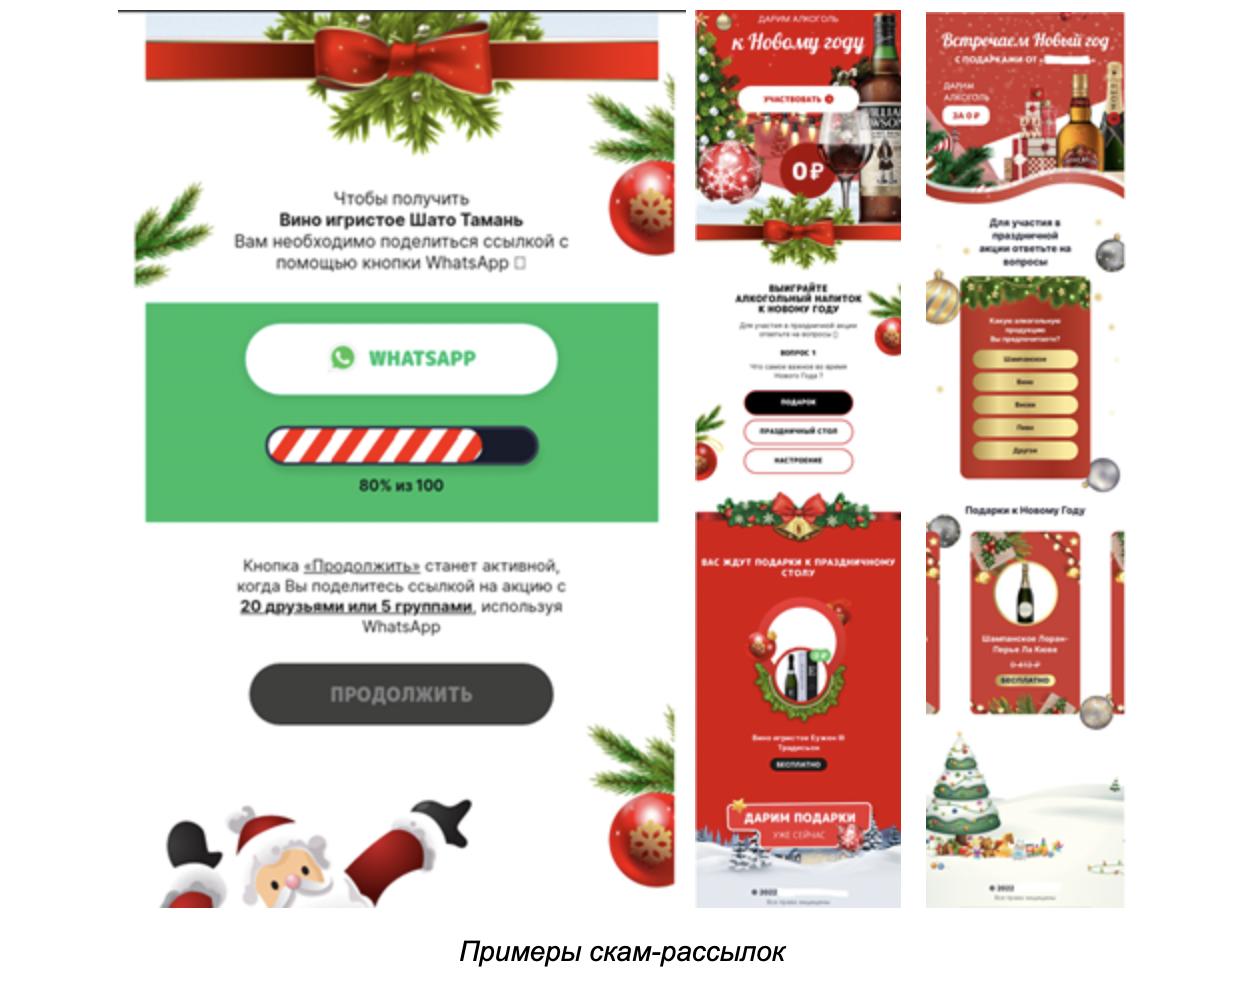
Волна скам-рассылок с розыгрышем алкоголя к новогоднему столу поднялась в конце декабре. “Письма счастья” распространяются через WhatsApp. Жертвы вводят данные банковских карт и пересылают “забродившие” сообщения друзьям.

Рассылка началась в 20-х числах декабря, рассказали в пресс-службе “Лаборатории Касперского”. Атака носит массовый характер, так как получатели мошеннических сообщений пересылают их друг другу.

Аферисты убеждают жертв, что шансы выиграть дорогой алкоголь повысятся, если отправить сообщение о розыгрыше как можно большему числу знакомых.

“Письмо счастья”, полученное на WhatsApp, представляет собой опрос и форму для ввода данных.

Чтобы принять участие в акции, нужно ответить на несколько простых вопросов вроде “Какую алкогольную продукцию вы предпочитаете” или “Что самое важное во время Нового года”.

По легенде, для получения приза нужно либо разослать ссылку на акцию друзьям, а потом оставить свои данные для доставки бутылки, либо заплатить за неё один рубль, для чего на сайте мошенников нужно ввести данные карты, включая CVV-код.

Приз якобы предоставляет крупный ретейлер по продаже спиртного.


Рассылать “письма” начали за 10 дней до Нового года.

В первый же день эксперты обнаружили и заблокировали более 40 уникальных доменов. Личные данные, которые собирают злоумышленники, могут использоваться в других мошеннических схемах и для списания средств с карты жертвы.

“Для кого-то один рубль может показаться совсем незначительной суммой. На это и рассчитывают злоумышленники, которых интересует не рубль, а данные карты, включая CVV-код, — комментирует новость Ольга Свистунова, контент-аналитик “Лаборатории Касперского”. — Конечно, в период праздников хочется верить только в хорошее, а ещё делиться с друзьями полезной информацией и приятными розыгрышами. Но рекомендуем не портить праздник ни себе, ни близким, оставаться бдительными и помнить, что чудеса хоть и бывают, но, скорее всего, не в рассылках мессенджеров”.

Добавим, в декабре также набрала популярность схема угонов Telegram-каналов. Пользователь получал уведомление от кого-то из списка контактов о получении подарка — подписки на Telegram Premium. При переходе по ссылке присылали код для активации. В этот момент мошенник получал доступ к аккаунту жертвы и продолжал фишинговую рассылку уже от ее имени.

Подпишитесь на новости

Виджеты Telegram могли использовать для заражения компьютеров трояном

«Лаборатория Касперского» зафиксировала атаки, которые используют уязвимость в новых HTML-виджетах Telegram. При открытии некоторых каналов на компьютере пользователя незаметно запускался PowerShell-скрипт, который скачивал и запускал троян WebRAT, также известный как Salat Stealer.

Первые попытки атак специалисты обнаружили в ночь на 13 ноября. Об этом компания сообщила в своем телеграм-канале.

Связь атак с уязвимостью в «Лаборатории Касперского» называют предположительной, технических подробностей эксплуатации компания пока не раскрыла. Сколько пользователей пострадало, тоже неизвестно.

WebRAT написан на Rust и дает злоумышленнику удаленный доступ к зараженному компьютеру. Троян умеет красть данные криптокошельков, аккаунтов Telegram и другие учетные записи. До выхода исправления Kaspersky советует не запускать виджеты в Telegram.

Telegram открыл HTML-виджеты для ботов 9 ноября. Вскоре исследователи показали, что специально созданный виджет может запустить системный «Калькулятор» в Telegram Desktop, а на Android выполнить код через ошибку в движке QuickJS.

Ее исправили в версии Telegram для Android 13.2.2. После второй демонстрации от исследователя V12 Telegram отключил HTML-виджеты на сервере.

Павел Дуров (внесён в перечень террористов и экстремистов Росфинмониторинга) заявлял, что проблемы с удаленным выполнением кода не существует. По его словам, показанная атака требовала, чтобы пользователь сам запустил сторонний сервис, и этот сценарий Telegram полностью заблокировал на сервере.

RSS: Новости на портале Anti-Malware.ru