



Новый инфостилер RisePro поджидает вас на сайтах с кряками и кейгенами

Новый инфостилер RisePro поджидает вас на сайтах с кряками и кейгенами

Новый инфостилер RisePro поджидает вас на сайтах с кряками и кейгенами

RisePro — новый вредонос, похищающий данные жертвы, распространяется через фейковые сайты с кряками для софта. За этими веб-ресурсами стоит PPI-сервис (pay-per-install) PrivateLoader.

Авторы RisePro создали его с целью кражи данных банковских карт, паролей и ключей от криптокошельков. На активность новой вредоносной программы обратили внимание исследователи из Flashpoint и Sekoia.

Распространяется инфостилер через сайты, предлагающие кряки и кейгены для платного софта. Другими словами, операторы пытаются приманить любителей халявы. В отчёте Flashpoint специалисты указывают, что киберпреступники уже начали продавать тысячи архивов данных, собранных RisePro.

В Sekoia обнаружили сходство кода RisePro и PrivateLoader. Это значит, что владельцы платформы теперь распространяют собственный инфостилер. На данный момент RisePro можно купить в Telegram, там же можно пообщаться с разработчиками и воспользоваться специальным ботом.


По словам Flashpoint, RisePro написан на C++ и может быть основан на другом вредоносе — Vidar, который также создавался для кражи паролей. Оба зловреда используют одну систему зависимостей.


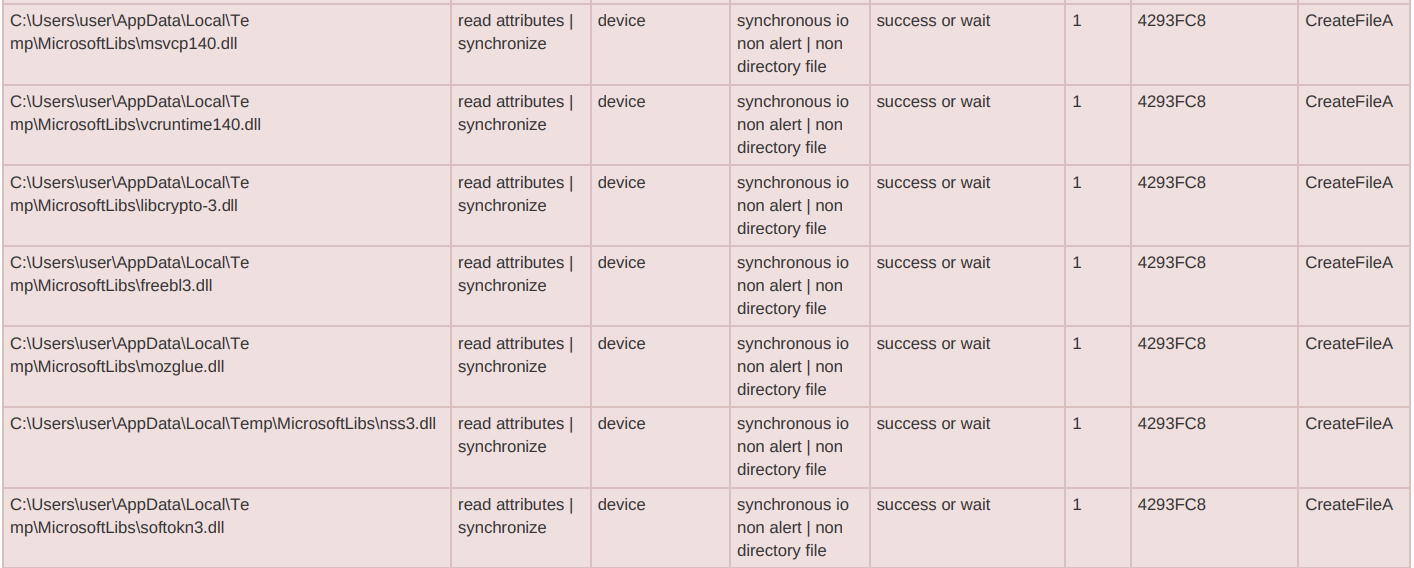
Некоторые образцы RisePro встраивают DLL, другие — берут их с командного сервера (C2) с помощью POST-запросов. Попав в систему, вредонос снимает цифровой отпечаток системы, записывает украденные данные в текстовый файл, снимает скриншоты, пакует всё в ZIP-архив и отправляет его на сервер злоумышленников.

Кроме того, RisePro может сканировать директории и искать в них, например, квитанции с данными банковских карт.

Подпишитесь на новости

Lazarus рядом с КриптоПро: кому Bybit запретила отправлять криптовалюту

Криптобиржа Bybit разослала пользователям предупреждение о переводах в адрес санкционных организаций. Отправлять им криптовалюту или получать средства от них запрещено, причём как напрямую, так и через посредников. Сумма значения не имеет: комплаенс не растрогает даже перевод на пару долларов.

Биржа опубликовала перечень Restricted Counterparties, который может обновляться в любой момент.

Список получился интересным: среди его участников соседствуют северокорейская киберпреступная группировка Lazarus и российский разработчик средств криптографической защиты «КриптоПро».

Роднит их в данном случае только присутствие в санкционных перечнях? никаких связей между организациями Bybit не заявляет.


Исходящий перевод запрещённому контрагенту биржа отклонит, а поступившие от него или связанных с ним адресов активы может заморозить. Вернуть деньги отправителю получится не всегда: законодательство способно потребовать удерживать их неопределённое время. Вдобавок аккаунт пользователя могут приостановить или окончательно закрыть.

Bybit напоминает, что блокчейн публичен, поэтому маршрут средств виден без признательных показаний владельца кошелька. Причём перечень не считается исчерпывающим: биржа оставляет за собой право остановить операцию даже с пока не указанным в нём контрагентом.

Ограничения закреплены в условиях обслуживания Bybit, которые позволяют прекращать обслуживание лиц и организаций из санкционных списков США, ЕС и Великобритании.

RSS: Новости на портале Anti-Malware.ru