



В Сеть выложили паспорта водителей сервиса Ситимобил

В Сеть выложили паспорта водителей сервиса Ситимобил

В Сеть выложили паспорта водителей сервиса Ситимобил

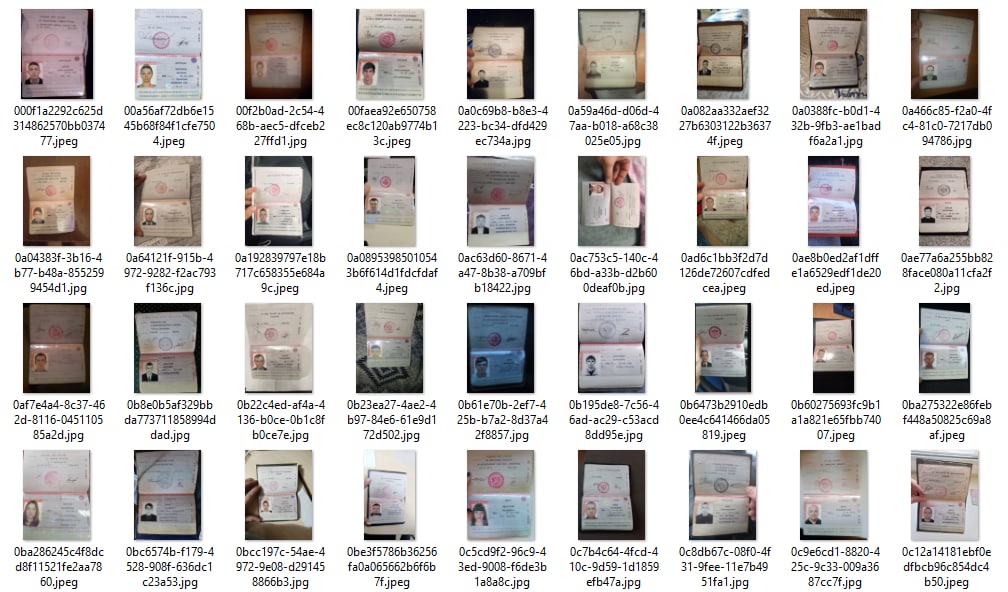
В открытый доступ попали 4 тыс. фото паспортов водителей службы такси “Ситимобил”. Все файлы находились на сайте самого сервиса. Компания извинилась перед партнерами и начала расследование утечки.

"Ситимобил" проводит внутреннее расследование по утечке 4 тыс. фото паспортов водителей, сообщили в пресс-службе компании.

"На данный момент мы проводим внутреннее расследование, хранились ли украденные данные в нашей системе и как могла произойти утечка данных”, — заявили в “Ситимобиле”.

По результатам расследования виновных обещают наказать.

“Мы в любом случае берем на себя ответственность за происходящее, так как мы отвечаем за безопасность данных на наших ресурсах", — добавили в пресс-службе.

О том, что на сайте самого сервиса открылся доступ к файлам с паспортами водителей, сообщил Telegram-канал “Утечки информации”. Речь о 4 тыс. сканов документов в формате JPG.


Канал “Утечки Баз Данных” добавляют, что за сливом могут стоять проукраинские хакеры из группировки NLB.

В компании принесли извинения водителям парков-партнеров, чьи личные данные оказались в открытом доступе.

"Также мы сформировали и готовим к отправке уведомление в Роскомнадзор о произошедшей утечке данных в соответствии с законом РФ. Руководством компании создан штаб по детальному разбору данной ситуации с целью не допустить подобных инцидентов в дальнейшем", — отметили в пресс-службе.

Напомним, по новому закону в области защиты персональных данных, в случае утечки компания обязана сообщить об этом Роскомнадзору в первые 24 часа. Еще два дня дают на подачу уведомления о результатах внутреннего реагирования.

Подпишитесь на новости

Банковскую тайну разрешили отдавать на аутсорс без согласия клиента

Ваши банковские данные смогут обрабатывать за пределами банка, причём отдельно спрашивать разрешения не потребуется. Госдума приняла во втором и третьем чтениях законопроект о передаче такой информации ИТ-подрядчикам и облачным провайдерам.

Речь в том числе о банковской тайне и персональных данных клиентов, сообщает РБК.

Раздать сведения первому встречному дата-центру документ не разрешает. Для банков предусмотрены ограничения: обработчиками смогут стать аккредитованные ИТ-компании и банки с универсальной лицензией, отвечающие требованиям российского контроля. Серверы должны находиться в России.

О привлечении подрядчика финансовая организация обязана заранее уведомить ЦБ. Самому исполнителю потребуется аудит организации с лицензией ФСТЭК и (или) ФСБ России. За защиту полученных сведений и их разглашение предусмотрена ответственность.

Отдельный порядок прописан для российских банков под контролем зарубежных: передавать обработку иностранному банку можно будет при согласовании с ЦБ, ФСБ и Росфинмониторингом и соблюдении дополнительных условий.

Главное для клиента: согласие на такую обработку законопроект не требует. Банковская тайна останется тайной, просто работать с ней смогут дополнительные участники.

RSS: Новости на портале Anti-Malware.ru