



Ботнет Glupteba воспрял после трепки, которую ему задала Google

Ботнет Glupteba воспрял после трепки, которую ему задала Google

Ботнет Glupteba воспрял после трепки, которую ему задала Google

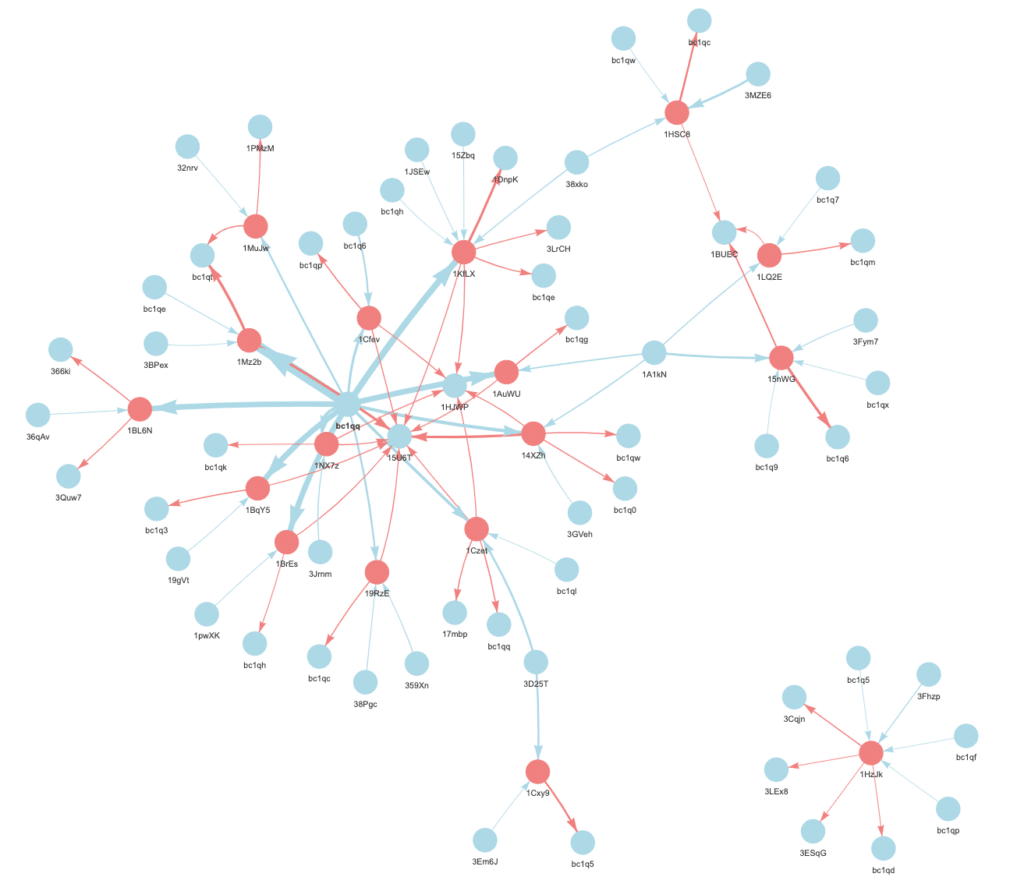
В Nozomi Networks фиксируют новый всплеск вредоносной активности, ассоциируемой с ботнетом Glupteba. Значительно увеличилось количество биткоин-адресов, используемых для обновления конфигурации и раздачи полезной нагрузки; в 10 раз возросло число скрытых сервисов Tor, через которые резидентный троян отыскивает командные серверы.

Ботнет Glupteba примечателен тем, что построен на блокчейне; подобная организация помогает скрыть внутренние коммуникации и повысить жизнестойкость вредоносной сети. Операторы передают актуальные для резидентных зловредов данные (адреса C2, дополнительных модулей) путем проведения биткоин-транзакций.

Лежащий в основе ботнета вредонос с функциями бэкдора обычно распространяется через кряки и вредоносную рекламу по схеме PPI (pay-per-install, с оплатой за каждую установку). Из дополнительных модулей трояну могут отдать инфостилер, криптомайнер, инструмент проксирования трафика или набор эксплойтов для сетевых устройств — таких как роутеры MikroTik и Netgear.

В конце прошлого года Google при поддержке других провайдеров удалось отключить C2-серверы Glupteba; на тот момент в состав ботнета, по оценкам экспертов, входило более 1 млн Windows-устройств. Корпорация также выдвинула обвинения против двух россиян, Александра Филиппова и Дмитрия Старовикова, которые, по ее мнению, являлись создателями бот-сети (в прошлом месяце суд штата Нью-Йорк постановил наложить на ответчиков взыскание, о котором ходатайствовала Google).

Новая Glupteba-кампания, по данным Nozomi, была запущена в июне и продолжается до сих пор. Наблюдатели обнаружили 18 новых C2-доменов в различных TLD-зонах, в том числе .ru, .su и .moscow. Количество сервисов Tor, задействованных в командной инфраструктуре ботнета, по оценкам, увеличилось в десять раз в сравнении с прошлогодними показателями.

Удалось также выявить 17 биткоин-адресов, ассоциируемых с воспрянувшей бот-сетью. Один из них активен с 1 июня; на его счету 11 транзакций. Спрятанные в них данные использовали 1197 образцов Glupteba, последний раз этот адрес засветился 8 ноября.


Из провайдеров криптоуслуг ботоводы наиболее часто используют blockchain.com и blockstream.info. Передаваемые в биткоин-транзакциях данные ранее шифровались по AES-GCM (ключ вшивался в код семпла); сейчас для защиты используется простой XOR с общим ключом cheesesauce. 

Для защиты от вернувшейся угрозы эксперты советуют заблокировать используемые Glupteba блокчейн-сервисы и C2-домены (полный список приведен в блог-записи Nozomi). Рекомендуется также поставить на контроль DNS-логи и обновление антивирусов.

Подпишитесь на новости

Сдайся и получи награду: что адвокат Бух предлагал мнимому главе LockBit

«Известия» опубликовали расследование о переговорах американского адвоката Аркадия Буха с человеком, выдававшим себя за предполагаемого руководителя LockBit Дмитрия Хорошева. По версии издания, юрист предлагал собеседнику сдаться властям США и разделить награду за его поимку. Бух это отрицает.

В материале «Известий» говорится, что анонимный источник передал редакции видеозаписи разговоров. Сам источник утверждает, что назвался Хорошевым, чтобы получить ответы адвоката.

За информацию, позволяющую установить местонахождение Хорошева или добиться его задержания, американские власти предлагают до $10 млн. По интерпретации опубликованных записей, Бух обсуждал вариант, при котором две трети награды достались бы собеседнику, а треть — адвокату.

Издание также описывает предложения встретиться на нейтральной территории или организовать разговор с ФБР через Zoom.

Опрошенный «Известиями» американский адвокат поставил под сомнение правовую основу выплаты разыскиваемому награды за собственную явку и указал на возможный конфликт интересов.

Бух заявил редакции, что не подталкивает доверителей к сделкам: он обязан объяснять доступные стратегии, а решение принимает клиент. Предложение делить награду он отверг, назвав такую практику недопустимой.

В итоге перед нами спор о содержании переговоров с человеком под вымышленной личностью. Громкий сюжет есть; подтвержденного вывода, что адвокат продает клиентов ФБР, опубликованный материал сам по себе не устанавливает.

RSS: Новости на портале Anti-Malware.ru