



UID smuggling: новый метод используется для отслеживания пользователей

UID smuggling: новый метод используется для отслеживания пользователей

UID smuggling: новый метод используется для отслеживания пользователей

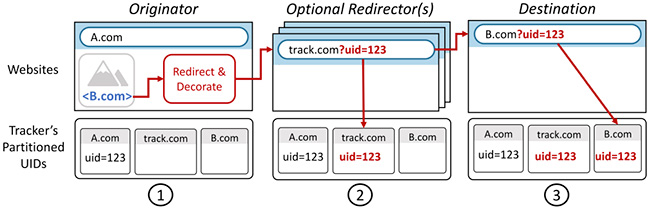
Не так давно разработчики браузеров решили бороться с отслеживанием пользователей в Сети, заблокировав сторонние cookies, однако ответ рекламодателей не заставил себя ждать. Новая техника UID smuggling не требует использования сторонних cookies и при этом прекрасно справляется с трекингом веб-сёрферов.

Специалисты Калифорнийского университета в Сан-Диего изучили UID smuggling и попытались выяснить, насколько новый метод распространён в реальных сценариях отслеживания действий пользователей.

Для этого исследователи разработали специальный инструмент — CrumbCruncher. CrumbCruncher играет роль среднестатистического пользователя, постепенно перемещаясь по сайтам и попутно фиксируя, сколько раз в его отношении использовалась техника UID smuggling.

Результаты веб-сёрфинга CrumbCruncher были следующими: инструмент отметил UID smuggling в 8% случаев перехода по ссылкам в Сети. Именно эту статистику вкупе с подробными сведениями и технологией специалисты Калифорнийского университета готовы предоставить разработчикам браузеров.

По словам самих экспертов, их основная задача — привлечь внимание девелоперов к проблеме UID smuggling. Оказалось, что новый метод трекинга используется чаще, чем изначально предполагали исследователи.


Тем не менее стоит учитывать, что UID smuggling можно задействовать и для вполне безобидных задач. Например, встраивание идентификатора пользователя в URL может дать сайту понять, что пользователь зарегистрирован и имеет собственную учётную запись. В этом случае вам не надо будет вводить каждый раз логин и пароль.

Подпишитесь на новости

Шадаев: дата-центрам лучше уйти под землю, чем за рубеж

Минцифры хочет, чтобы российские компании оставляли дата-центры в стране, даже если для этого их придется строить под землей. Об этом 12 ноября на CNews Forum 2026 сказал глава ведомства Максут Шадаев. Министр заявил, что предпочел бы, чтобы ЦОДы уходили под землю, а не релоцировались.

Подробнее о заявлении министра пишет «Коммерсантъ». Напомним, в октябре ВСУ атаковали пять дата-центров, среди них объекты «Сбера», VK и Яндекса.

После ударов по ЦОД Яндекса начались масштабные сбои в сервисах компании и у организаций, которые арендуют у нее вычислительные мощности.

В Минцифры ожидают, что спрос на новые дата-центры скоро вырастет, и считают, что их будут строить в защищенных или заглубленных местах.

До конца 2026 года министерство подготовит меры поддержки для строительства ЦОД в регионах. Среди них будет льготное кредитование.

Вынести мощности за границу по закону можно. Ноябрьский указ президента разрешает временно использовать вычислительные мощности за рубежом, но только по согласованию с ФСБ России.

RSS: Новости на портале Anti-Malware.ru