



Преподаватель из Петербурга собрал тренажер по поиску уязвимостей

Преподаватель из Петербурга собрал тренажер по поиску уязвимостей

Преподаватель из Петербурга собрал тренажер по поиску уязвимостей

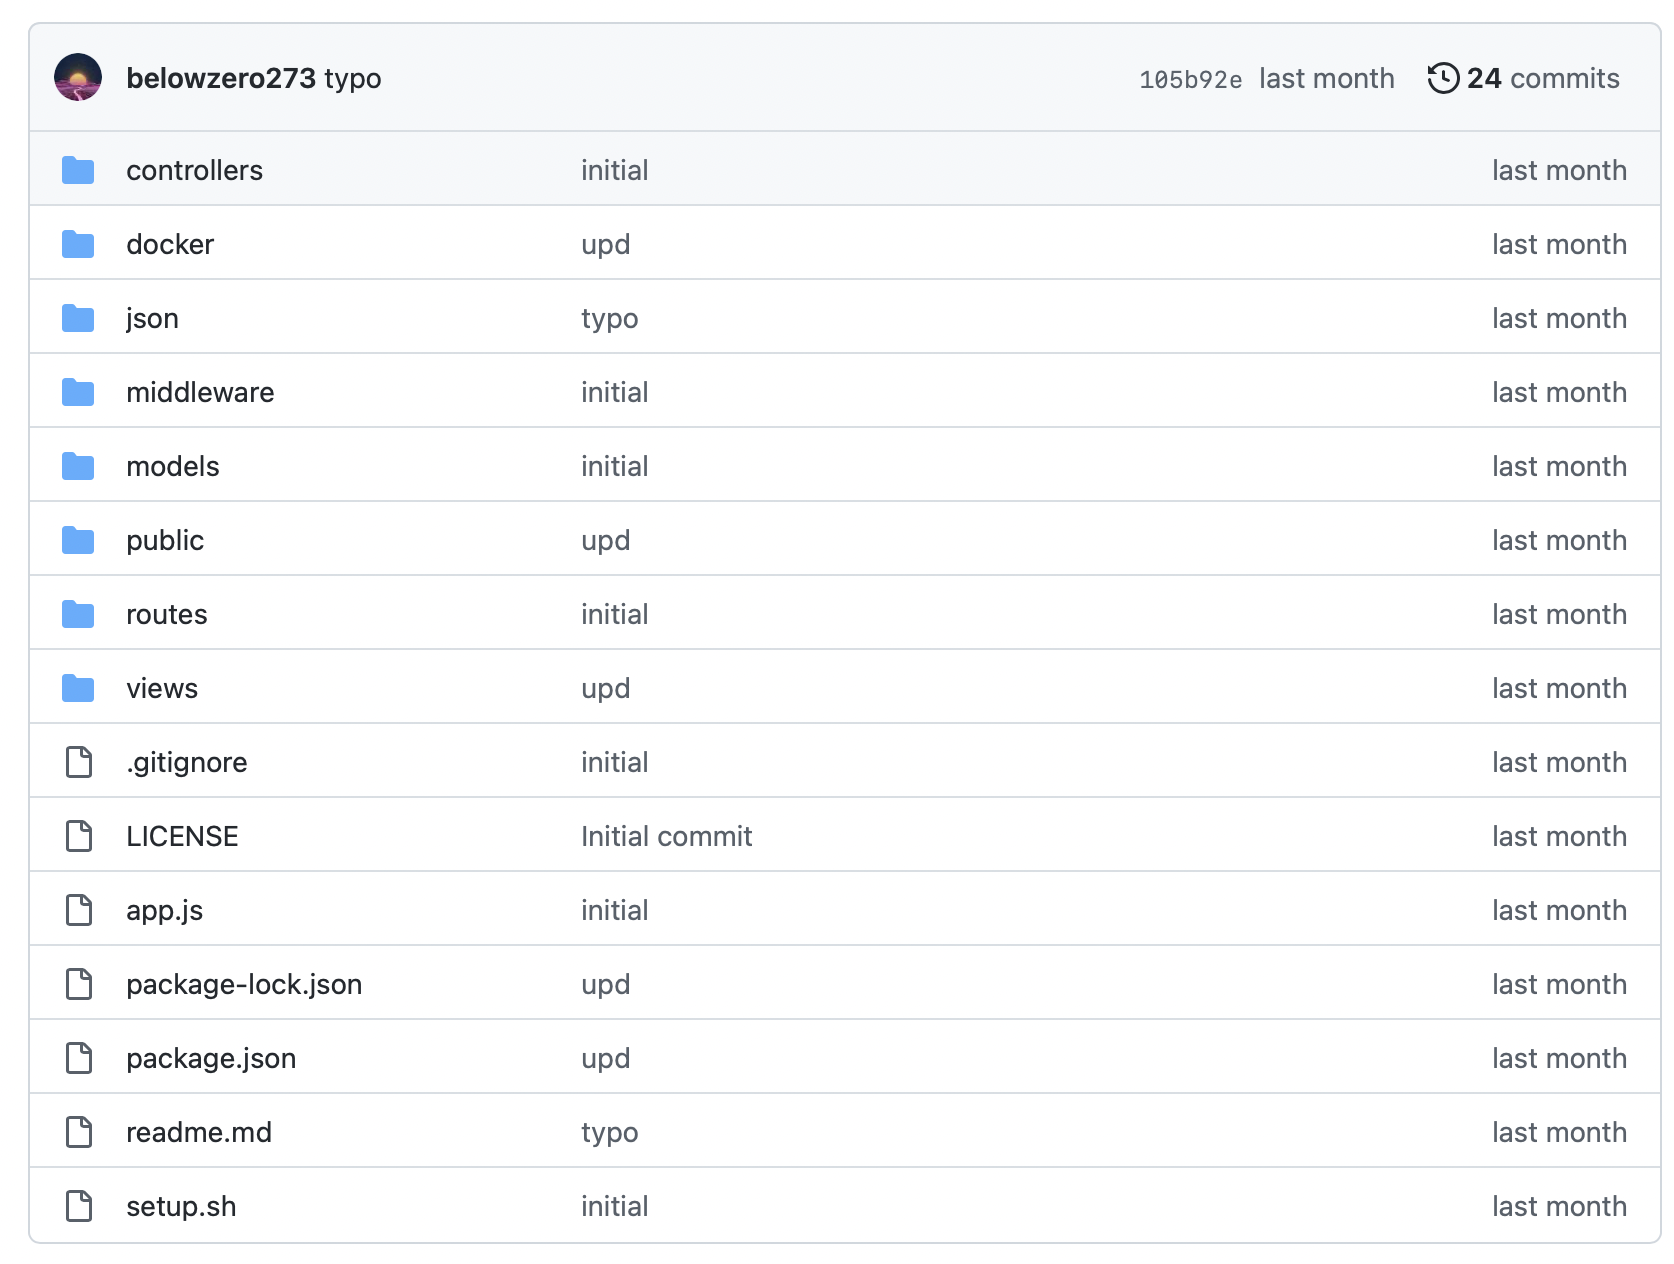
ИТ-эксперт из Петербурга открыл на GitHub страничку, где можно потренироваться в поиске уязвимостей. Эксперту надоели старые учебные кейсы, он придумал свои задачи. Сервис будет дополняться.

Платформа, где можно обучать ИБ-специалистов, называется PDMWA.

Сервис собрал один из специалистов компании “Газинформсервис” Сергей Полунин. Эксперт работает в учебном центре ГИС и проводит там занятия по безопасности прикладных систем.

“Мы долгое время разбирали типовые уязвимости на таких сервисах, как DVWA и OWASP Mutillidae II, — рассказывает Полунин Anti-Malware.ru. — С одной стороны, это проверенные рабочие инструменты, но с другой – эти лабораторные работы уже многократно разобраны, и решения находятся в открытом доступе”.

Эксперт решил разработать свой набор заданий в виде единого веб-приложения. Сервис будет полезен тем, кто отвечает в компании за безопасность веб-сайтов, веб-порталов и подобных ресурсов.


По ссылке представлены 10 самых частых уязвимостей.

Полунин обещает добавлять новые задания со спецификой финансовых учреждений и логистических компаний.

Добавим, Сергей Полунин возглавляет группу расследования инцидентов Газинформсервиса, их ИБ-команда была участником Blue Team на прошедшем Standoff 10. На Anti-Malware.ru скоро выйдет интервью с экспертом. Следить за анонсами удобно, подписавшись на наш Telegram-канал.

Подпишитесь на новости

В Drupal закрыли критическую брешь с возможностью атаки без аутентификации

Команда Drupal выпустила патч для критической уязвимости в модуле Field UI, которая при определённых сочетаниях компонентов позволяет удалённо выполнять код. Хотя для атаки недостаточно одного ядра CMS, как минимум один известный сценарий не требует аутентификации. Пароль администратора в таком случае злоумышленнику вообще не понадобится.

Условия эксплуатации и заплатки описаны в официальном бюллетене Drupal. Уязвимость получила идентификатор CVE-2026-108097.

Опасные пути атаки появляются в сочетании со сторонними модулями. Собственный код сайта также может сделать уязвимую функциональность доступной.

Исправления входят в Drupal 11.4.10, 11.3.19 и 10.6.19. Временной мерой разработчики называют удаление модуля Field UI на период обновления. Защита Drupal Steward перекрывает часть известных вариантов атаки, но не все возможные.

Отдельно закрыта RCE-уязвимость CVE-2026-108099 в дополнительном модуле Entity List. Для него требуется версия 3.0.10; здесь также известен сценарий без аутентификации при сочетании с другими модулями.

Ещё до публикации патчей команда предупреждала, что эксплойты могут появиться за часы или дни. При этом сообщения об уже идущих атаках в бюллетенях нет.

RSS: Новости на портале Anti-Malware.ru