



Преподаватель из Петербурга собрал тренажер по поиску уязвимостей

Преподаватель из Петербурга собрал тренажер по поиску уязвимостей

Преподаватель из Петербурга собрал тренажер по поиску уязвимостей

ИТ-эксперт из Петербурга открыл на GitHub страничку, где можно потренироваться в поиске уязвимостей. Эксперту надоели старые учебные кейсы, он придумал свои задачи. Сервис будет дополняться.

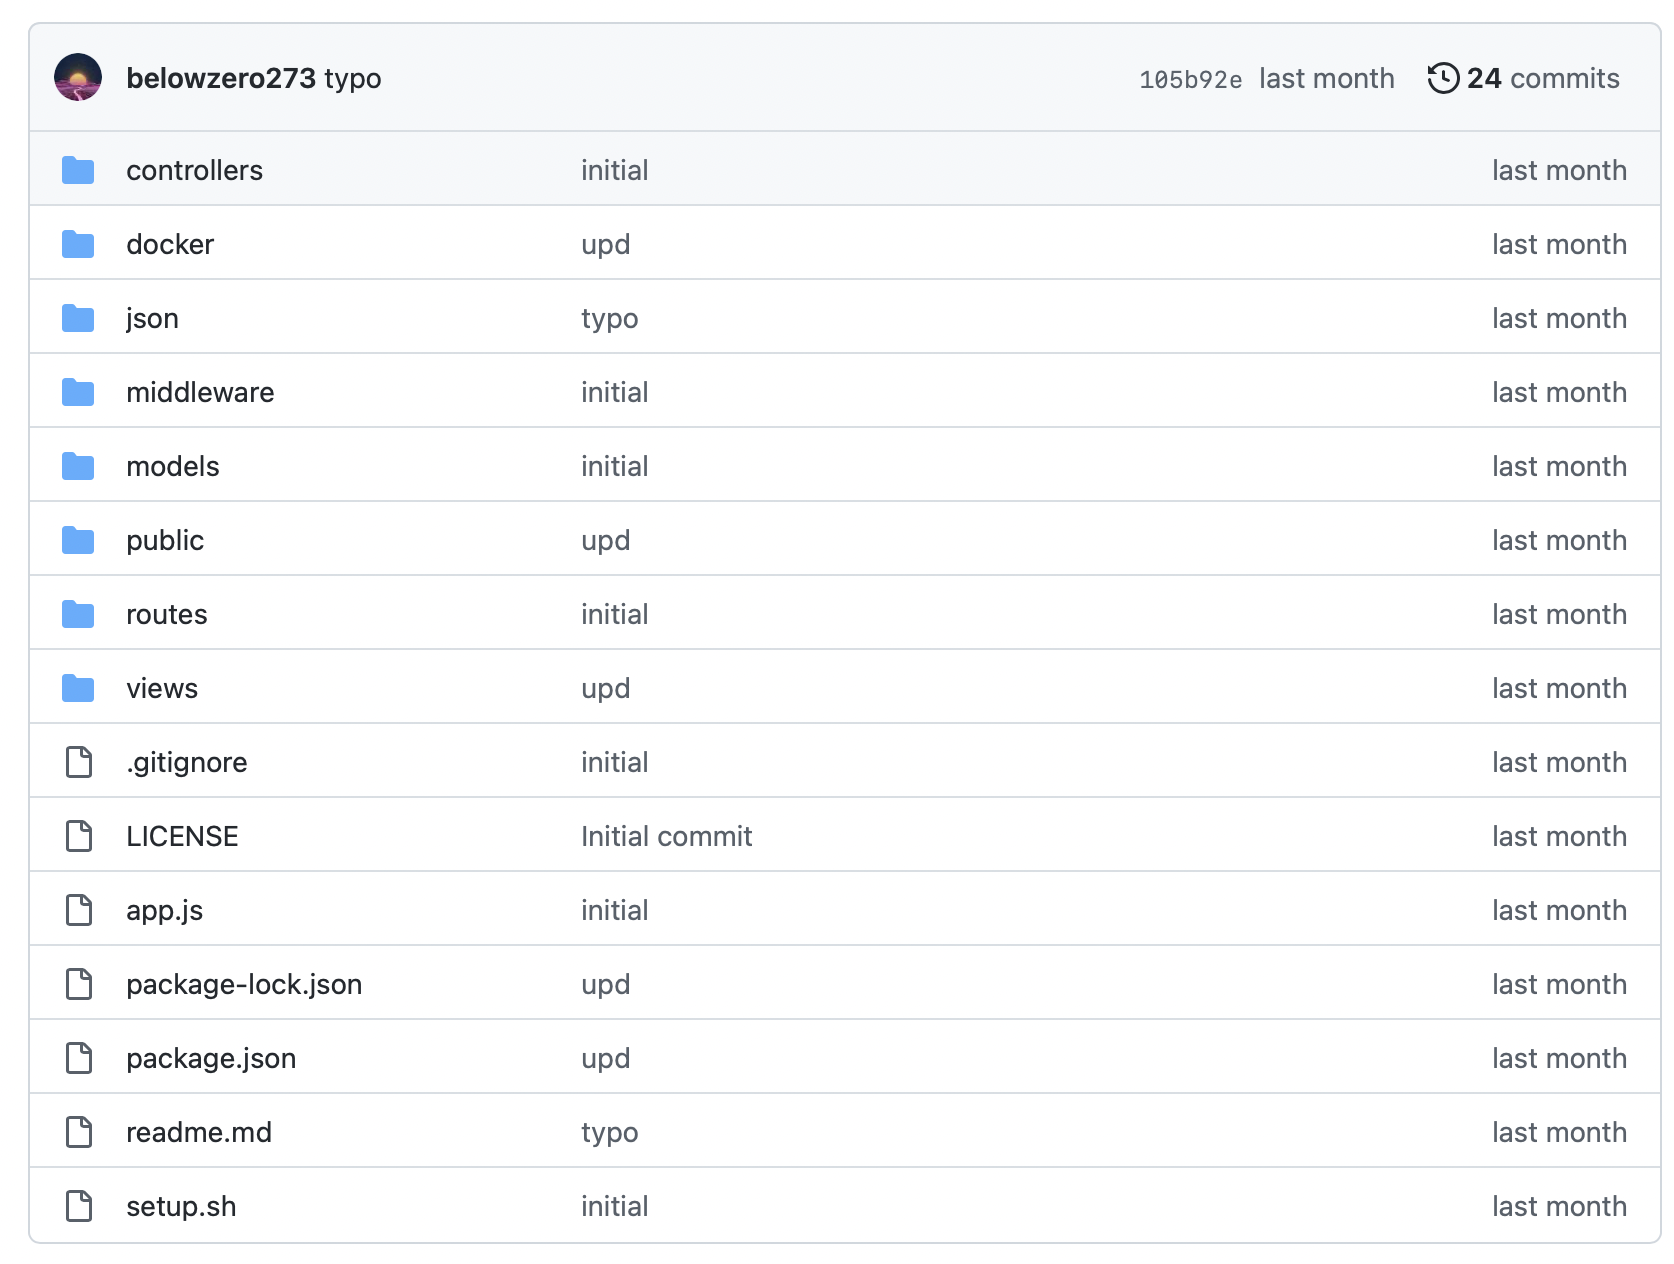
Платформа, где можно обучать ИБ-специалистов, называется PDMWA.

Сервис собрал один из специалистов компании “Газинформсервис” Сергей Полунин. Эксперт работает в учебном центре ГИС и проводит там занятия по безопасности прикладных систем.

“Мы долгое время разбирали типовые уязвимости на таких сервисах, как DVWA и OWASP Mutillidae II, — рассказывает Полунин Anti-Malware.ru. — С одной стороны, это проверенные рабочие инструменты, но с другой – эти лабораторные работы уже многократно разобраны, и решения находятся в открытом доступе”.

Эксперт решил разработать свой набор заданий в виде единого веб-приложения. Сервис будет полезен тем, кто отвечает в компании за безопасность веб-сайтов, веб-порталов и подобных ресурсов.


По ссылке представлены 10 самых частых уязвимостей.

Полунин обещает добавлять новые задания со спецификой финансовых учреждений и логистических компаний.

Добавим, Сергей Полунин возглавляет группу расследования инцидентов Газинформсервиса, их ИБ-команда была участником Blue Team на прошедшем Standoff 10. На Anti-Malware.ru скоро выйдет интервью с экспертом. Следить за анонсами удобно, подписавшись на наш Telegram-канал.

Подпишитесь на новости

Хакер показал доступ к скрытому меню PS5 на прошивке 14.10

Исследователь Gezine продемонстрировал PlayStation 5 с прошивкой 14.10, на которой открывается скрытое меню Debug Settings. Sony выпустила обновление 1 октября, а уже 19 октября появилось видео с результатом обхода ограничений. Но готовый джейлбрейк для всех желающих из этого пока не следует.

Ролик с подписью «Hello 14.10» Gezine опубликовал в своём аккаунте X. Debug Settings предназначено для разработчиков и на обычной розничной консоли недоступно.

По словам исследователя, уязвимость ядра, которую он использовал на прошивках 13.xx, Sony закрыла в версии 14.00. Новый результат, утверждает Gezine, не связан с Relapse — ранее опубликованной цепочкой взлома, работавшей до версии 13.60 включительно.


Раскрывать новый метод немедленно автор не обещает: решение о публикации он примет позже.

Полного контроля над консолью демонстрация тоже не означает. Gezine сообщил, что прежний способ извлечения исполняемых файлов игр на версиях 14.xx больше не работает. Для этого, вероятно, потребуется отдельный обход защиты гипервизора.

Что ж, Sony снова получила повод проверить защиту.

RSS: Новости на портале Anti-Malware.ru