



Google выпустила сканер OSV для поиска уязвимых зависимостей в проектах

Google выпустила сканер OSV для поиска уязвимых зависимостей в проектах

Google выпустила сканер OSV для поиска уязвимых зависимостей в проектах

Компания Google анонсировала выпуск OSV-Scanner — бесплатного инструмента автоматизированного поиска уязвимостей, релевантных для конкретного проекта. Новинка позволяет выявить все зависимости, сопоставить список с информацией об известных проблемах, занесенной в базу данных OSV, и определить необходимость патчинга или обновления.

Написанный на Go сканер предоставляет пользовательский интерфейс для доступа к OSV (сводной базе уязвимостей в opensource-проектах, пополняемой Google) и совместим с Linux, macOS и Windows. Для создания списка зависимостей достаточно задать просмотр каталога проекта; можно также вручную вводить путь ко всем файлам манифеста.

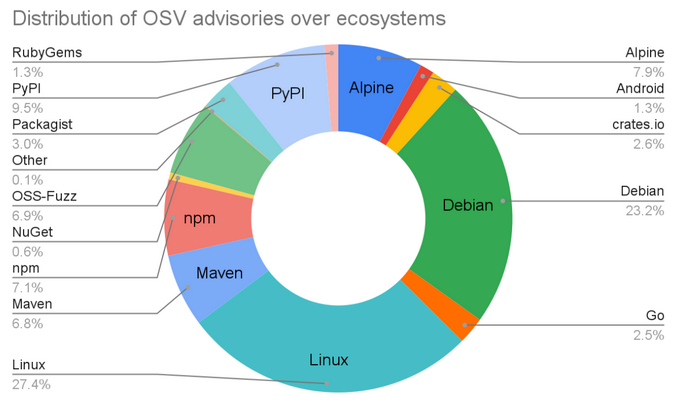
Запущенная в прошлом году база уязвимостей OSV изначально включала скромный набор данных, собранных в рамках проекта OSS-Fuzz. В настоящее время платформа OSV.dev поддерживает 16 экосистем, в том числе популярные языки программирования, Linux-дистрибутивы (Debian и Alpine), Android и Linux Kernel.

Количество бюллетеней по безопасности, осевших в репозитории, превысило 38 тысяч (год назад в OSV числилось 15 тыс. записей). Половина зафиксированных уязвимостей приходится на долю Linux и Debian.


Сайт OSV.dev был полностью перестроен и теперь может похвастаться более удобным UI и расширенной информацией по каждой уязвимости. В дальнейшем Google планирует улучшить поддержку экосистемы C/C++ (сейчас она бедно представлена) и доработать OSV-Scanner, превратив его в полноценный инструмент управления уязвимостями.

Подпишитесь на новости

В Госдуме предложили отмечать участие ИИ в медицинских заключениях

Нейросеть помогла разобрать снимок или результаты обследования? Пациент должен об этом знать. Депутат Госдумы Борис Чернышов предложил обязать медорганизации сообщать об использовании ИИ при анализе медицинских данных. Обращение направлено главе Минздрава Михаилу Мурашко.

Как сообщает ТАСС, если алгоритм участвовал в анализе медицинских изображений, результатов исследований или других данных для диагностики, в бумажном либо электронном документе должна появиться соответствующая отметка.

В ней предлагается указывать, что при анализе применялся искусственный интеллект, а итоговое медицинское заключение принял медицинский работник. Так пациент сможет увидеть, где врачу помогала нейросеть.

При этом собирать отдельное согласие на каждое применение ИИ Чернышов не предлагает. По его мнению, уведомление должно давать человеку информацию и обходиться без дополнительной бюрократии для клиник.

Депутат считает, что внедрение ИИ в здравоохранение нужно поддерживать: такие системы помогают анализировать большие объёмы данных и выявлять патологии. Но пациент вправе понимать, как получен результат его обследования.

Однако стоит учитывать, что пока это просто обращение к министру. Новую обязанность для медорганизаций ещё не установили.

RSS: Новости на портале Anti-Malware.ru