



Google выпустила сканер OSV для поиска уязвимых зависимостей в проектах

Google выпустила сканер OSV для поиска уязвимых зависимостей в проектах

Google выпустила сканер OSV для поиска уязвимых зависимостей в проектах

Компания Google анонсировала выпуск OSV-Scanner — бесплатного инструмента автоматизированного поиска уязвимостей, релевантных для конкретного проекта. Новинка позволяет выявить все зависимости, сопоставить список с информацией об известных проблемах, занесенной в базу данных OSV, и определить необходимость патчинга или обновления.

Написанный на Go сканер предоставляет пользовательский интерфейс для доступа к OSV (сводной базе уязвимостей в opensource-проектах, пополняемой Google) и совместим с Linux, macOS и Windows. Для создания списка зависимостей достаточно задать просмотр каталога проекта; можно также вручную вводить путь ко всем файлам манифеста.

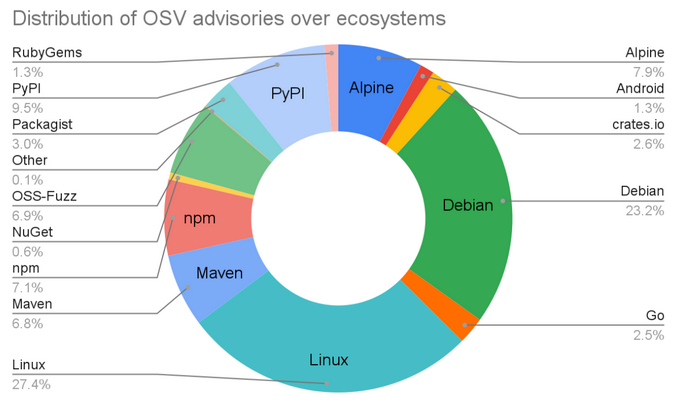
Запущенная в прошлом году база уязвимостей OSV изначально включала скромный набор данных, собранных в рамках проекта OSS-Fuzz. В настоящее время платформа OSV.dev поддерживает 16 экосистем, в том числе популярные языки программирования, Linux-дистрибутивы (Debian и Alpine), Android и Linux Kernel.

Количество бюллетеней по безопасности, осевших в репозитории, превысило 38 тысяч (год назад в OSV числилось 15 тыс. записей). Половина зафиксированных уязвимостей приходится на долю Linux и Debian.


Сайт OSV.dev был полностью перестроен и теперь может похвастаться более удобным UI и расширенной информацией по каждой уязвимости. В дальнейшем Google планирует улучшить поддержку экосистемы C/C++ (сейчас она бедно представлена) и доработать OSV-Scanner, превратив его в полноценный инструмент управления уязвимостями.

Подпишитесь на новости

GPT-6 Astra расшифровала послание времён Наполеона спустя 217 лет

Шифр пережил империи, войны и поколения исследователей, а теперь за него взялся ИИ. Инженер Картер Черч рассказал в своём блоге, как с помощью GPT-6 Astra восстановил содержание письма генералу Огюсту де Мармону. По его словам, потребовалось около шести часов работы модели и несколько вечеров собственного времени.

Послание отправили в марте 1809 года по распоряжению Наполеона через его пасынка Эжена де Богарне. Мармон командовал войсками в Далмации, и ему нужно было знать расположение французских и союзных армий перед войной с Австрией.

Ключ не сохранился. На скане — около 1300 зашифрованных единиц и 155 разных знаков. Причём одна буква могла обозначаться несколькими символами: обычный подсчёт частот здесь буксует.


ИИ прочитал изображение и использовал 33 ранее установленных значения. Остальные подбирались методом имитации отжига: варианты оценивали по статистике французских текстов. Затем расшифровку проверяли по исходному скану.

Внутри оказалась военная сводка с уверенным прогнозом: Австрии предстоит атака с нескольких направлений, и она движется к поражению.


Черч опубликовал восстановленный ключ и скрипты для проверки результата. Пять знаков остаются неоднозначными, но, по его оценке, общий смысл от этого не меняется. Автор также сообщает, что историк криптографии Сатоси Томокиё проверил решение, после чего письмо внесли в список расшифрованных.

RSS: Новости на портале Anti-Malware.ru