



Google выпустила сканер OSV для поиска уязвимых зависимостей в проектах

Google выпустила сканер OSV для поиска уязвимых зависимостей в проектах

Google выпустила сканер OSV для поиска уязвимых зависимостей в проектах

Компания Google анонсировала выпуск OSV-Scanner — бесплатного инструмента автоматизированного поиска уязвимостей, релевантных для конкретного проекта. Новинка позволяет выявить все зависимости, сопоставить список с информацией об известных проблемах, занесенной в базу данных OSV, и определить необходимость патчинга или обновления.

Написанный на Go сканер предоставляет пользовательский интерфейс для доступа к OSV (сводной базе уязвимостей в opensource-проектах, пополняемой Google) и совместим с Linux, macOS и Windows. Для создания списка зависимостей достаточно задать просмотр каталога проекта; можно также вручную вводить путь ко всем файлам манифеста.

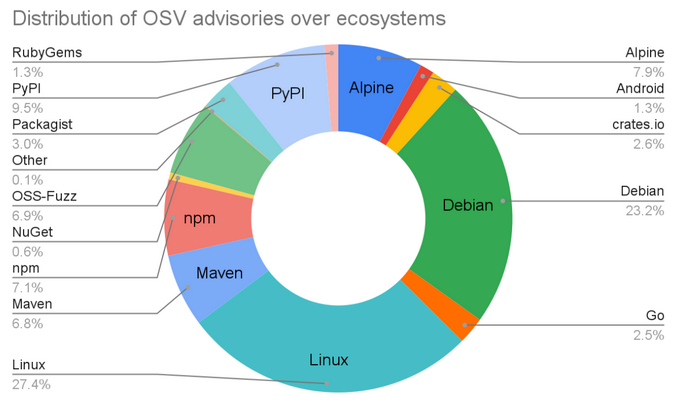
Запущенная в прошлом году база уязвимостей OSV изначально включала скромный набор данных, собранных в рамках проекта OSS-Fuzz. В настоящее время платформа OSV.dev поддерживает 16 экосистем, в том числе популярные языки программирования, Linux-дистрибутивы (Debian и Alpine), Android и Linux Kernel.

Количество бюллетеней по безопасности, осевших в репозитории, превысило 38 тысяч (год назад в OSV числилось 15 тыс. записей). Половина зафиксированных уязвимостей приходится на долю Linux и Debian.


Сайт OSV.dev был полностью перестроен и теперь может похвастаться более удобным UI и расширенной информацией по каждой уязвимости. В дальнейшем Google планирует улучшить поддержку экосистемы C/C++ (сейчас она бедно представлена) и доработать OSV-Scanner, превратив его в полноценный инструмент управления уязвимостями.

Подпишитесь на новости

Gartner: к 2028 году ИИ-кодинг станет дороже зарплаты разработчика

ИИ пишет код, а счёт за его работу начинает кусаться. По прогнозу Gartner, к 2028 году расходы на разработку с использованием больших языковых моделей обгонят среднюю зарплату программиста. Причины — рост потребления токенов и переход поставщиков к оплате по фактическому использованию.

Токены — единицы данных, которые обрабатывает модель. Чем активнее работают агенты и чем больше информации им передают, тем выше расходы.

Фиксированная подписка уступает место тарификации, при которой бюджет предсказать гораздо сложнее.

По оценке аналитика Gartner Нитиша Тьяги, разработчики обычно оптимизируют скорость и удобство работы. Дисциплина расходов сама собой не появится: без контроля затраты способны расти быстрее продуктивности.

Масла в огонь подливают чрезмерная автономность агентов, раздутый контекст и отсутствие регулярного разбора дорогих задач. А встроенные инструменты оптимизации расходов у поставщиков пока недостаточно зрелые.

Gartner рекомендует заранее определять, какие задачи поручать ИИ и сколько самостоятельности ему давать. Простую работу стоит направлять небольшим дешёвым моделям, сложную — более мощным. Контекст нужно очищать от лишнего, потребление токенов, а перерасход разбирать на ретроспективах.

RSS: Новости на портале Anti-Malware.ru