



Клиенты банков жалуются на сбои онлайн-сервисов

Клиенты банков жалуются на сбои онлайн-сервисов

Клиенты банков жалуются на сбои онлайн-сервисов

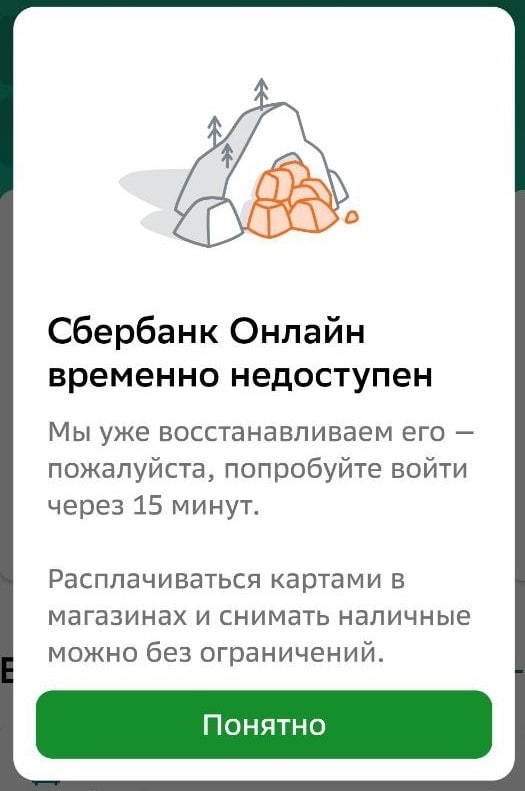
Массовый сбой произошел в работе приложений сразу у нескольких банков. На недоступность сервисов жаловались клиенты Сбера, Тинькофф, Альфа-банка и Райффайзена. “Поднять” приложения удалось примерно за час.

“Приложение может работать нестабильно. Ремонтируем”, — такое сообщение появляется при открытие онлайн-сервиса от Тинькофф-банка. При этом все функции внутри приложения уже доступны, убедился корреспондент Anti-Malware.ru.

Проблемы в работе онлайн-сервисов сразу у четырех банков начались около полудня по московскому времени.

Пользователи Downdetector жаловались на недоступность приложения и сайта Тинькофф-банка. Сообщения о неполадках поступали со всех регионов России, включая Москву и Новосибирск, а также из-за рубежа.

При входе в приложение Тинькофф-банка вскоре появлялась плашка: “Пока приложение не работает. Скоро починим”.

Сообщалось и о проблемах с загрузкой в приложения Альфа-банка и Райффайзен-банк. В Альфа-банке трудности объяснили не сбоем, а техническими работами.

“Альфа-онлайн работает и работал как обычно. Из-за технических работ у небольшой части клиентов могло временно не получиться войти в приложение. В банке регулярно проводятся технические работы — это часть его ежедневной деятельности”, — отчитались в пресс-службе. Сейчас проблемы устранены.

В Райффайзенбанке опровергли информацию о сбоях.

“Вход в приложение работает штатно”, — заявили там.


Клиенты Сбербанка тоже столкнулись со входом в приложение. Проблему быстро решили. К моменту публикации сервис Сбербанк-Онлайн работал как обычно.

Подпишитесь на новости

В Drupal закрыли критическую брешь с возможностью атаки без аутентификации

Команда Drupal выпустила патч для критической уязвимости в модуле Field UI, которая при определённых сочетаниях компонентов позволяет удалённо выполнять код. Хотя для атаки недостаточно одного ядра CMS, как минимум один известный сценарий не требует аутентификации. Пароль администратора в таком случае злоумышленнику вообще не понадобится.

Условия эксплуатации и заплатки описаны в официальном бюллетене Drupal. Уязвимость получила идентификатор CVE-2026-108097.

Опасные пути атаки появляются в сочетании со сторонними модулями. Собственный код сайта также может сделать уязвимую функциональность доступной.

Исправления входят в Drupal 11.4.10, 11.3.19 и 10.6.19. Временной мерой разработчики называют удаление модуля Field UI на период обновления. Защита Drupal Steward перекрывает часть известных вариантов атаки, но не все возможные.

Отдельно закрыта RCE-уязвимость CVE-2026-108099 в дополнительном модуле Entity List. Для него требуется версия 3.0.10; здесь также известен сценарий без аутентификации при сочетании с другими модулями.

Ещё до публикации патчей команда предупреждала, что эксплойты могут появиться за часы или дни. При этом сообщения об уже идущих атаках в бюллетенях нет.

RSS: Новости на портале Anti-Malware.ru