



Вышла последняя в этом году версия Kali Linux с шестью новыми тулзами

Вышла последняя в этом году версия Kali Linux с шестью новыми тулзами

Вышла последняя в этом году версия Kali Linux с шестью новыми тулзами

Offensive Security выпустила новую версию любимого дистрибутива пентестеров — Kali Linux 2022.4. Этот четвёртый и последний релиз 2022 года отметился новыми образами Azure и QEMU, шестью дополнительными инструментами и усовершенствованным рабочим столом.

Команда разработчиков Kali Linux выделяет следующие нововведения:

  • Дистрибутив снова доступен на Microsoft Azure;
  • Шесть новых инструментов;
  • Релиз Kali NetHunter Pro;
  • Обновления рабочего стола Gnome и KDE Plasma;
  • Усовершенствованная поддержка ARM.

Offensive Security решила приурочить выход Kali Linux 2022.4 к конференциям Black Hat, BSides LV и DefCon в качестве «приятного сюрприза, которым смогут насладиться все желающие». Дистрибутив теперь использует версию ядра Linux 5.18.5.

Как уже отмечалось выше, Kali Linux теперь доступен в Azure Marketplace, что позволяет пентестерам развернуть образ и провести тестирование на проникновение прямо из облака. Кроме того, дистрибутив отныне предлагается в виде образа для QEMU.

Среди шести новых инструментов есть тулза для повышения прав в Windows и драйвер для Hak5 WiFi Coconut. Полный список выглядит так:

  • bloodhound.py — основанный на Python ingestor для BloodHound;
  • certipy — инструмент для перечисления и эксплуатации Active Directory Certificate Services;
  • hak5-wifi-coconut — драйвер пользовательского уровня для USB Wi-Fi NIC и Hak5 Wi-Fi Coconut;
  • ldapdomaindump — дампер информации Active Directory с помощью LDAP;
  • peass-ng — инструмент для повышения прав в Windows, Linux / Unix* и macOS;
  • rizin-cutter — платформа для обратного инжиниринга, работающая на rizin.

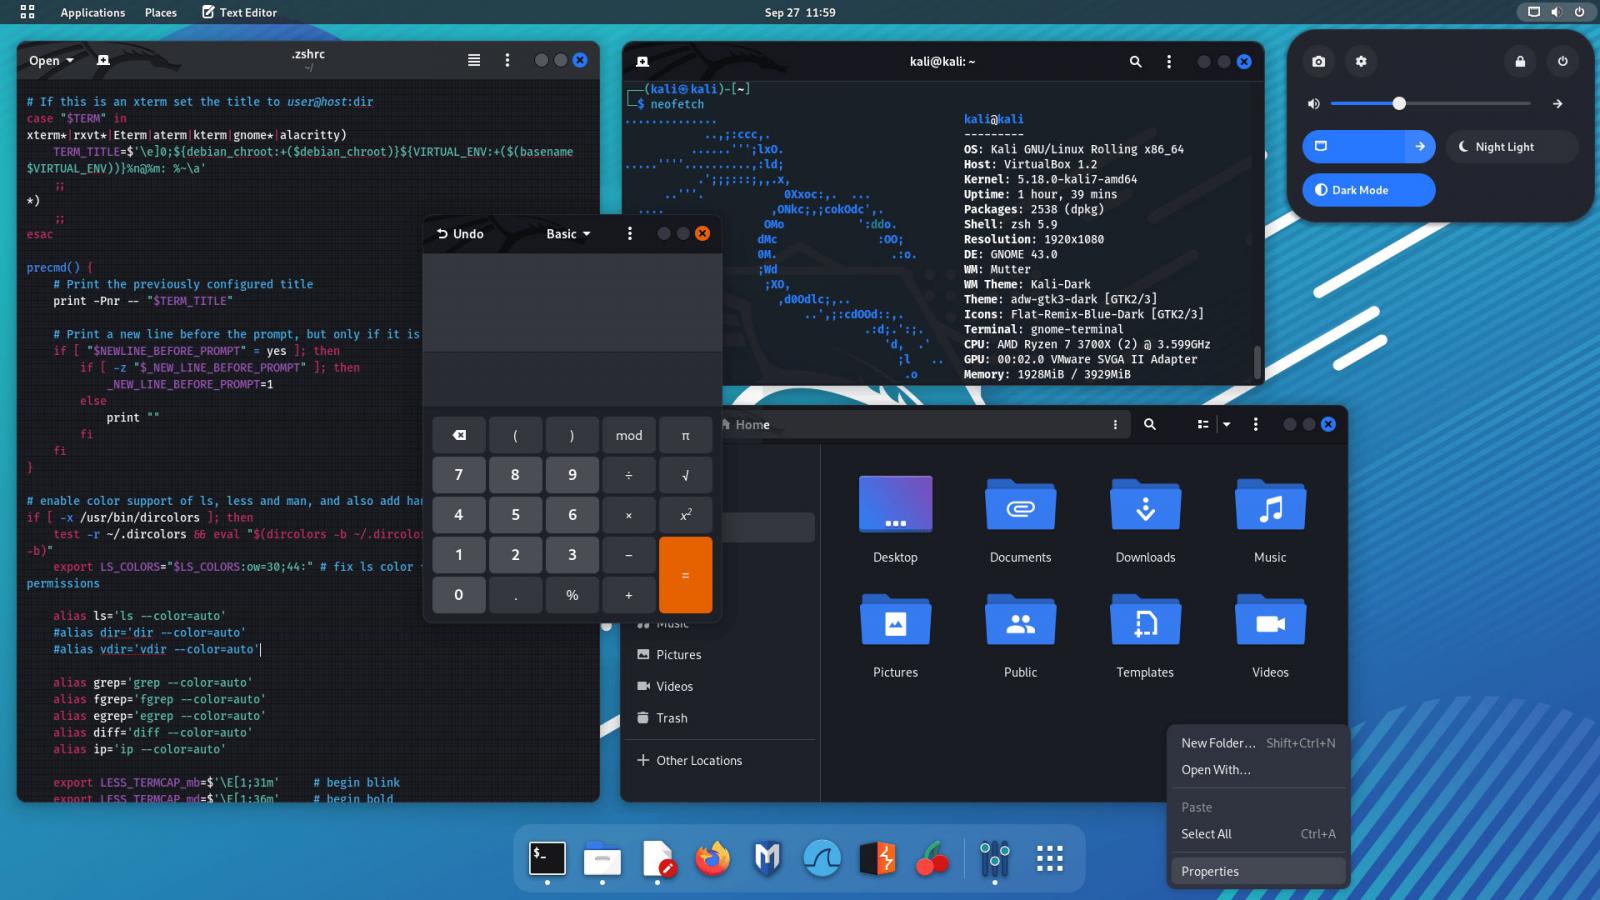
В рабочем столе тоже появились обновления, например GNOME 43 с новой темой GTK3:

Подпишитесь на новости

Обвиняемого по делу об атаке на Додо отправили под домашний арест

Тверской районный суд Москвы отправил Дениса Фридмана под домашний арест до 8 декабря 2026 года. Его обвиняют по делу, связанному с кибератакой на «Додо Пиццу». О решении сообщила пресс-служба московских судов, Фридман проходит по пунктам «а» и «в» части 3 статьи 272.1 УК РФ — о незаконном обороте компьютерной информации, содержащей персональные данные.

Согласно опубликованной информации, правоохранители задержали троих из четырёх подозреваемых в атаке, произошедшей в конце сентября.

Выйти на них, как утверждается в публикации, помогла ошибка Фридмана: при входе в похищенный массив данных он не скрыл свой реальный IP-адрес.

При этом домашний арест — мера пресечения, а не приговор. Виновность обвиняемого суду ещё предстоит установить.

Напомним, по данным «Додо Пицца», атаки происходили в течение двух дней, однако доступ злоумышленникам заблокировали достаточно быстро. Платёжные реквизиты якобы не пострадали: компания их не хранит.

О происшествии уведомили Роскомнадзор. В рамках защитных мер сервис также может принудительно завершать пользовательские сессии.

RSS: Новости на портале Anti-Malware.ru