



Вышла последняя в этом году версия Kali Linux с шестью новыми тулзами

Вышла последняя в этом году версия Kali Linux с шестью новыми тулзами

Вышла последняя в этом году версия Kali Linux с шестью новыми тулзами

Offensive Security выпустила новую версию любимого дистрибутива пентестеров — Kali Linux 2022.4. Этот четвёртый и последний релиз 2022 года отметился новыми образами Azure и QEMU, шестью дополнительными инструментами и усовершенствованным рабочим столом.

Команда разработчиков Kali Linux выделяет следующие нововведения:

  • Дистрибутив снова доступен на Microsoft Azure;
  • Шесть новых инструментов;
  • Релиз Kali NetHunter Pro;
  • Обновления рабочего стола Gnome и KDE Plasma;
  • Усовершенствованная поддержка ARM.

Offensive Security решила приурочить выход Kali Linux 2022.4 к конференциям Black Hat, BSides LV и DefCon в качестве «приятного сюрприза, которым смогут насладиться все желающие». Дистрибутив теперь использует версию ядра Linux 5.18.5.

Как уже отмечалось выше, Kali Linux теперь доступен в Azure Marketplace, что позволяет пентестерам развернуть образ и провести тестирование на проникновение прямо из облака. Кроме того, дистрибутив отныне предлагается в виде образа для QEMU.

Среди шести новых инструментов есть тулза для повышения прав в Windows и драйвер для Hak5 WiFi Coconut. Полный список выглядит так:

  • bloodhound.py — основанный на Python ingestor для BloodHound;
  • certipy — инструмент для перечисления и эксплуатации Active Directory Certificate Services;
  • hak5-wifi-coconut — драйвер пользовательского уровня для USB Wi-Fi NIC и Hak5 Wi-Fi Coconut;
  • ldapdomaindump — дампер информации Active Directory с помощью LDAP;
  • peass-ng — инструмент для повышения прав в Windows, Linux / Unix* и macOS;
  • rizin-cutter — платформа для обратного инжиниринга, работающая на rizin.

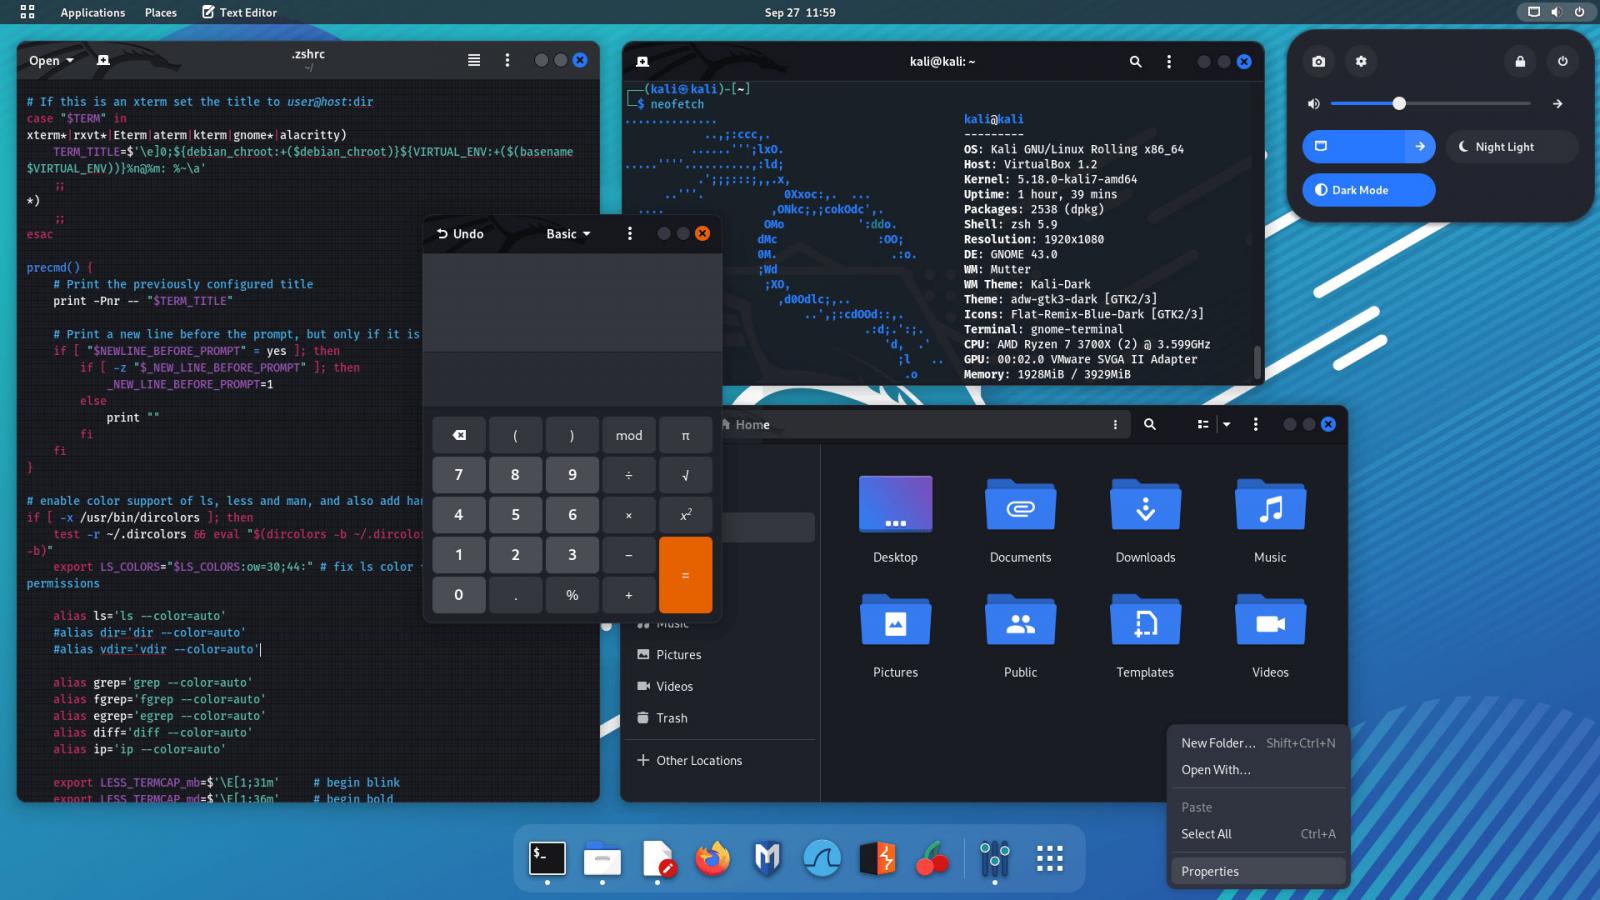
В рабочем столе тоже появились обновления, например GNOME 43 с новой темой GTK3:

Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru