Специалисты Cyble изучили нового Windows-зловреда, найденного в дикой природе. Как оказалось, DuckLogs умеет воровать информацию, подменять данные в буфере обмена, регистрировать клавиатурный ввод, открывать удаленный доступ к зараженной машине.
Вредонос предоставляется в пользование как услуга (по модели Malware-as-a-Service, MaaS), с подпиской на месяц, три месяца или на неограниченный срок. Новинка активно продвигается на хакерских форумах и, видимо, пользуется спросом: эксперты обнаружили в интернете множество активных экземпляров C2-сервера DuckLogs.
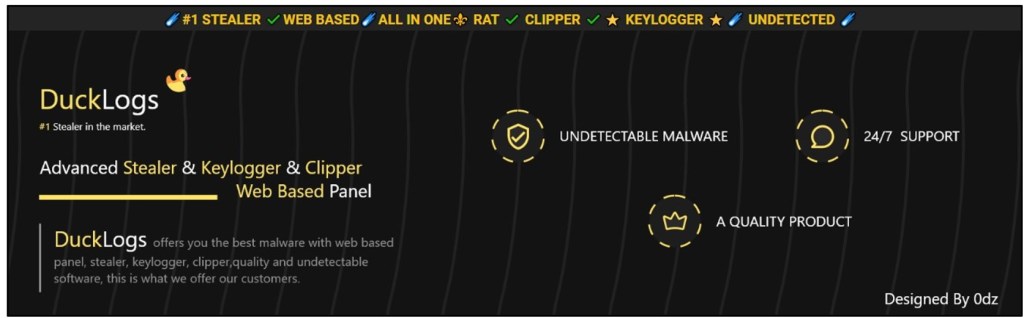
Админ-панель, предоставляемая клиентам MaaS-сервиса, позволяет создать бинарник с кастомным набором функций, мониторить ход вредоносной кампании, загрузку краденого и т. п. В панель можно добавить билдер для дроппера, который будет доставлять DuckLogs.
Анализ образца (скомпилированного с помощью .NET 32-битного файла BkfFB.exe) показал, что зловред при исполнении извлекает модуль Bunifu.UI.dll и загружает его в память, используя метод Invoke. Тот, в свою очередь, получает из ресурсов BkfFB.exe растровое изображение Gmtpo с вредоносной начинкой.
После декодирования растра в память загружается еще один .NET-файл — MajorRevision.exe. Этот модуль отвечает за проверку окружения, позволяющую избежать исполнения в песочнице или виртуальной машине.
На финальной стадии в память загружается DuckLogs.exe — по методу process hollowing. С этой целью BkfFB.exe создает новый экземпляр запущенного процесса, чтобы можно было подменить легитимный код вредоносным.
Устанавливаемый в систему вредонос обладает устойчивостью (прописывается на автозапуск), исполняется с админ-привилегями, умеет обходить UAC, отключать Microsoft Defender, Диспетчер задач, CMD, редактор системного реестра.
Его основной модуль, Stealer, обеспечивает кражу данных из разных программ:
- браузеров (длинный список имен, в том числе экзотических вроде Librewolf и Waterfox),
- почтовых клиентов (Outlook, ThunderBird),
- мессенджеров,
- VPN и FTP,
- игровых приложений (Steam, Minecraft, Battle.net, Uplay).
Стилера также могут заинтересовать приложения-криптошельки или файлы пользователя по выбору — документы, исходные коды, базы данных, картинки.
Модуль Clipper тоже позволяет похитить криптовалюту, но иным способом: он изменяет адрес кошелька в буфере обмена с тем, чтобы транзакции проводились в пользу оператора DuckLogs.
Модуль Logger регистрирует нажатия клавиш при вводе, Grabber ворует файлы из браузеров — избранное, историю, куки, учетные данные, загрузки.
Модуль Control позволяет оператору выполнять следующие действия в системе жертвы:
- передавать и запускать другие файлы;
- открывать любые страницы в браузере;
- выключать и перезапускать компьютер, завершать сеанс, блокировать доступ;
- деинсталлировать зловреда;
- отправлять сообщения;
- вызывать состояние отказа в обслуживании (DoS);
- выводить «синий экран смерти» (BSOD);
- отключать мышь и клавиатурный ввод.
Краденые данные выводятся на удаленный сервер в домене ducklogs[.]com. Исследователи выявили также несколько других C2-доменов, активно используемых DuckLogs: lovableduck[.]ru, ilovetheducks[.]ru, quackquack[.]ru, smallduck[.]ru, а также определили IP-адрес сервера — швейцарский 179.43.187[.]84.
Новую угрозу распознают больше половины антивирусов из коллекции VirusTotal (49/71 по состоянию на утро 2 декабря).










